
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 khin-96/n8n-cve-2025-68613-thm
Guida didattica per lo sfruttamento di CVE-2025-68613, una RCE critica in n8n workflow automation. Copre l'iniezione di espressioni, l'escape dalla…
 dlanang/homelab-cve-2025-68613
Ambiente homelab basato su Docker Compose per testare e sfruttare CVE-2025-68613, con automazione dei flussi di lavoro n8n per la sperimentazione…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 exploit funzionante, scanner, spiegazione.
 offsecplaybook/cve-2025-32462-
CVE-2025-32462 è una vulnerabilità di escalation dei privilegi locale in sudo.
 infosecantara/cve-2025-14765-and-cve-2025-14766
Laboratorio interattivo basato su browser che simula le vulnerabilità di corruzione della memoria di Chrome (CVE-2025-14765/14766) per una formazione…
 baktistr/cve-2025-59532-poc
Un ambiente di ricerca basato su Docker per analizzare CVE-2025-59532, una vulnerabilità di path traversal in OpenAI Codex CLI che permette la…
 flame-11/cve-2016-15041-mainwp-dashboard
Laboratorio vulnerabilità: MainWP Dashboard <= 3.1.2 XSS Memorizzato non autenticato
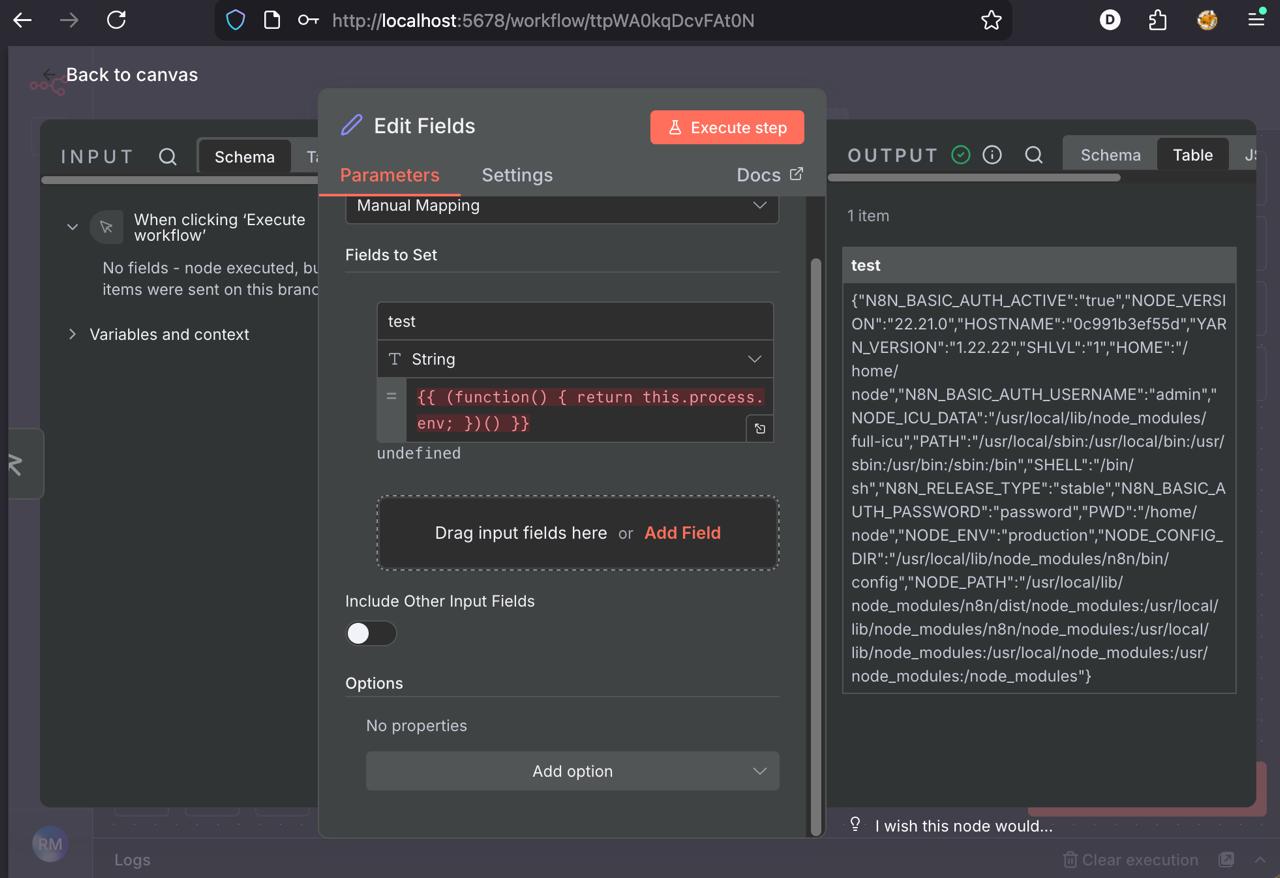 r4j3sh-com/cve-2025-68613-n8n-lab
Analisi di CVE-2025-68613
 bigbluewhale111/cve-2025-55182-lab
Ambiente di laboratorio pratico per riprodurre CVE-2025-55182, fornendo istruzioni di configurazione e note per i ricercatori di sicurezza per…
 deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
Audit tecnico di Kioptrix Level 1. Focus: sfruttamento di Samba 2.2.1a (CVE-2003-0201), enumerazione manuale e rafforzamento dell'infrastruttura…
 flame-11/cve-2017-20192-formidable-forms
Laboratorio Docker riproducibile per CVE-2017-20192 (Formidable Forms < 2.05.03 XSS memorizzato) con script PoC automatizzato per lo sfruttamento non…
 nulltrace1336/php-cgi-argument-injection-exploit
In questo video, tramite Kali Linux, l'exploit di PHP CGI Argument Injection (CVE-2012-1823) sul server Metasploitable 2 viene effettuato utilizzando…
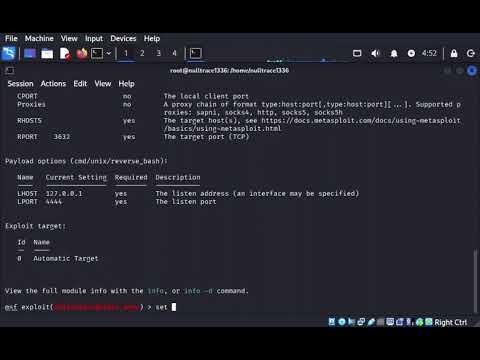 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
In questo video viene mostrato come ottenere una remote shell sfruttando una vulnerabilità nel servizio distccd su Metasploitable 2 tramite Kali…
 ckex/test-vuln
un ambiente controllato per testare CVE-2025-55182.
 flame-11/cve-2024-3408-dtale
Laboratorio di vulnerabilità per CVE-2024-3408 - D-Tale Bypass dell'autenticazione e RCE
 machine-farmer/punchingbag-for-react2shell
App Next.js intenzionalmente vulnerabile per la ricerca sulla sicurezza di CVE-2025-55182 e sfide CTF
 niokagi/react-cve-2025-55182
Testa e analizza la vulnerabilità CVE-2025-55182 nelle Server Actions di Next.js
 sobbing333/cve-2024-48990-poc
PoC semplice per la vulnerabilità di escalation dei privilegi CVE-2024-48990 con needrestart.








