
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 secfigo/awesome-fuzzing
Una lista curata di risorse sul fuzzing (libri, corsi - gratuiti e a pagamento, video, strumenti, tutorial e applicazioni vulnerabili su cui…
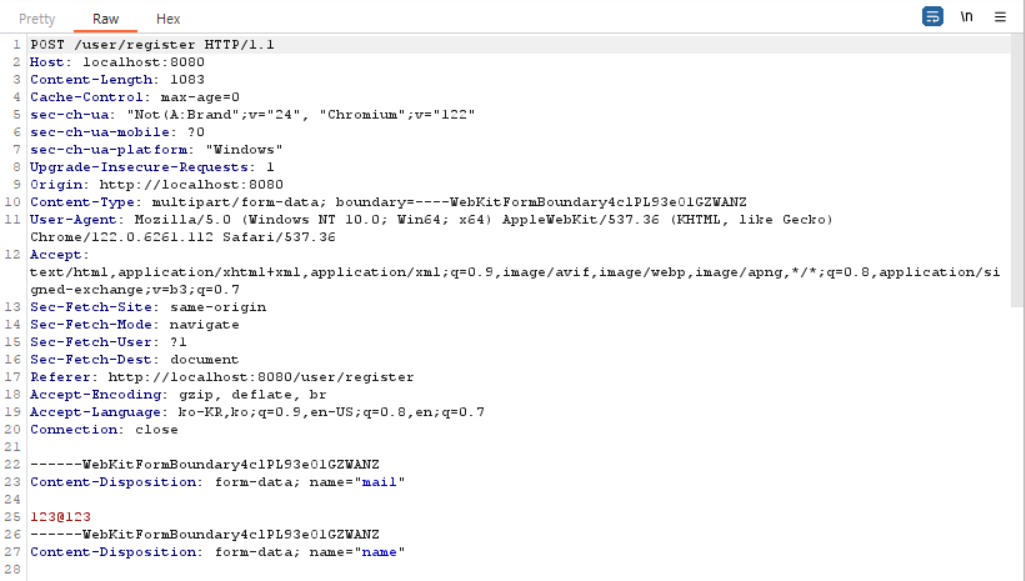 dowonkwon/drupal-cve-2018-7600-poc
Proof-of-concept per CVE-2018-7600 (Drupalgeddon 2) con configurazione dell'ambiente di laboratorio passo-passo e walkthrough di sfruttamento usando…
 ksgassama-lab/msteams---vulnerability---remediation
Correzione automatizzata di CVE-2025-53783 (Teams RCE) tramite PowerShell
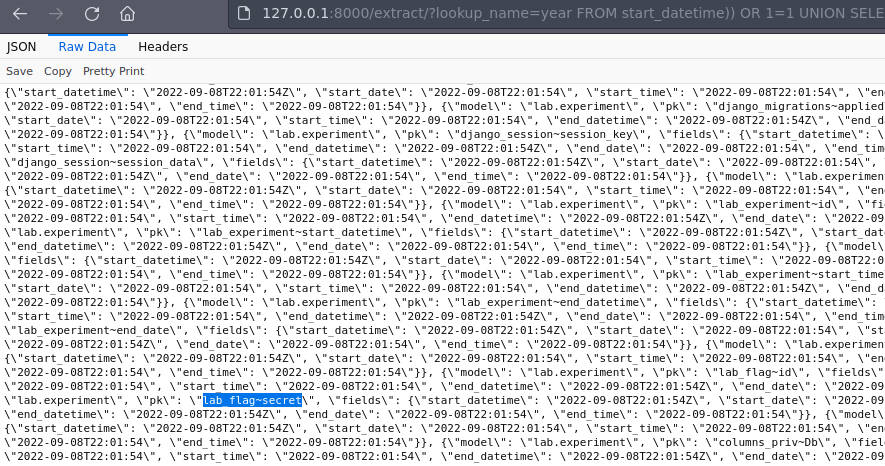 lnwza0x0a/ctf_django_cve-2022-34265
Sfida CTF basata su Docker che dimostra l'iniezione SQL nelle funzioni di database Trunc() e Extract() di Django (CVE-2022-34265) con esempi di…
 lto7777777/cve-1999-0678
CVE-1999-0678- /doc directory navigabile
 marcourbano/cve-2021-44228
PoC per CVE-2021-44228.
 matiasarenhard/rails-cve-2017-17917
Dimostrazione educativa di CVE-2017-17917 SQL injection in Rails, con replica passo-passo e mitigazione del codice sicuro utilizzando query…
 mbcrump/cve-2021-3156
Note riguardanti CVE-2021-3156: Buffer Overflow basato su heap in Sudo
 metehangelgi/cve-2020-1472-lab
Introduzione al lab su ZeroLogon
 mightysai1997/cve-2021-41773s
# Laboratorio vulnerabile basato su Docker per CVE-2021-41773 Apache path traversal, che fornisce configurazioni PoC per la lettura di file e…
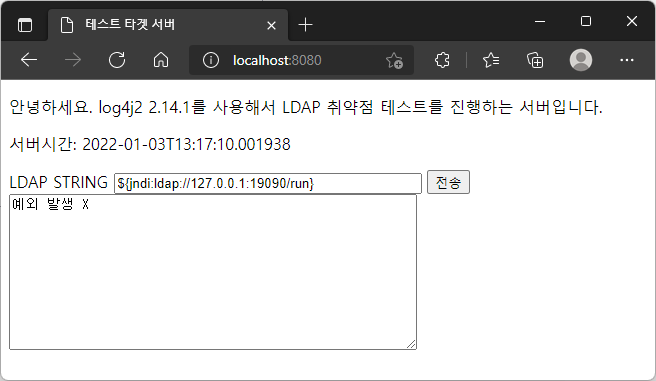 mklinkj/log4j2-test
Test di vulnerabilità LDAP di Log4j2 (CVE-2021-44228)

 nekr0ff/needrestart-sudo-escalate-cve-2024-4890
Exploit PoC per CVE-2024-4890: escalation dei privilegi di Sudo tramite neecdrestart (>=3.8). Solo uso etico in laboratorio. Script in Python e C.
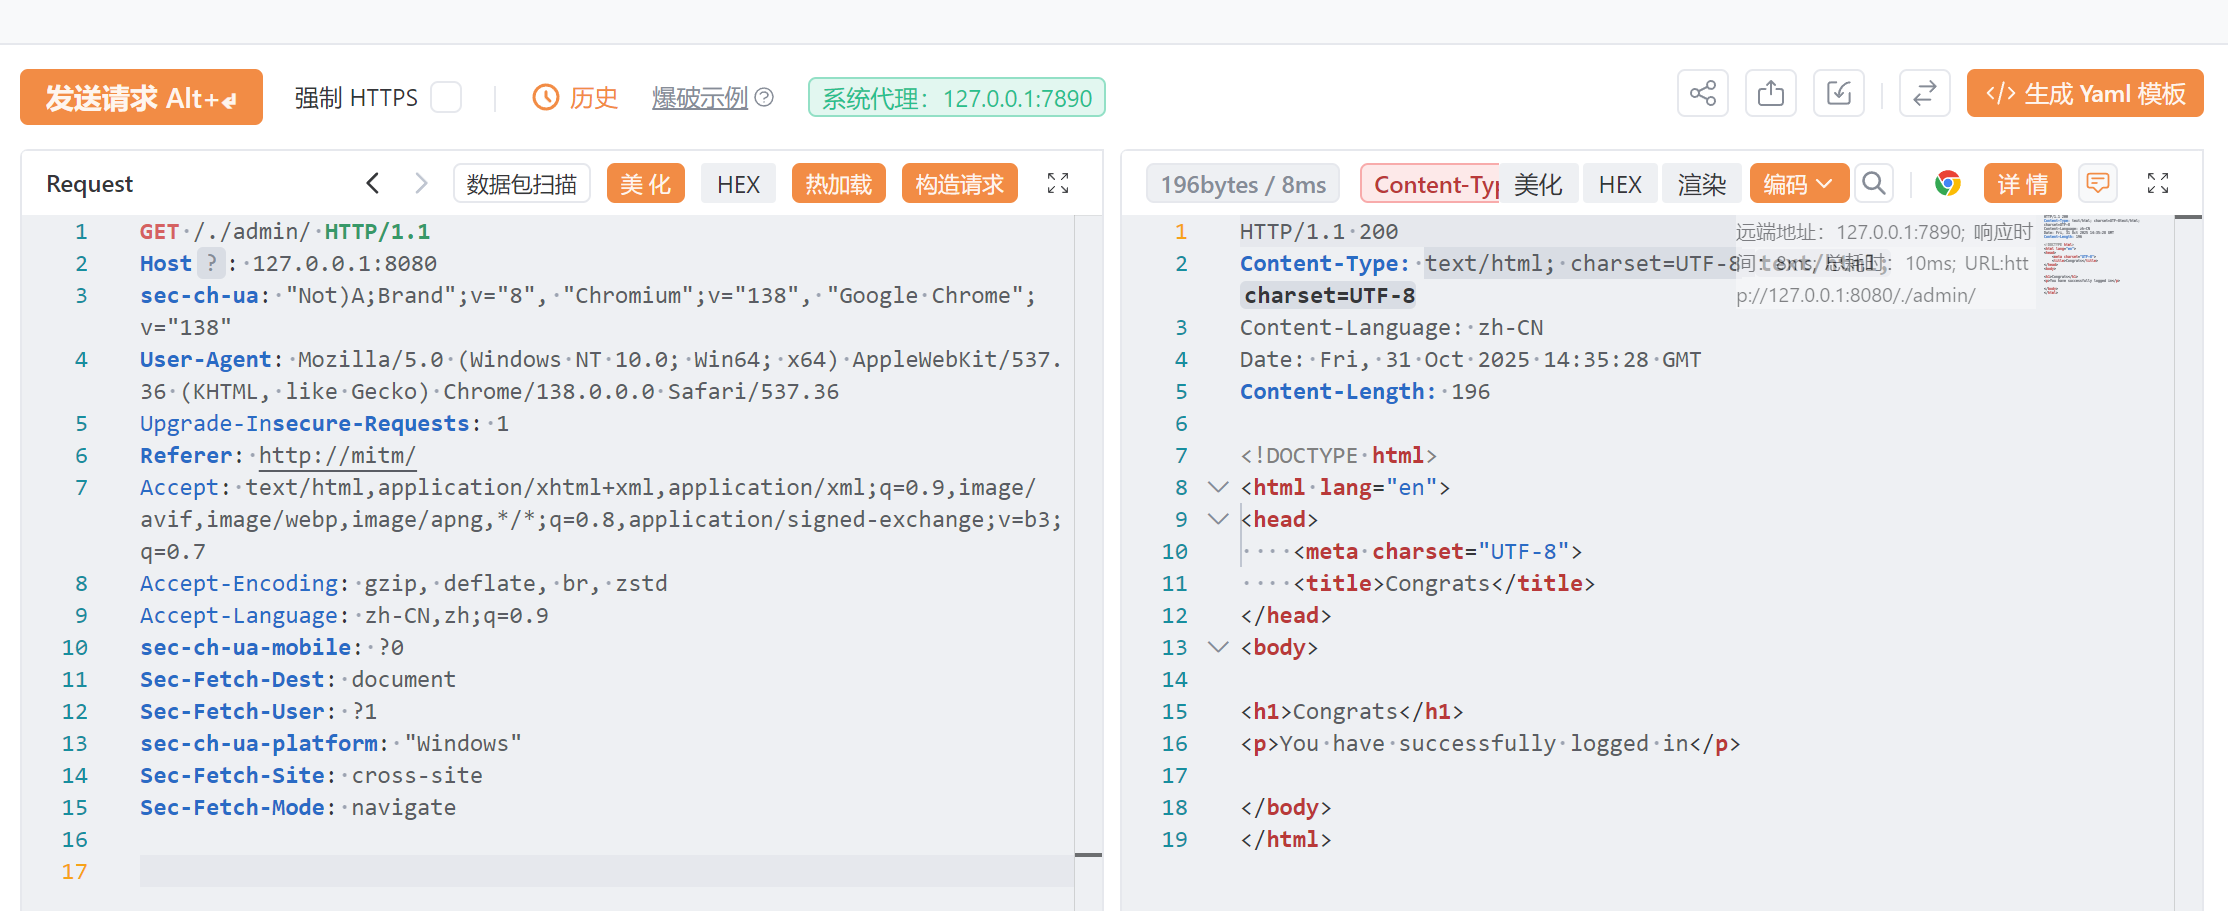 sh1inroot-alt/shiro-cve-2010-3863
shiro attraversamento di percorso
 nickylimjj/cve-2019-12735
Immagine Docker che mi permette di studiare lo sfruttamento dell'exploit di VIM.
 nikolas-charalambidis/cve-2021-44228
Una semplice simulazione del famigerato problema CVE-2021-44228.
 noflowpls/cve-2021-41773
CVE-2021-41773
 oocyginxoo/cve-2023-25690-poc
CVE 2023 25690 Prova di concetto - la configurazione vulnerabile di mod_proxy su Apache HTTP Server versioni 2.4.0 - 2.4.55 porta a una vulnerabilità…








