
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 libasmon/exploite-cve-2023-30212-vulnerability
Ambiente Docker e sfrutta la vulnerabilità CVE-2023-30212. CVE-2023-30212 è una vulnerabilità di sicurezza che interessa le versioni di OURPHP…
 manishrawat21/detection-rules
Questo repository contiene regole di rilevamento validate per i comportamenti degli avversari osservati durante la simulazione APT29. Ogni regola è…
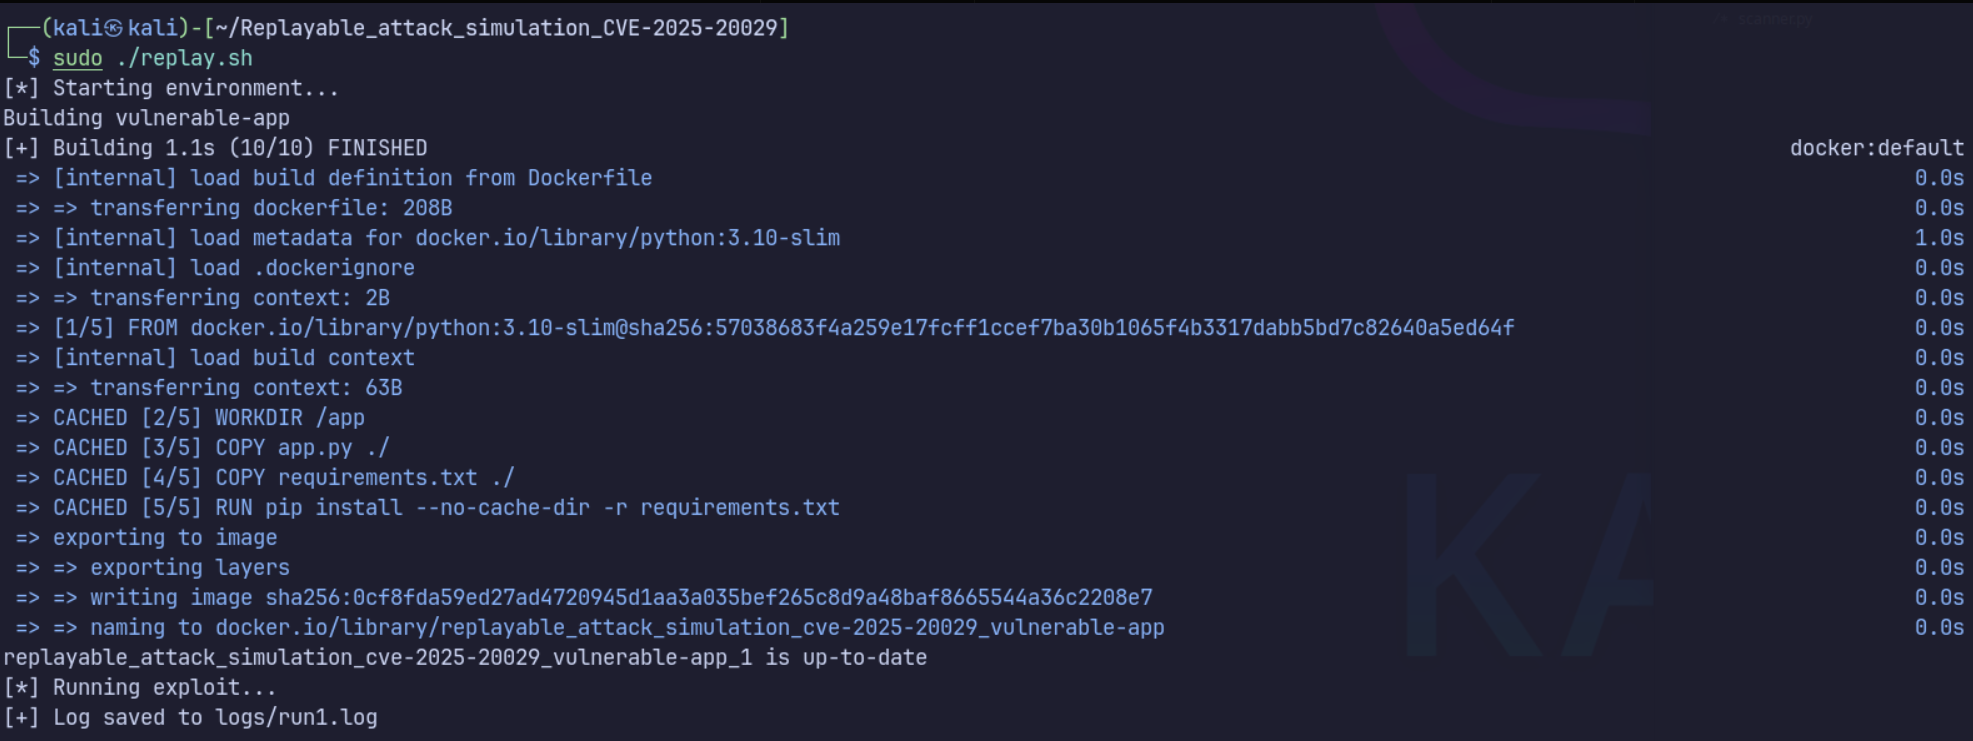 schoi1337/cve-2025-20029-simulation
Ambiente simulato per CVE-2025-20029 utilizzando Docker. Include PoC e auto-reporting.
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 con Docker

 rode0day/fuzzer-testing
Immagini Docker per testare i fuzzers sui corpora Rode0day
 ptantiku/cve-2015-2208
Docker che simula la vulnerabilità cve-2015-2208
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
Sfida CTF per imparare e praticare lo sfruttamento della vulnerabilità di bypass del middleware Next.js (CVE-2025-29927) trovando una flag in una…
 mseymend/cve-2022-22954-testi
Testare la vulnerabilità CVE-2022-22954
 j4ck3lsyn-gen2/cve-2025-53770
Laboratorio & PoC
 imbios/lab-cve-2016-15042
Laboratorio CVE-2016-15042: PoC WordPress dockerizzato per il caricamento non autenticato di file in Frontend File Manager <4.0 e N‑Media Post…
 qw3rtyou/cve-2021-44228_dockernize
Ambiente di laboratorio Dockerizzato per esercitarsi in sicurezza nell'esploit di CVE-2021-44228 (Log4Shell). Include server LDAP attaccante e…
 kazuya256/next-js-auth-bypass
🔓 Next.js Auth Bypass Demo - Applicazione educativa che dimostra la vulnerabilità di bypass dell'autenticazione middleware CVE-2025-29927 . ⚠️ Solo…
 hmlio/vaas-cve-2015-5477
Vulnerabilità come servizio: mostra CVS-2015-5447, una condizione DDoS nel software bind9
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
Esercizio di laboratorio SOC per analizzare e rispondere alla vulnerabilità di command injection in Palo Alto Networks PAN-OS (CVE-2024-3400) con…
 flame-11/cve-2025-54068-livewire
Laboratorio riproducibile basato su Docker per CVE-2025-54068 in Livewire v3.6.3, incluso uno script sicuro della catena di exploit PoC per analisi…
 awidardi/opsxcq-cve-2016-10033
Per risolvere il problema CTFS.me
 amalpvatayam67/day08-cisco-fmc-sim
Questa è una simulazione minima ed educativa che dimostra la classe _impact_ di una RCE di parsing del piano di gestione (ispirata a CVE-2025-20265).…
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 exploit di entità esterna XML








