
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 owasp/owasp-learning-gateway
Progetto OWASP Learning Gateway
 snyk-labs/pdfjs-vuln-demo
Questo progetto serve come prova di concetto per dimostrare lo sfruttamento della vulnerabilità nella libreria PDF.js (pdfjs-dist) segnalata in…
 nishanthanand21/cve-2023-4911-poc
Repository contenente una Proof of Concept (PoC) che dimostra l'impatto di CVE-2023-4911, una vulnerabilità nel caricatore dinamico ld.so di glibc,…
 marcourbano/cve-2021-44228
PoC per CVE-2021-44228.
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 yumeae/bootstrap-with-xss
Una PoC per Bootstrap XSS (CVE-2024-6485、CVE-2016-10735、CVE-2019-8331、CVE-2018-14040)
 unclesocks/cyberresponders
CyberResponders è un gioco di formazione sulla cybersecurity basato su terminale che permette ai giocatori di rispondere a diversi scenari di…
 trackflaw/cve-2024-10924-wordpress-docker
Contenitore Docker vulnerabile per Really Simple Security (Free, Pro e Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass dell'autenticazione CVE-2023-50164
 anonymking/cve-2017-1000117
Riproduzione della vulnerabilità CVE-2017-1000117(PoC+Exp)
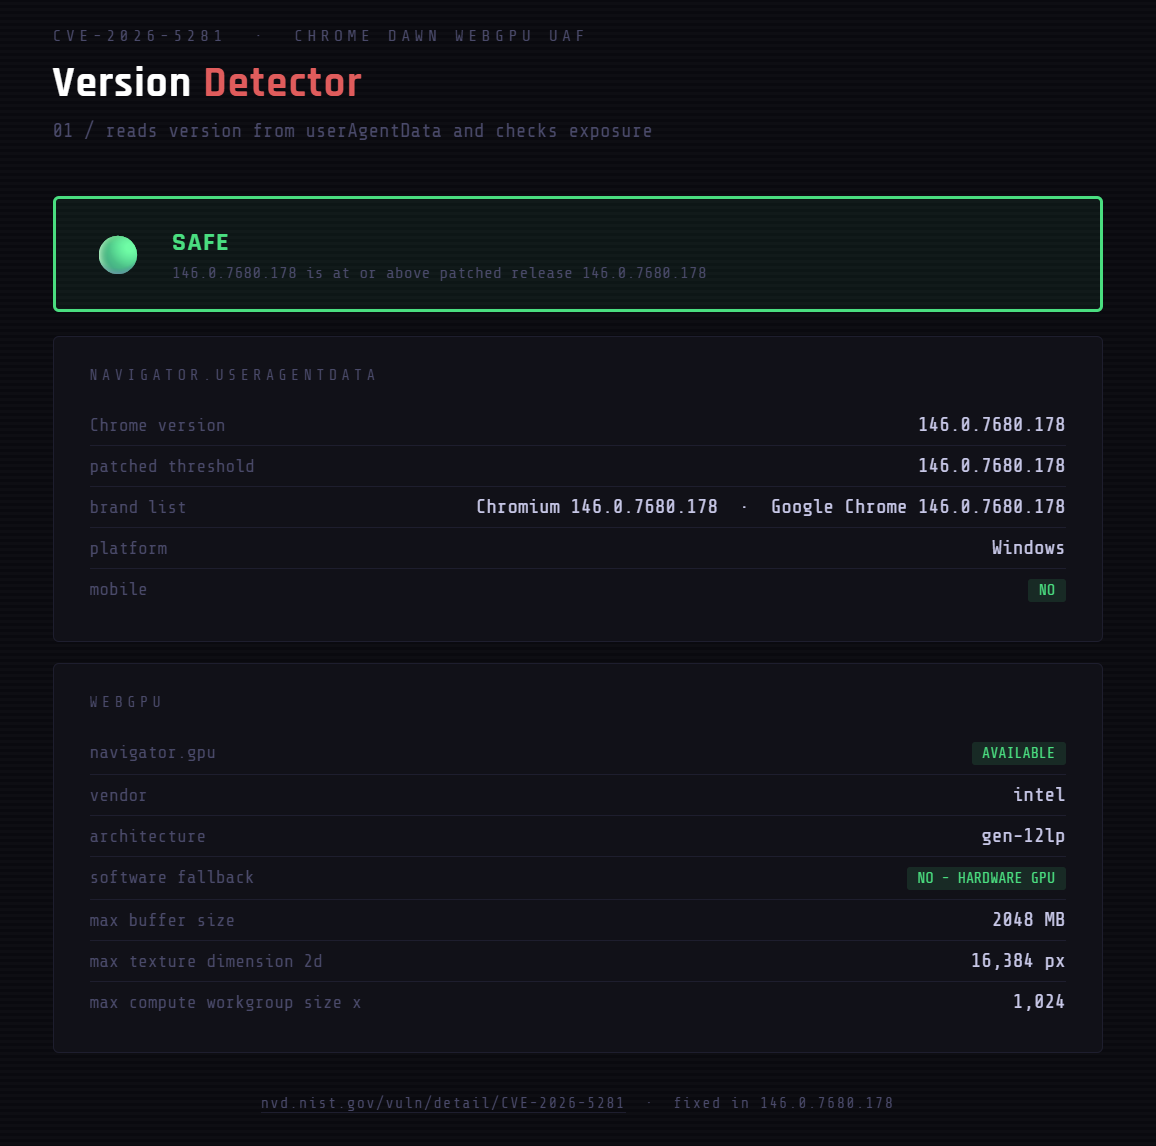 themalwareguardian/cve-2026-5281
Analisi di CVE-2026-5281 (Chrome Dawn WebGPU UAF), strumenti di validazione di laboratorio e ambiente riproducibile per build vulnerabili vs patchate.
 infosecantara/cve-2025-14765-and-cve-2025-14766
Laboratorio interattivo basato su browser che simula le vulnerabilità di corruzione della memoria di Chrome (CVE-2025-14765/14766) per una formazione…
 sethwhy/bluedoor
Riesci a sfruttare la vulnerabilità EternalBlue (CVE-2017-0144) su un sistema Windows 7 e recuperare la flag nascosta? Il tuo obiettivo è ottenere…
 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
ATTENZIONE: questa è un'applicazione vulnerabile per testare l'exploit per il controllo degli accessi non corretto di Jetpack < 13.9.1…
 horkimhab/cve-2026-6875
CVE-2026-6875
 xxxtectationxxx/react2shell-cve-lab
Un ambiente Next.js vulnerabile self-hosted in esecuzione su Docker per simulare la CVE-2025-55182. Realizzato per la ricerca educativa sulla…
 secvulnhub/cve-2025-32463-exploit
Exploit proof-of-concept per CVE-2023-42456, che dimostra l'escalation dei privilegi tramite hijacking della libreria NSS di sudo attraverso…
 bananoname/cve-2021-42013
Script Python per rilevare e sfruttare path traversal e remote code execution in Apache 2.4.50 (CVE-2021-42013), con scansione di massa e un…
 betan423/cve-2024-23334-poc
Questo repository è una prova di concetto (POC) per CVE-2024-23334, che dimostra un tentativo di replicare il bug in aiohttp che porta a Local File…








