
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit
 clevernyyyy/cve-2025-55182-dockerized
Proof-of-concept dockerizzato per CVE-2025-55182, una RCE critica in React Server Components tramite prototype pollution, con script di exploit…
 winslowe/cve-2024-4309-analysis
BGT-Pentest-LAB Progetto Finale: Xiaomi HyperOS System Updater OTA Signature Verification Bypass (CVE-2024-4309) Analisi Approfondita.
 adolfbharath/mongobleed
CVE-2025-14847 spiegazione e lab
 nate-ryan-7690/home_soc_suite
Una suite SOC personale per Windows costruita in PowerShell — monitora connessioni di rete, utilizzo delle risorse, attività pianificate ed eventi di…
 kunalkhandelwal-dev/cve-2021-41773-lab
Laboratorio educativo FastAPI che dimostra il directory traversal e la local file inclusion associati a CVE-2021-41773, con un server vulnerabile,…

 razureink/cve-2026-0770-langflow_rce_reproduction
Riproduzione CVE: cve-2026-0770-langflow_rce_reproduction
 orevic21/wazuh-home-soc
Laboratorio SOC Wazuh + Suricata che rileva exploit reali (CVE-2011-2523) e attacchi brute-force, con regole di rilevamento personalizzate per lacune…
 mithileshan/soc-investigation-lab
Indagine SOC end-to-end: kill chain CVE-2011-2523, correlazione dei log multi-sorgente, report dell'incidente — MITRE ATT&CK T1190
 jonathaninfinity01/soc-l1-osint-investigation-mikrotik-cve-2018-1156
Analisi SOC L1: rilevamento OSINT e validazione del rischio di MikroTik RouterOS esposti pubblicamente e vulnerabili a RCE | Strumenti: Shodan, NIST…
 joker-wiggin/cve-2025-58360-geoserver-xxe
Laboratorio basato su Docker che dimostra CVE-2025-58360, una critica iniezione XXE non autenticata nei servizi WMS/OWS di GeoServer. Include script…
 isabbii/poc-apache-cve-2021-41773-infrastructure-lab
# Laboratorio basato su Docker per Apache CVE-2021-41773: path traversal e sfruttamento RCE con script di exploit in Python, che dimostra l'analisi…
 horkimhab/cve-2026-31525
CVE-2026-31525 - Bozza
 dungsocool/cve-2017-18349
Guida passo-passo allo sfruttamento della RCE da deserializzazione di Fastjson CVE-2017-18349, che copre l'identificazione della superficie…
 cybervixy/vulnerability-management
Analisi dell'hardening di sicurezza e della remediation delle vulnerabilità di NGINX per i CVE critici (CVE-2021-23017, difetti DoS HTTP/2) nelle…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept exploit per CVE-2024-21413 che utilizza Moniker Link in email HTML per attivare una connessione SMB e catturare hash netNTLMv2…
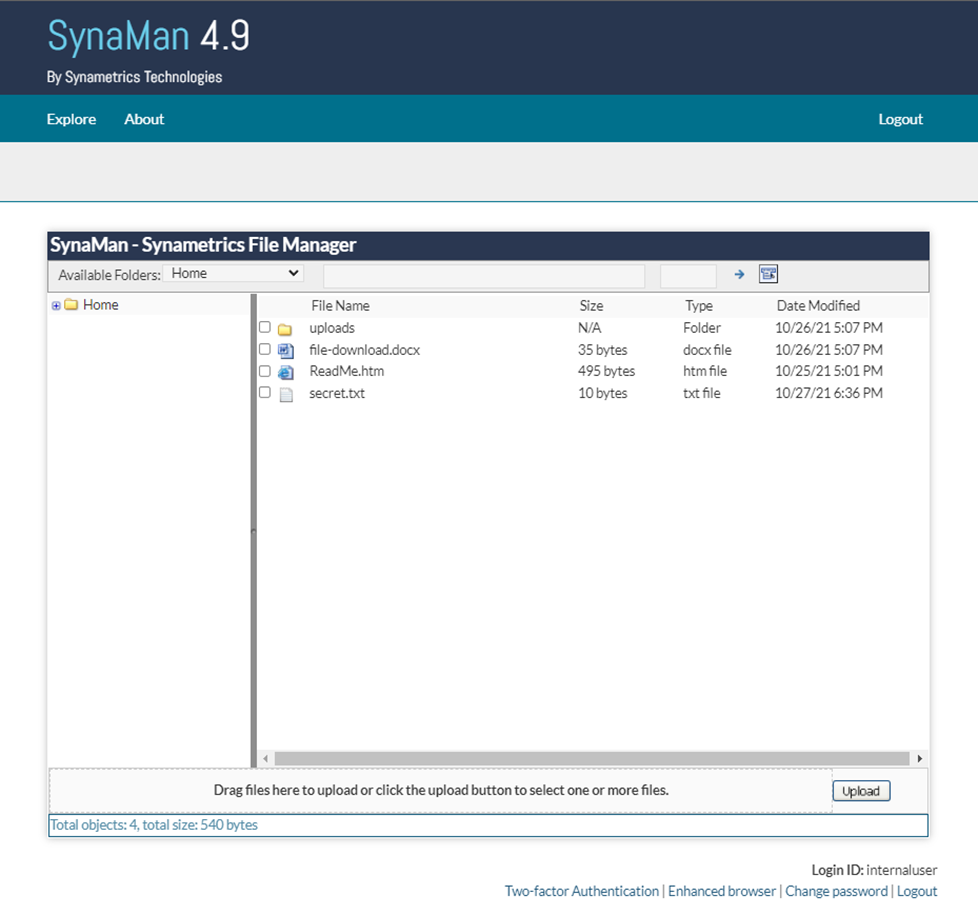 videnlabs/cve-2022-22828
Analisi di CVE-2022-22828
 u1tr0nex/cve-2026-40072-ssrf-lab
Laboratorio pratico per CVE-2026-40072 — vulnerabilità SSRF in web3.py tramite CCIP Read (EIP-3668)








