
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 n3oari/bscp-exam-guide-by-n3oari-2026
Burp Suite Certified Practitioner - Portswigger - I miei appunti - Guida
 irsdl/viewstate-security-workshop
Questo repository è per il workshop Testing ASP.NET ViewState with YSoNet (YSoSerial.NET).
 andresriancho/nimbostratus-target
Questo repository contiene un'infrastruttura target che puoi utilizzare per eseguire gli strumenti nimbostratus.
 h4lpy/toastfix-demo
Demo di sicurezza proof-of-concept che illustra come PowerShell possa creare notifiche toast di Windows dall'aspetto attendibile, concatenate con…
 zeyad-azima/cve-2022-1388
Exploit RCE per la vulnerabilità F5 BIG-IP iControl REST con Java, incluso un LAB di test
 owasp/ai-vulnerabilities-playground
Piattaforma pratica di laboratorio di sicurezza AI con oltre 50 scenari che coprono injection di prompt, sfruttamento di sistemi agenziali,…
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 zenzue/cve-2025-9074
Proof-of-concept di exploit per CVE-2025-9074 che dimostra la scrittura di file dal container all'host tramite l'API Docker Engine esposta su…
 kirkdjohnson/wireshark
Ho scaricato un file di packet capture (.pcapng) da malware-traffic-analysis.net che era un esempio di un tentativo di attacco a un webserver tramite…
 eqstlab/cve-2026-60004
Gitea diffpatch RCE
 salo-404/firewall
🔒 Spring4Shell Firewall Defense — Simulazione di Incidente di Cybersecurity Questo progetto fa parte di una simulazione lavorativa di cybersecurity…
 jstjep00/cve-2023-22496-poc
PoC per CVE-2023-22496: Netdata Agent <1.37 Iniezione di comandi del sistema operativo tramite registry_hostname
 armircetaj/tetragon-dirtyfrag
Bloccare la catena di LPE Linux DirtyFrag (CVE-2026-43284 / CVE-2026-43500) in fase di esecuzione con una Cilium Tetragon TracingPolicy
 somchandra17/cve-2024-46507
script di build per CVE-2024-46507 e CVE-2024-46508
 omarmahmoud1024/tryhackme-monikerlink-writeup
TryHackMe Moniker Link (CVE-2024-21413) walkthrough: bypass della Vista protetta di Outlook che porta alla cattura di hash NTLMv2 tramite un link…
 jaden-bowers/tenda-router-vr-and-exploit
Writeup per la replicazione dell'exploit relativo al rehosting del firmware del router Tenda AC15 e all'esecuzione remota di comandi (CVE-2020-10987).
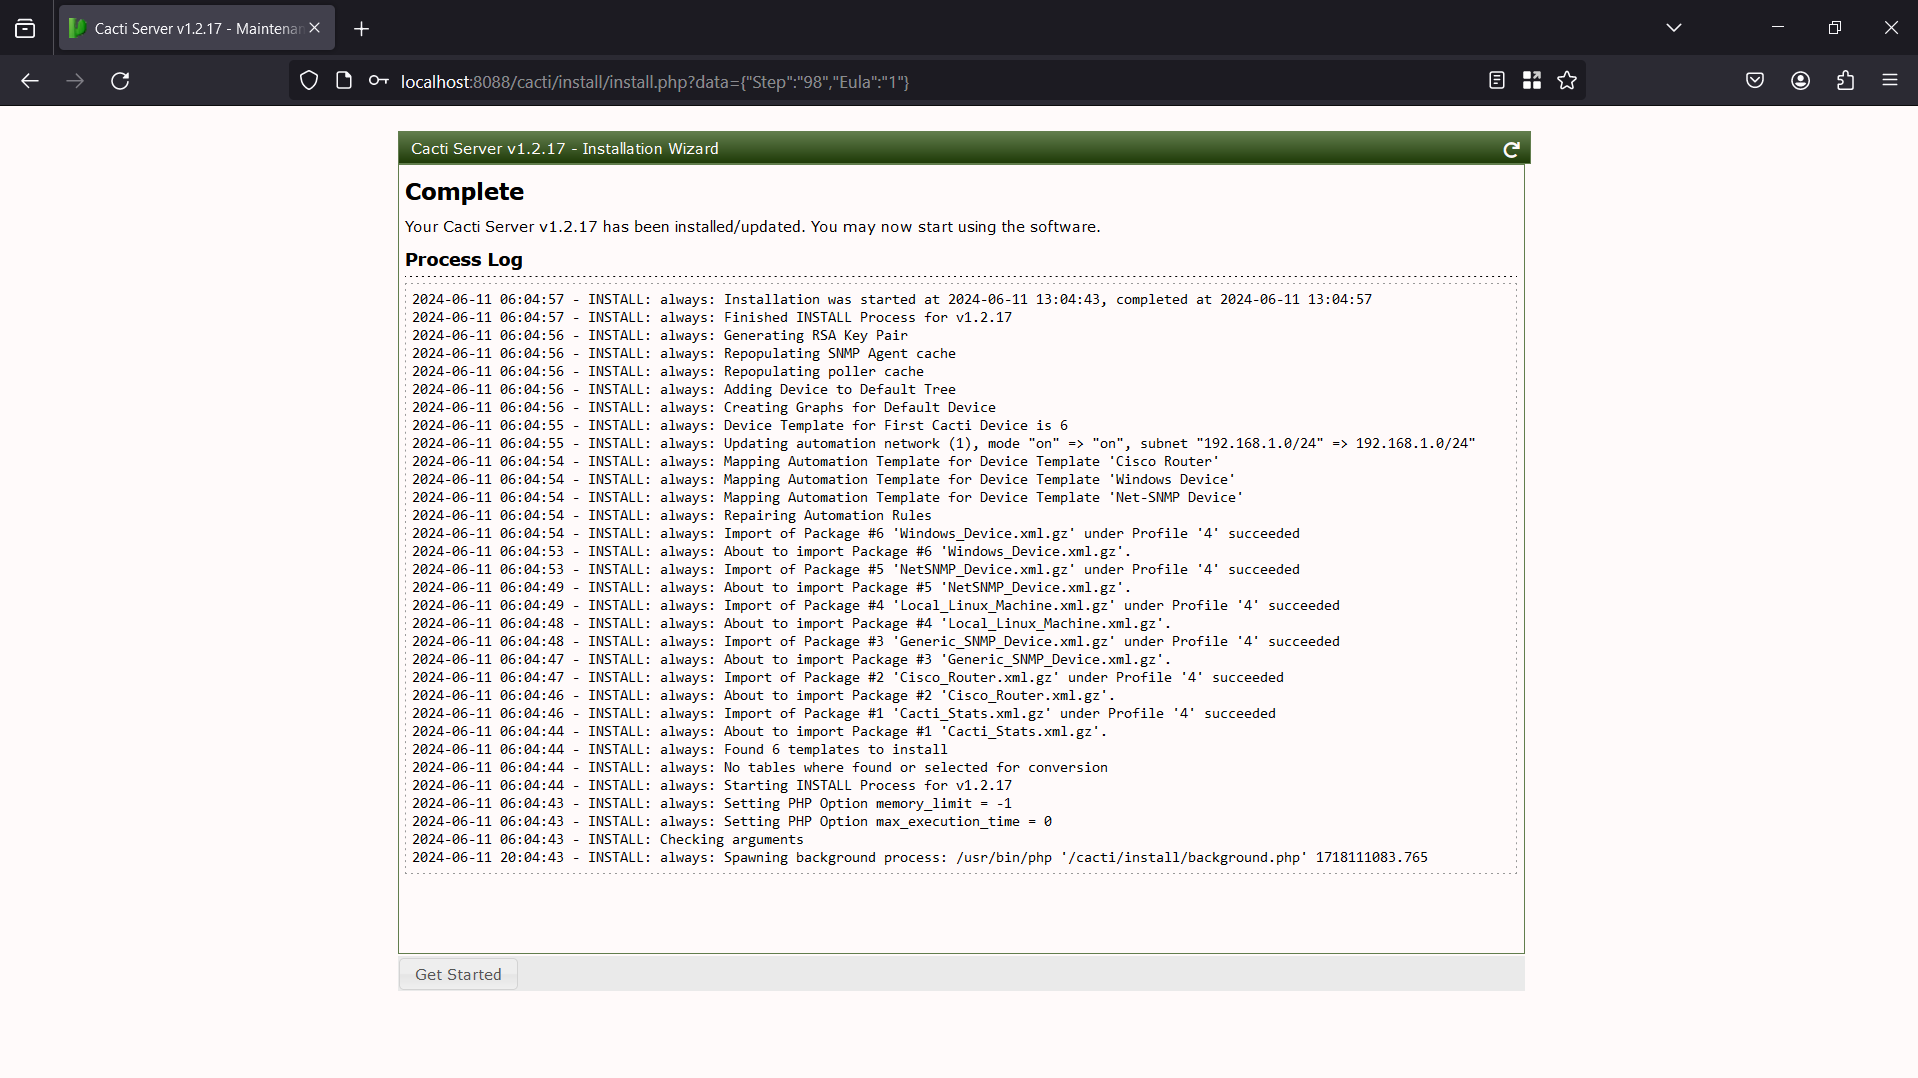 hpt-intern-task-submission/cve-2022-46169
Analisi passo-passo di CVE-2022-46169: esecuzione remota di codice non autenticata in Cacti tramite bypass dell'autenticazione e injection di…
 dungsocool/cve-2017-10271
Guida di laboratorio passo-passo per sfruttare CVE-2017-10271 (RCE deserializzazione WebLogic XMLDecoder) con costruzione manuale del payload, bypass…








