
 #1
Strumenti per testare e proteggere dispositivi, protocolli e piattaforme IoT (Internet of Things).
Raccomandato da Kitploit
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
Scritto di divulgazione responsabile per CVE-2025-14175 riguardante il supporto per algoritmi crittografici deboli nel server SSH di TP-Link…
 joelczk/cve-2025-48461
Divulgazione tecnica di una vulnerabilità di cookie di sessione prevedibile (CVE-2025-48461) nel portale IoT Advantech WISE-4060, che consente il…
 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 semaja22/cve-2025-57174
CVE-2025-57174 Esecuzione remota di comandi non autenticata
 szym0n13k/cve-2025-55971-blind-unauthenticated-ssrf-in-tcl-smart-tv-upnp-dlna-avtransport
TCL 65C655 Smart TV, con versione firmware V8-R75PT01-LF1V269.001116 (Android TV, Kernel 5.4.242+), è vulnerabile a una Server-Side Request Forgery…
 h4ckusaur/cve-2024-57366
Exploit di esecuzione remota di codice per CVE-2024-57366 che mira ai router WAVLINK tramite bypass della validazione dell'indirizzo MAC e iniezione…
 renukaselvar/system_bt_aosp10_cve-2022-20140
# Stack Bluetooth Android (Fluoride) con una proof-of-concept per CVE-2022-20140, che dimostra una vulnerabilità Bluetooth e fornisce istruzioni di…
 abizchi/cve-2018-9995_dvr_credentials
# Exploit Python per CVE-2018-9995 che recupera le credenziali DVR esposte bypassando l'autenticazione sulle interfacce web vulnerabili.
 weedl/cve-2025-45619
Prova di concetto CVE relativa alla vulnerabilità CVE-2025-45619.
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 Prova di concetto
 goldenticketlabs/cve-2025-52413
repo per CVE-2025-52413
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Codice sorgente dello stack Bluetooth Android (Fluoride) per AOSP 10 r33, specificamente correlato alla ricerca e allo sfruttamento della…
 dersecure/cve-2024-33676
Divulgazione tecnica di CVE-2024-33676: autenticazione debole sui caricabatterie EV Enel X JuiceBox che consente l'estrazione di PII, la…
 aseemjakhar/kcmd
Kankun Smart Socket Hijacker and Sniffer. La presa intelligente Kankun e la sua app mobile utilizzano una chiave AES a 256 bit hardcoded per cifrare…
 lastvocher/hikvision-cve-2017-7921-decryptor
Decripta i file di configurazione delle telecamere IP Hikvision estratti tramite il bypass di autenticazione CVE-2017-7921, recuperando le…
 tateydq/cve-2018-9995-modifiedbygwolfs
Exploit per CVE-2018-9995 per recuperare le credenziali DVR tramite directory traversal, con due metodi per uso didattico.
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
Exploit proof-of-concept per CVE-2018-20162: fuga dalla sandbox nel router Digi TransPort LR54 LTE tramite un difetto nella gestione di SIGINT, che…
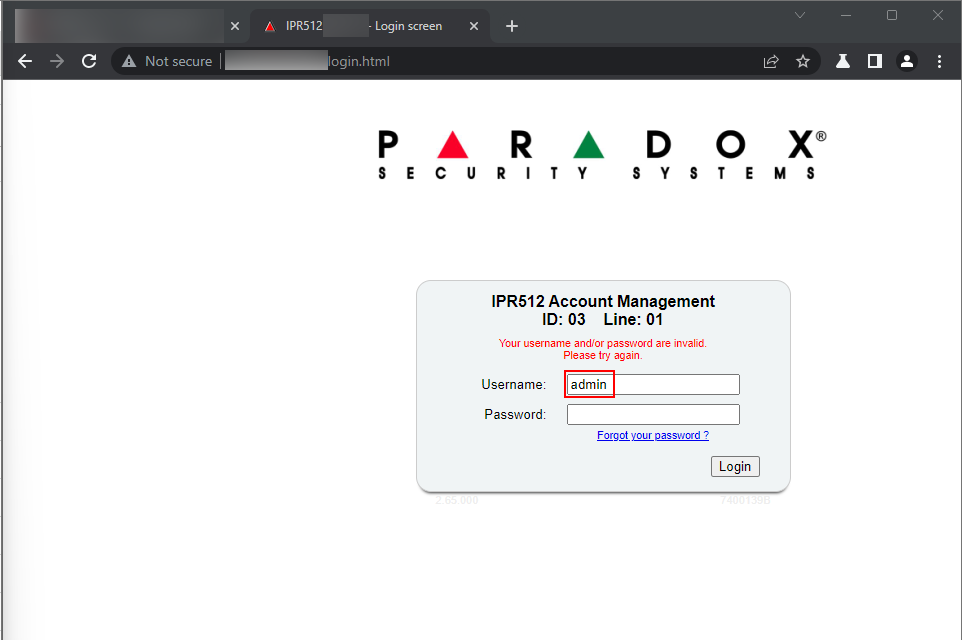 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
Nella pagina del modulo di login della console web Paradox Security System IPR512, un attaccante può inserire una stringa JavaScript, come…








