
 #1
Strumenti per testare e proteggere dispositivi, protocolli e piattaforme IoT (Internet of Things).
Raccomandato da Kitploit

 phantom-brigade1/wifisting
Toolkit per la sicurezza wireless GTK4 e CLI con 57 moduli autonomi per Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC e test MITM lato router o di rete su…

 qkaiser/broadcom-wps
Strumenti per il fingerprinting degli Access Point WiFi che eseguono il Broadcom SDK e un elenco dei dispositivi interessati noti.
 cplusplus17/deco-filepush-disclosure
Divulgazione e PoC per una vulnerabilità di lettura/scrittura di file con privilegi di root nel canale di debug del TP-Link Deco XE75 Pro V3 (opcode…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Note di reverse engineering e strumenti Python per il firmware degli JBL Wave Buds 2 (BES1306): formato del contenitore OTA, layout della flash,…
 yslxotwod/imsisting
Toolkit per la sicurezza cellulare GTK4 e CLI con 57 moduli per l'interfaccia aerea 2G GSM, 3G UMTS, 4G LTE e 5G NR, la rete core, l'identità SIM, il…
 affolter-engineering/mqattack
CLI Rust per il penetration testing MQTT: subscribe/publish, fingerprinting del broker, probing ACL, enumerazione dei topic, brute-force delle…
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
 emenstanougat/esp32-bluejammer
Jammer a 2,4GHz basato su ESP32 e nRF24 che disturba Bluetooth, BLE, WiFi e canali RC tramite rumore e flooding di pacchetti per test di sicurezza…
 jihoonjang98/hqc-x86-simd
Implementazioni ottimizzate di HQC post-quantum KEM per AVX2 e AVX-512 con GFNI, più una suite unificata di benchmarking e NIST KAT per gateway IoT…
 wolfssl/wolfssh
Piccola libreria client e server SSHv2 incorporabile e portatile in C con SCP, SFTP, port forwarding e scambio di chiavi post-quantistico per sistemi…
 bignerd95/chimay-red
POC funzionante dell'exploit Mikrotik dai leak Vault 7 della CIA
 microsoft/routeros-scanner
Strumento per scansionare artefatti forensi e vulnerabilità di RouterOS (Mikrotik).
 praetorian-inc/caeruleus
Binario Go singolo per il test di sicurezza Bluetooth Low Energy su Linux/BlueZ: scansione, enumerazione GATT, lettura/scrittura/notifica, fuzzing…
 therealsaumil/static-arm-bins
Binari ARM compilati staticamente per il debug e l'analisi a runtime
 superkhung/luadec-tplink
Versione modificata di luadec per decompilare il firmware LUA del TP-Link Archer C7.
 wheregoes/byd-dolphin-hacking
Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.
 karaaslanlabs/kl-security-key
Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
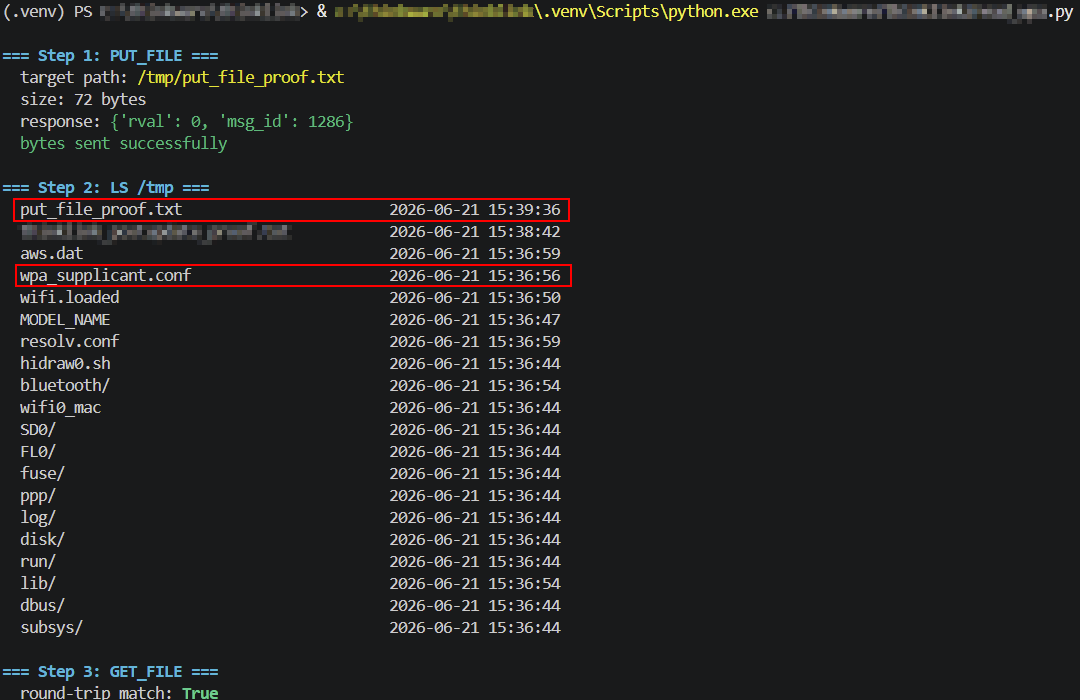 turretsec/disclosure-thinkware-u3000
Tre vulnerabilità non autenticate nel protocollo di controllo WiFi locale della dashcam Thinkware U3000: scrittura arbitraria di file, lettura…








