
 #1
Strumenti focalizzati su test, reverse engineering e protezione di applicazioni e sistema operativo iOS.
Raccomandato da Kitploit
 owenpawl/cerberus-re-skill
cerberus-re è un ambiente di lavoro locale per reverse engineering incentrato su Apple, progettato per costruire un ciclo ripetibile a tre teste…
 bazad/blanket
CVE-2018-4280: vulnerabilità di sostituzione delle porte Mach in launchd su iOS 11.2.6 che porta a fuga dalla sandbox, escalation dei privilegi e…
 potmdehex/multicast_bytecopy
Exploit kernel r/w per iOS 15.0 - 15.1.1
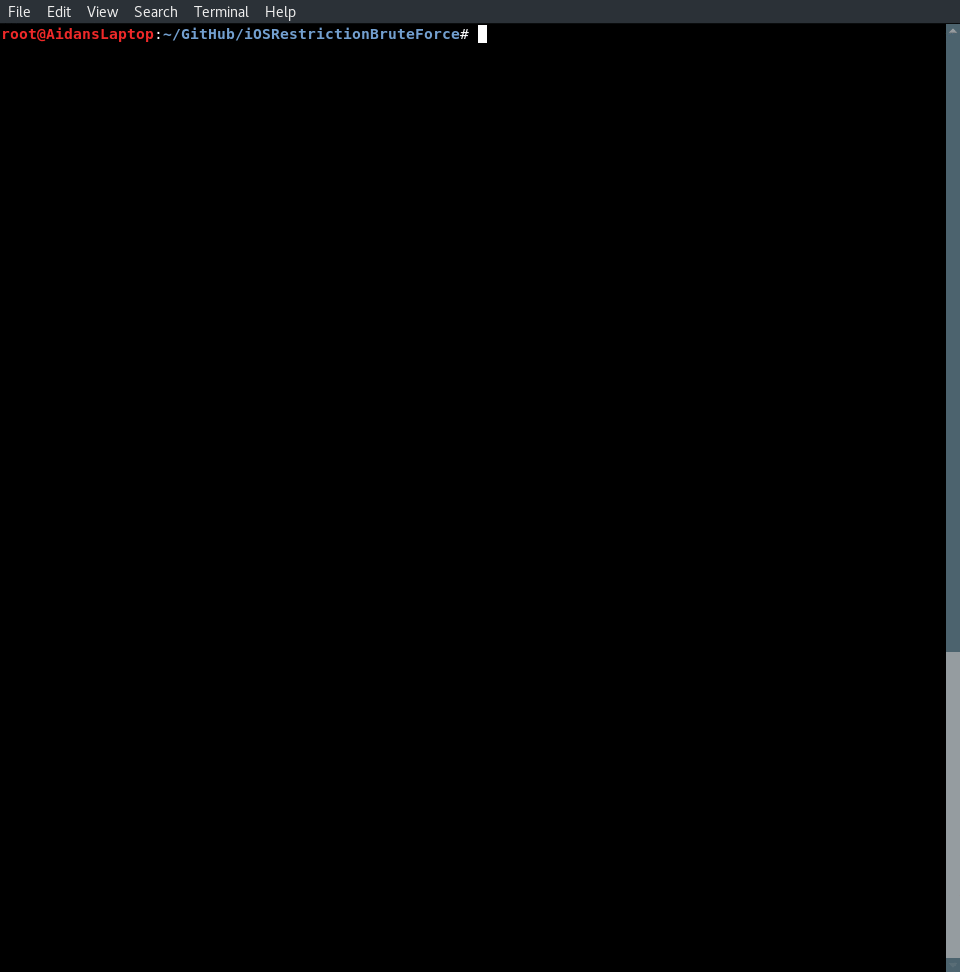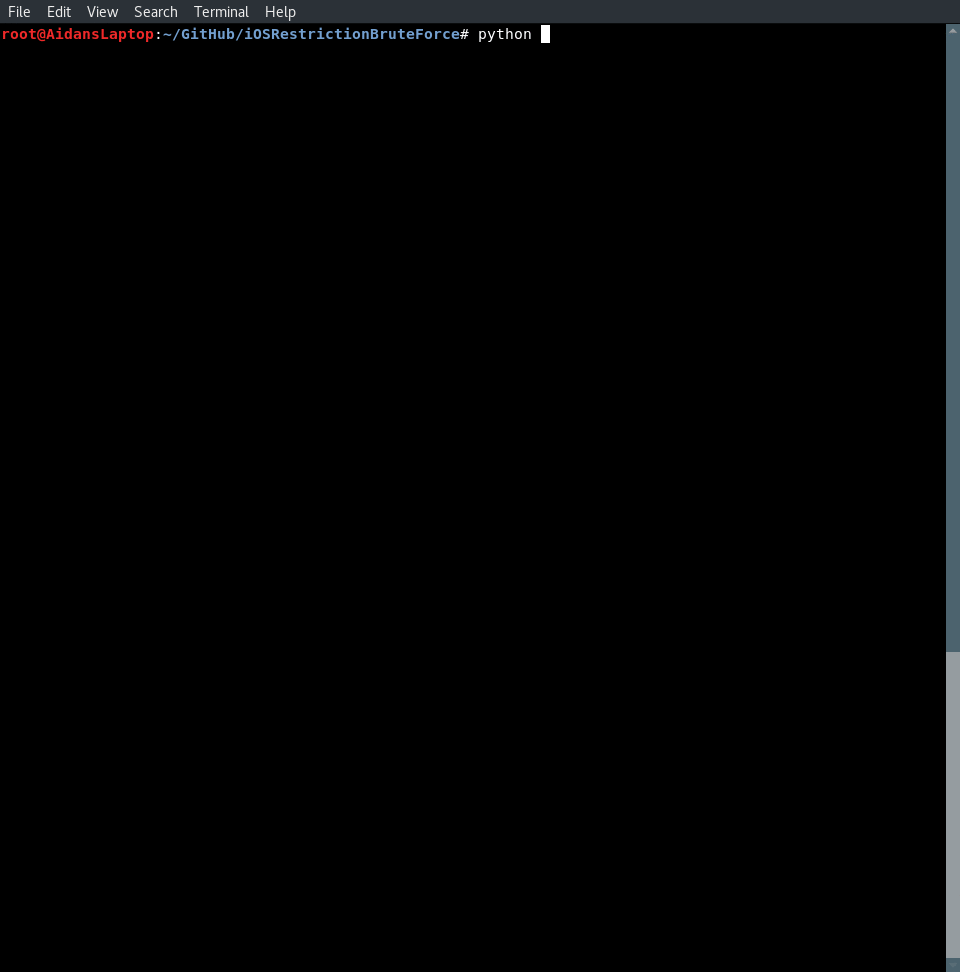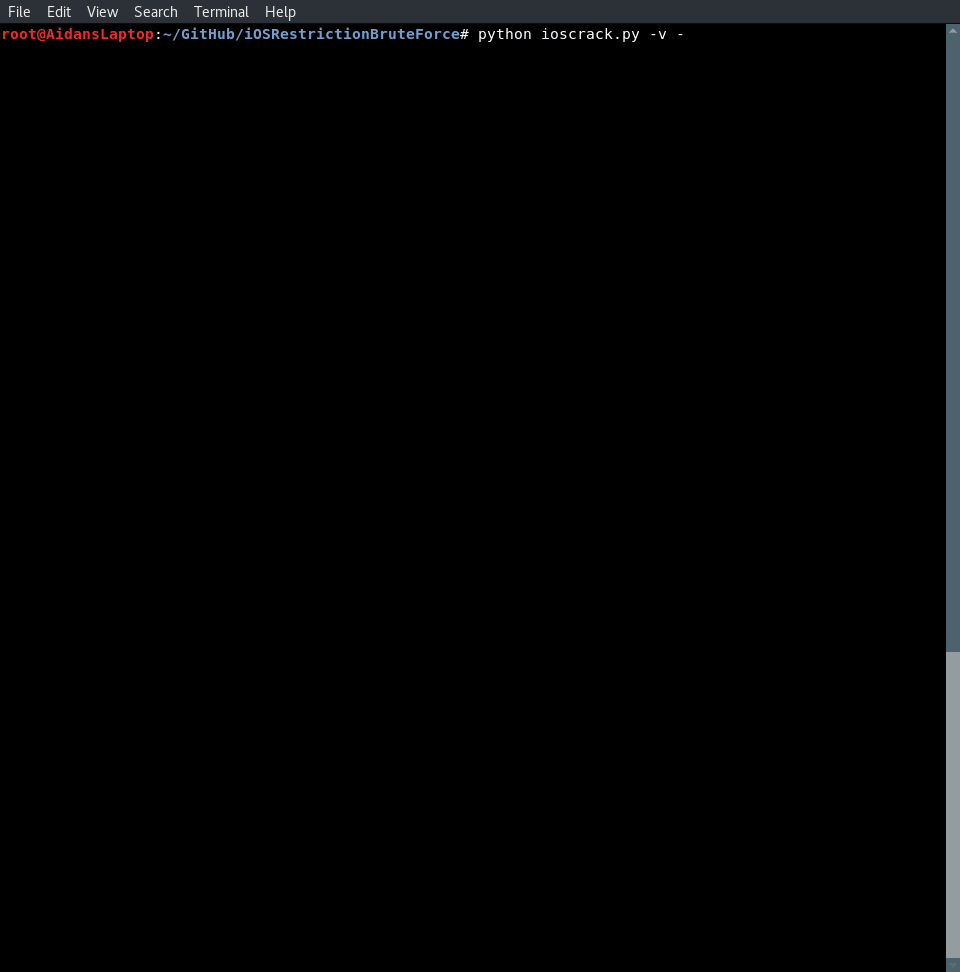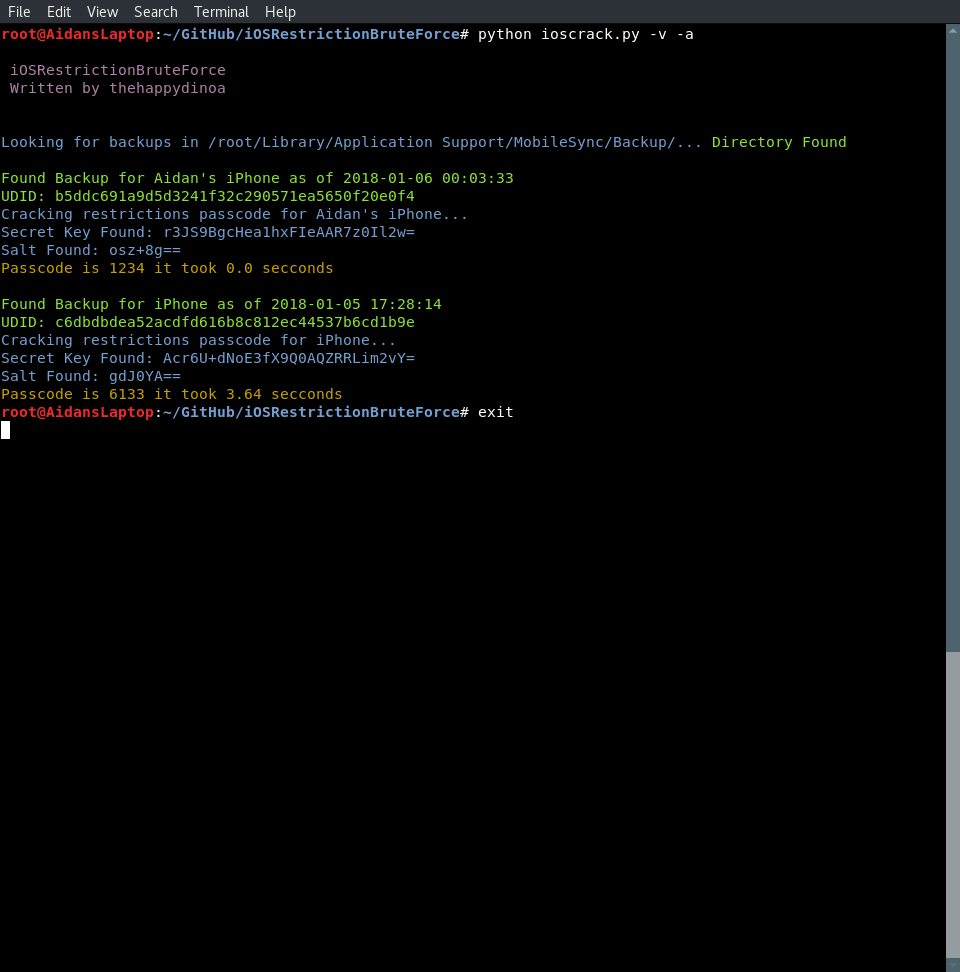 thehappydinoa/iosrestrictionbruteforce
Cracca i codici di restrizione iOS con Python
 nst/spyphone
Questo progetto mostra il tipo di dati che un'applicazione iPhone dannosa può raccogliere.
 cellebrite-labs/ida_kernelcache
Un toolkit IDA per analizzare i kernelcache iOS.
 santoku/santoku-linux
Distro Linux per sicurezza mobile, analisi malware e forense digitale
 b1n4r1b01/desc_race
# Exploit POC del kernel iOS 15.1 per CVE-2021-30955
 xorrior/macostools
Toolkit di sicurezza offensiva per macOS con iniezione di dylib, keylogger HID e runner di payload JXA/Python in memoria per operazioni red team e…
 0x36/weightbufs
Exploit kernel r/w per ANE su iOS 15 e macOS 12
 seemoo-lab/toothpicker
Fuzzer in-process guidato dalla copertura per il daemon Bluetooth di iOS (bluetoothd) che utilizza FRIDA, con fuzzing over-the-air per il protocollo…
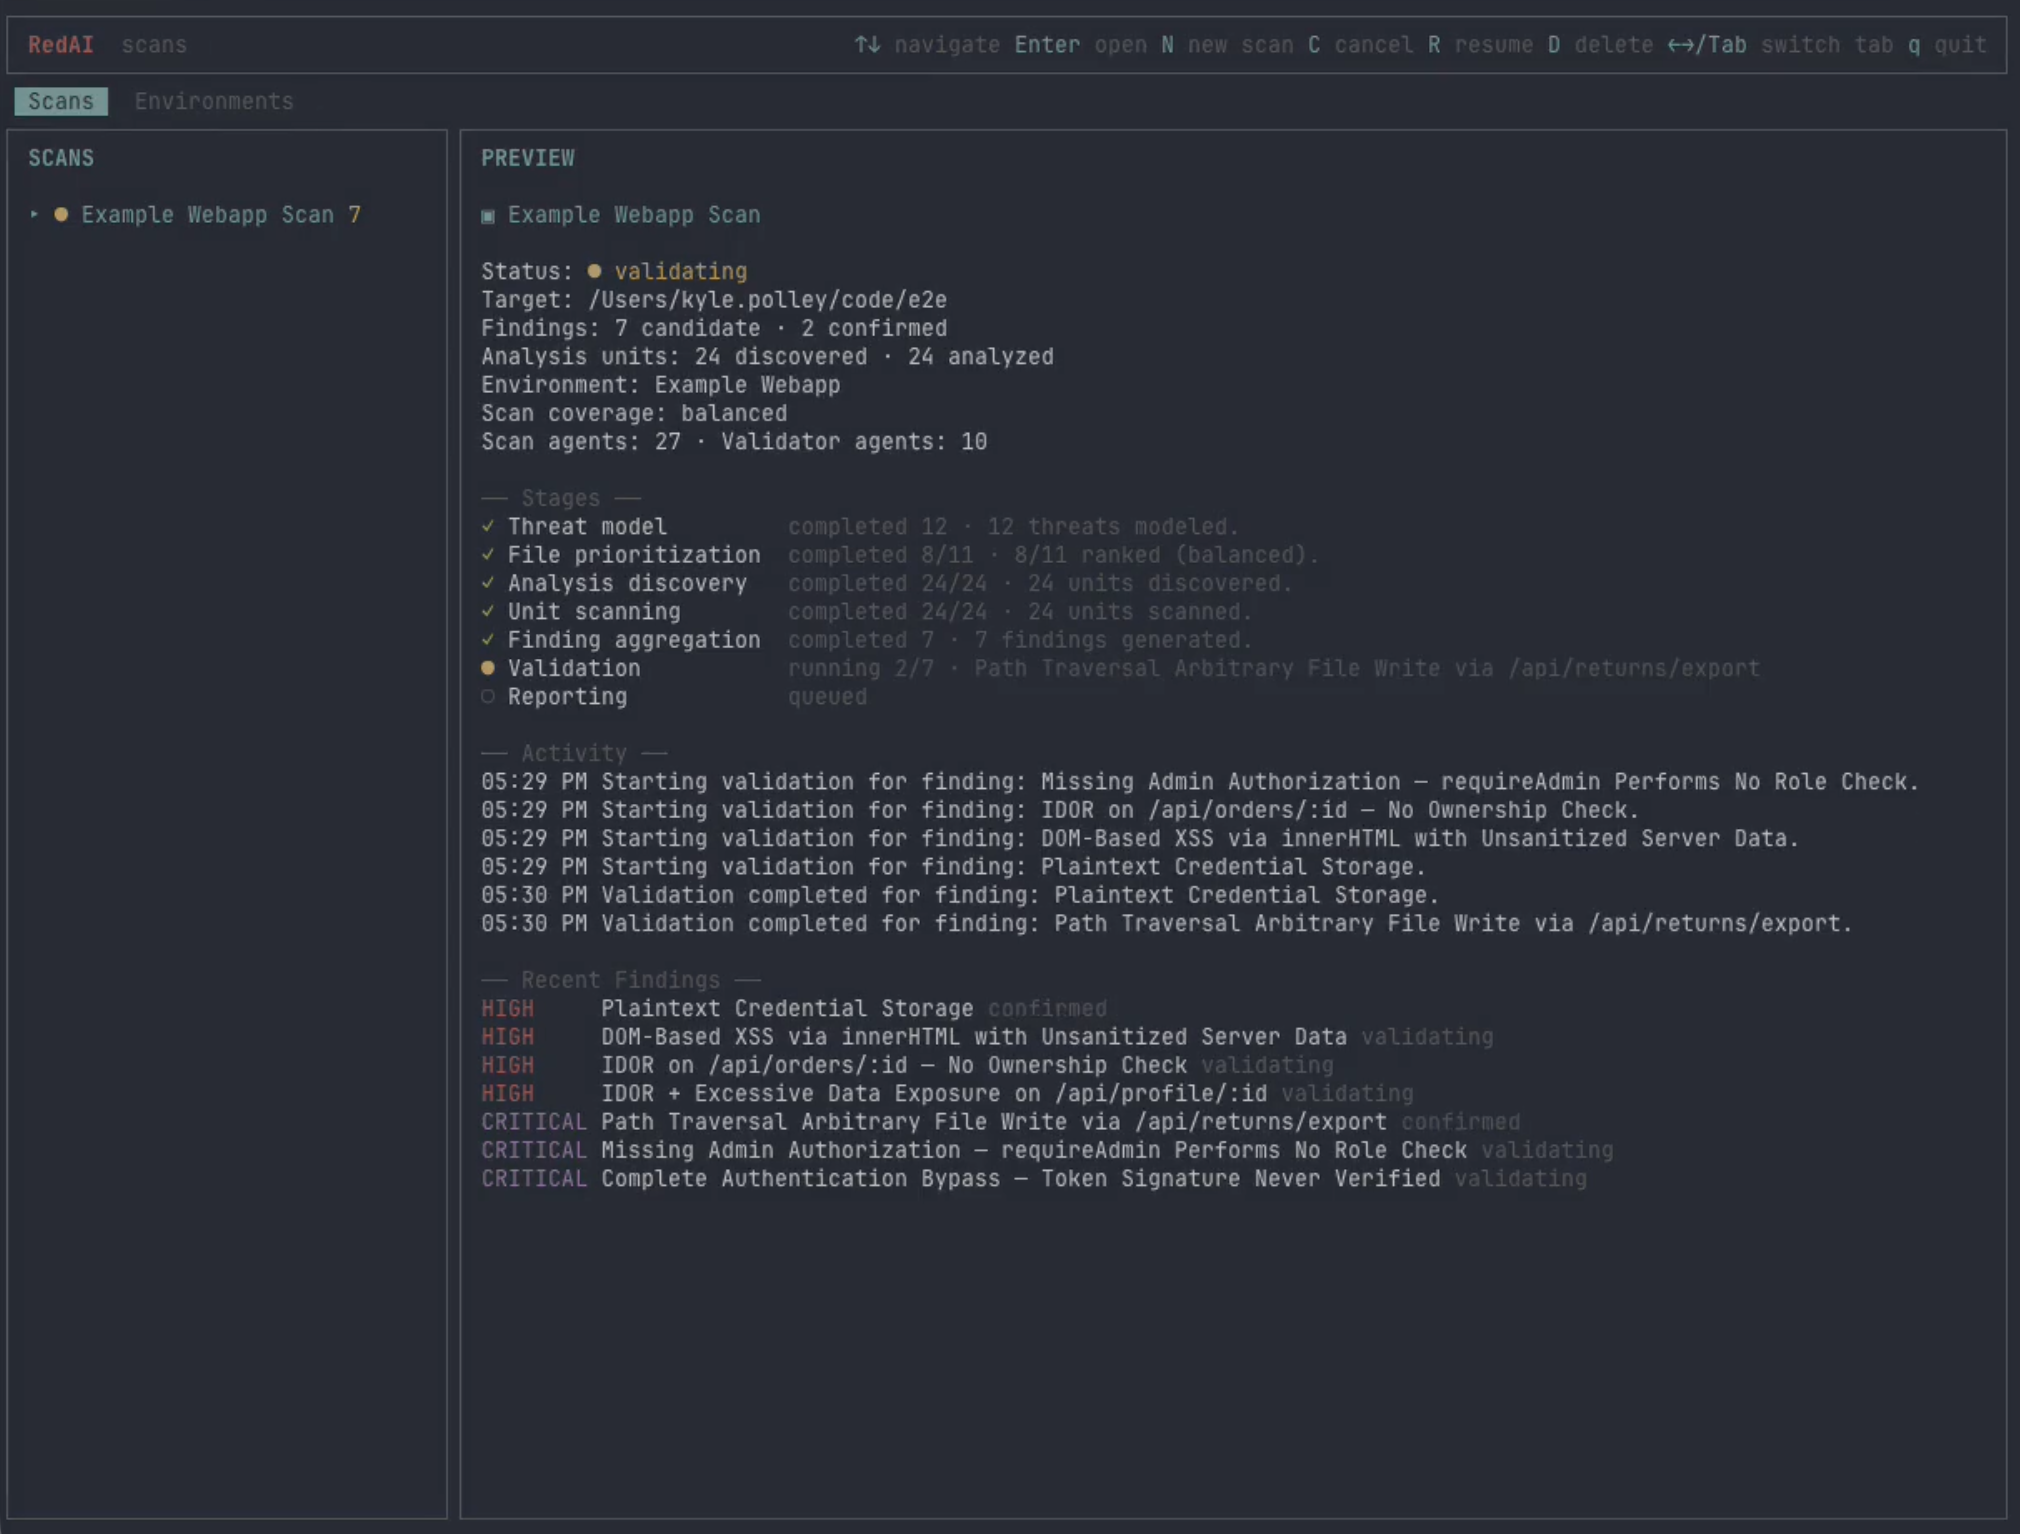 kpolley/redai
Scoperta di vulnerabilità guidata dall'IA e validazione in tempo reale
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 è una RCE zero-day, zero-click in AudioConverterService di iOS CoreAudio, attivata da un file audio dannoso tramite iMessage/SMS. Lo…
 darknavysecurity/poc
Exploit proof-of-concept selezionati per CVE reali che interessano iOS, macOS, Chrome Renderer e i client Steam, con target specifici per versione e…
 symbioticsec/hermes-decomp
Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
 r00tkitsmm/cve-2024-27804
POC per CVE-2024-27804
 brows3r/ipwn
Un Framework progettato per lo sfruttamento di dispositivi iOS.
 illusionofchaos/ios-nehelper-wifi-info-0day
Exploit iOS 15 0-day (funziona ancora in 15.0.2)








