#1
Strumenti focalizzati su test, reverse engineering e protezione di applicazioni e sistema operativo iOS.
Raccomandato da Kitploit
 spiralbl0ck/mallicious-ios-shortcut-keylogger-
Keylogger basato su scorciatoie iOS progettato per catturare le sequenze di tasti ed esfiltrare dati da dispositivi compromessi.
 spiralbl0ck/ios-safari-mallicous-extension-example
Esempio su come iniettare (attualmente in lavorazione) un keylogger js tramite l'Estensione Safari (quella parte è completata)
 ox1111/jailbreak-ios12
OS 12.0 e 12.1.2 - Jailbreak con CVE-2019-6225
 realrodri/exploiteameesta
App iOS per verificare la compatibilità del dispositivo con la vulnerabilità CVE-2021-30937, mostrando avvisi e popup durante il processo.
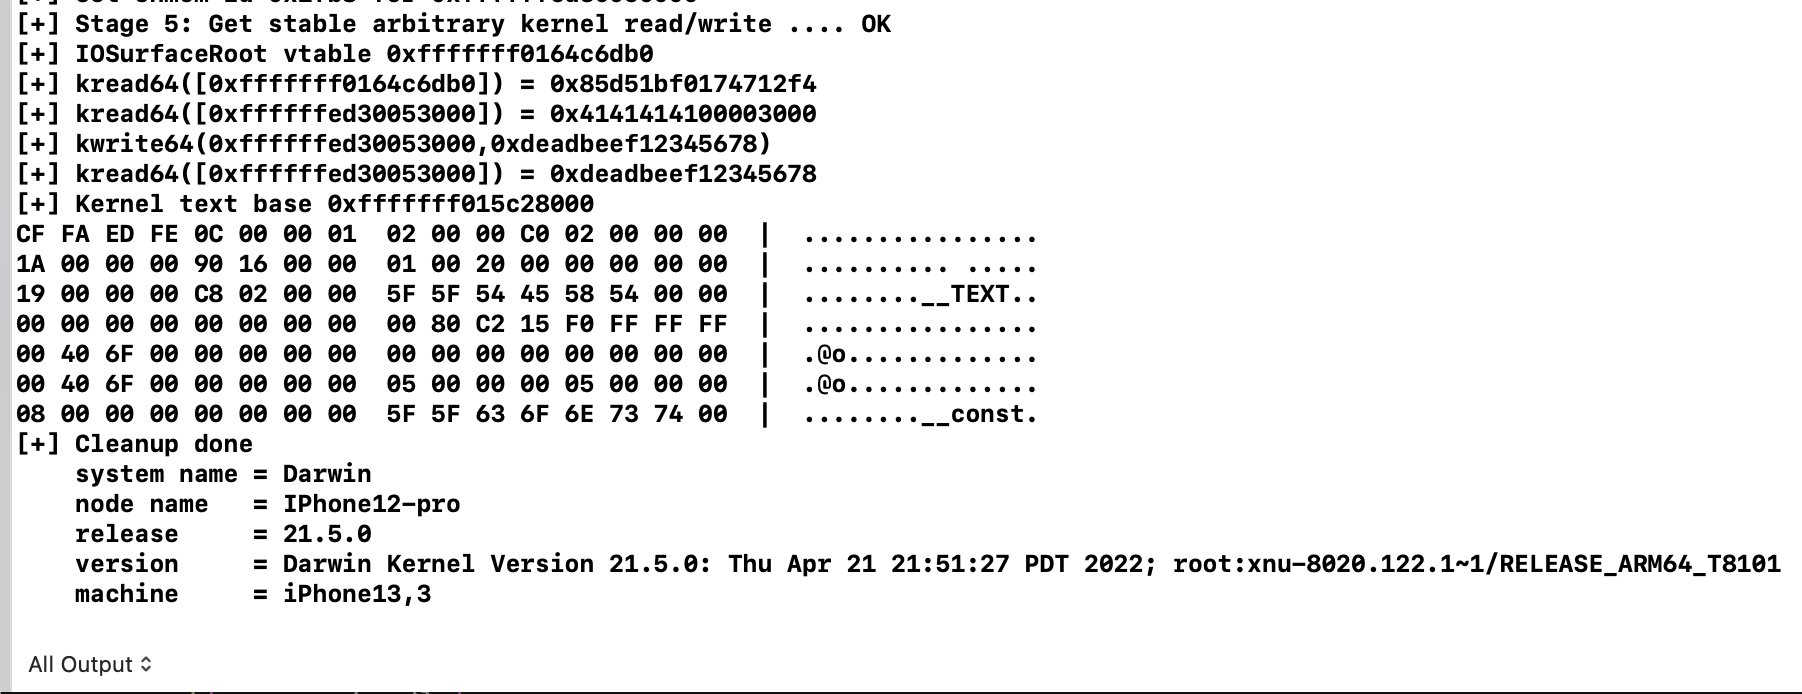 ox1111/cve-2022-32898
Analisi tecnica e dimostrazione dell'exploit di CVE-2022-32898, una vulnerabilità di corruzione della memoria del kernel nel driver Apple Neural…
 fans0n-fan/cve-2018-4407
Crash del kernel causato da una scrittura fuori dai limiti nel codice di gestione dei pacchetti ICMP di Apple (CVE-2018-4407)

 hidra0x/hidra
Progetto di ricerca per il jailbreak dei dispositivi A12 con iOS 18.7.2, che concatena la UAF di AppleJPEGDriver (CVE-2026-20687) per ottenere una…
 ostorlab/rasp
Impacchetta un runtime nei file APK, AAB o IPA compilati per rilevare root, jailbreak, debugger, hook Frida, emulatori, intercettazione VPN/proxy e…
 seifheakal/blue-harness
Rendi la tua app costosa da reverse engineering. Un harness di audit, hardening e verifica in fase di build per binari nativi e app mobili,…
 nomnomheapnom/cve-2024-27815
Proof-of-concept di trigger per CVE-2024-27815, un heap buffer overflow nel kernel XNU in sbconcat_mbufs() raggiungibile tramite socket datagram…
 trungnguyen1909/qemu-t8030
iPhone 11 emulato su QEMU

 ptswarm/reflutter
Framework di reverse engineering per Flutter
 reverseclabs/needle
Il framework di test di sicurezza per iOS
 pinauten/fugu15
Fugu15 è un jailbreak semi-sconnesso e con firma permanente per iOS 15
 googleprojectzero/sockfuzzer
Framework di fuzzing del kernel guidato dalla copertura che esegue XNU come libreria in spazio utente e scopre vulnerabilità nei sottosistemi BSD,…