
 #1
Strumenti per la gestione, la condivisione e l'integrazione degli Indicatori di Compromissione (IOC) nelle difese di sicurezza.
Raccomandato da Kitploit
 jonathanstross/cve-2025-31324
Uno scanner di sicurezza basato su Python per identificare la vulnerabilità CVE-2025-31324 nei sistemi SAP Visual Composer e rilevare noti indicatori…
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Analisi tecnica di un tentativo di sfruttamento di SharePoint ToolShell (CVE-2025-53770) che coinvolge RCE, distribuzione di webshell ed estrazione…
 ma1am/cve-2022-26134-exploit-detection
Questo repository contiene la regola Yara e il metodo che un investigatore della sicurezza potrebbe voler utilizzare per il threat hunting di…
 b401/clickstudio-compromised-certificate
Repository contenente il certificato compromesso visto nei recenti attacchi CVE-2022-30190 (Follina).
 ngvcanh/cve-2025-55182-attack-analysis
Analisi di attacchi reali di CVE-2025-55182 (React2Shell) - Vulnerabilità RCE nei React Server Components
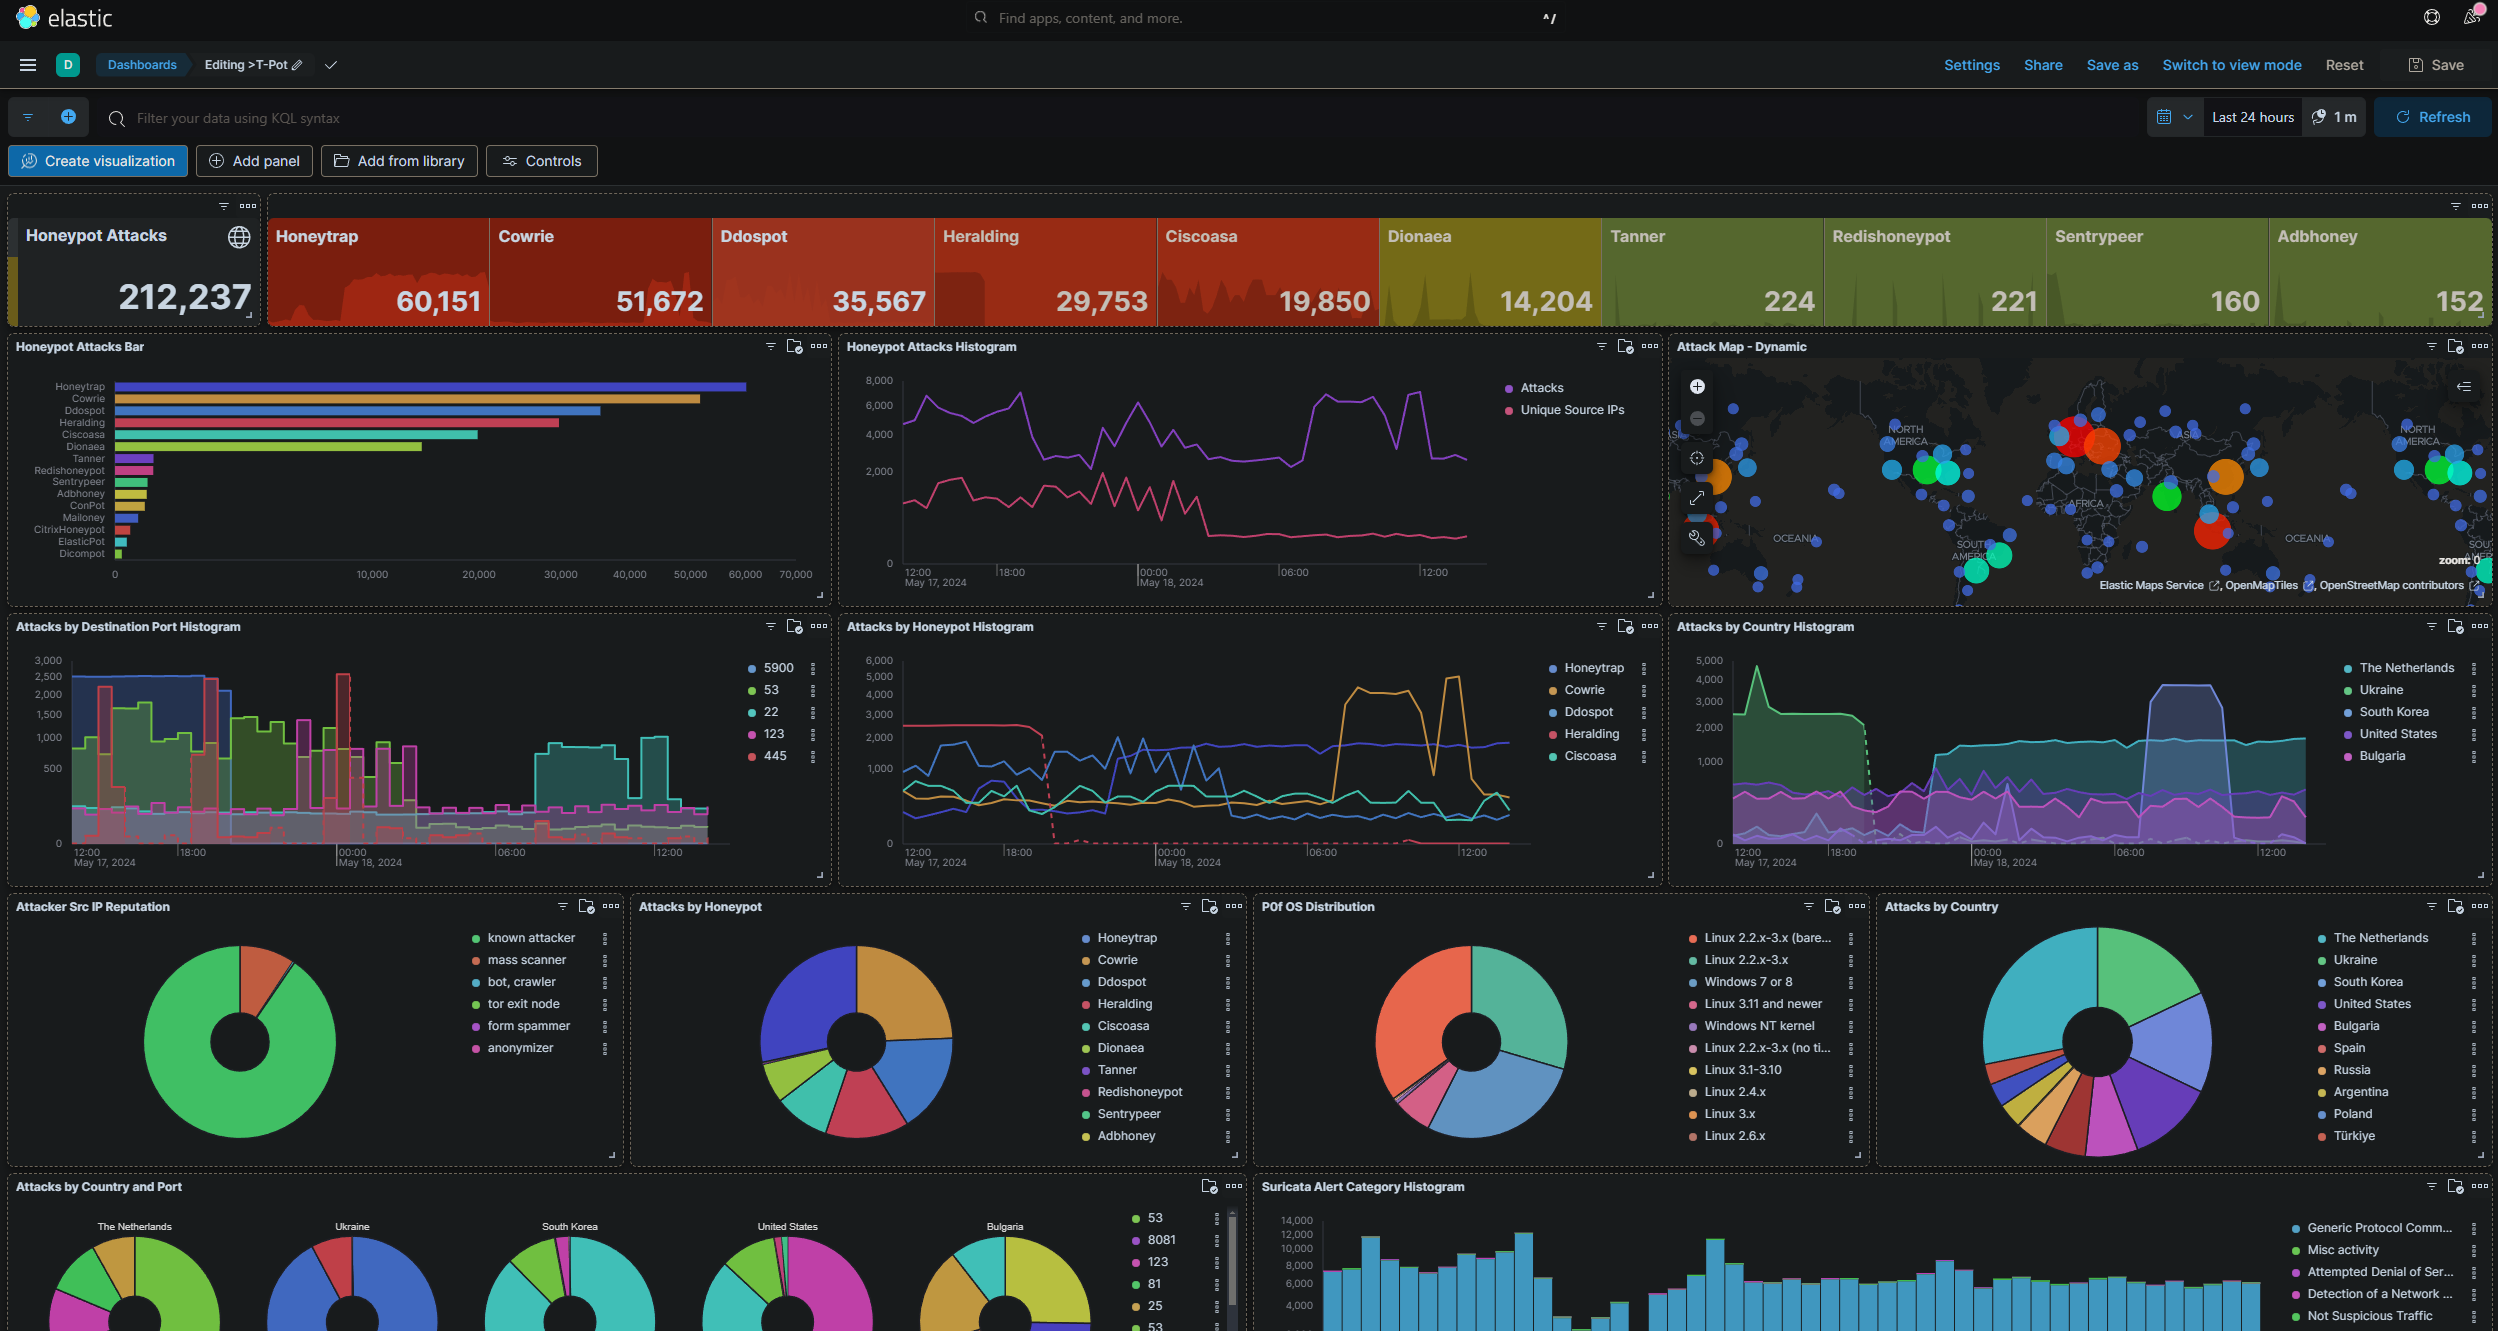 rxerium/honeypot
🍯Honeypot Threat Intel
 zedocun/soc-investigation-powershell-edrfreeze
Indagine SOC su un'allerta di sfruttamento di CVE-2024-49138 che coinvolge PowerShell, l'esecuzione di EDRFreeze e comportamento di evasione delle…
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contiene una semplice regola yara per cercare possibili file di configurazione KeePass compromessi.
 guardicode/cve-2021-44228_iocs
Raccolta curata di Indicator of Compromise (IoC) pubblici per la vulnerabilità Log4j (CVE-2021-44228), aggregati da più fonti per il rilevamento…
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 fevar54/cve-2026-33634-scanner
Scanner de IOCs dell'attacco alla supply chain TeamPCP (CVE-2026-33634).
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
Questo strumento aiuta a identificare l'esposizione a CVE-2025-20393 verificando la presenza di porte TCP/6025 aperte, interfacce Spam Quarantine che…
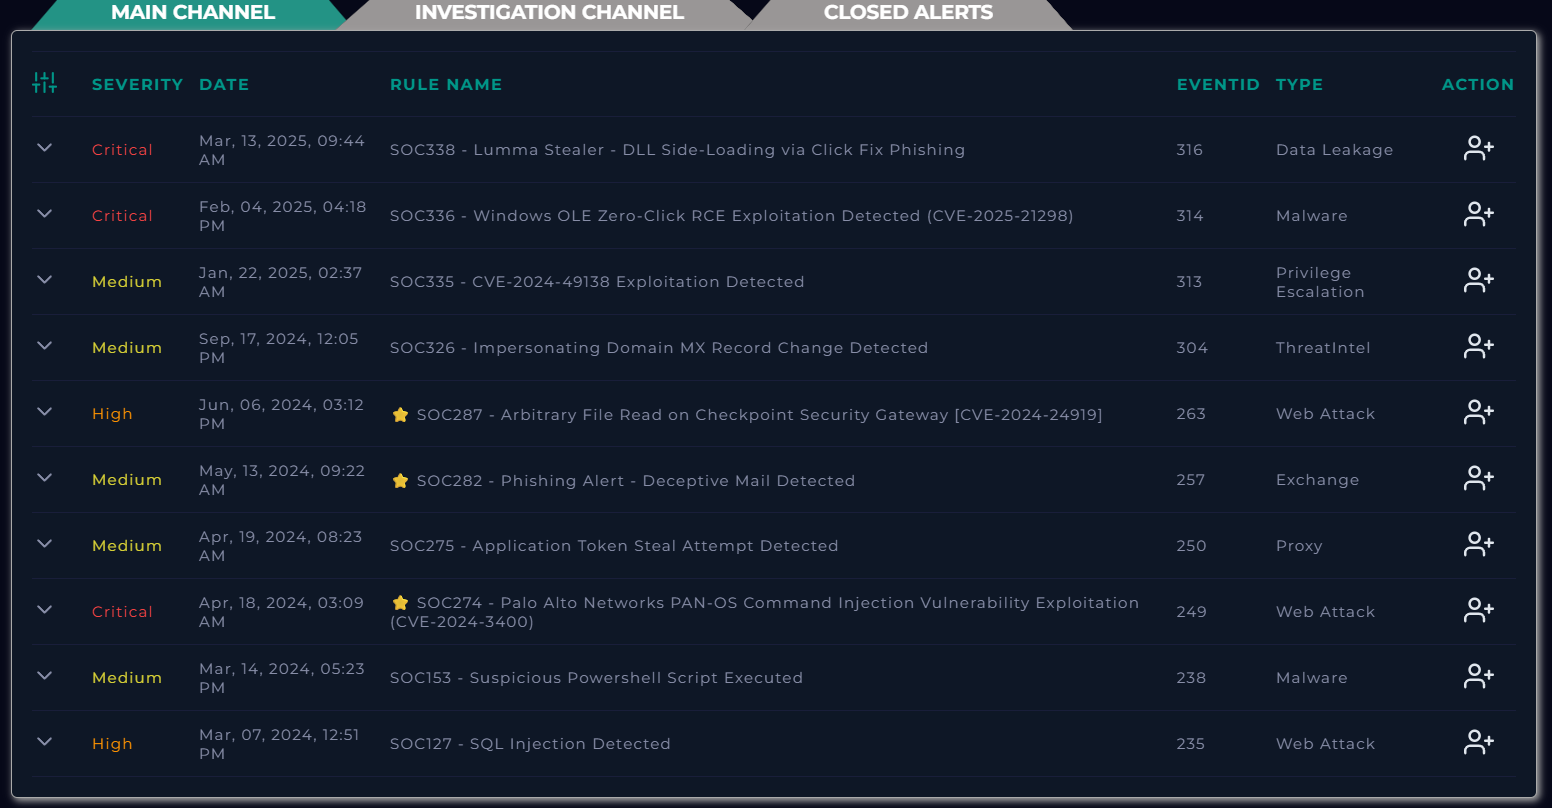 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Indagine tecnica e contenimento dell'host di un exploit RCE zero-click di gravità critica (CVE-2025-21298) utilizzando telemetria EDR e analisi…
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
Repository di ricerca difensiva per CVE-2025-55182 (Pre-Auth RCE in React Server Components/Next.js). Include analisi tecnica, regole di rilevamento…
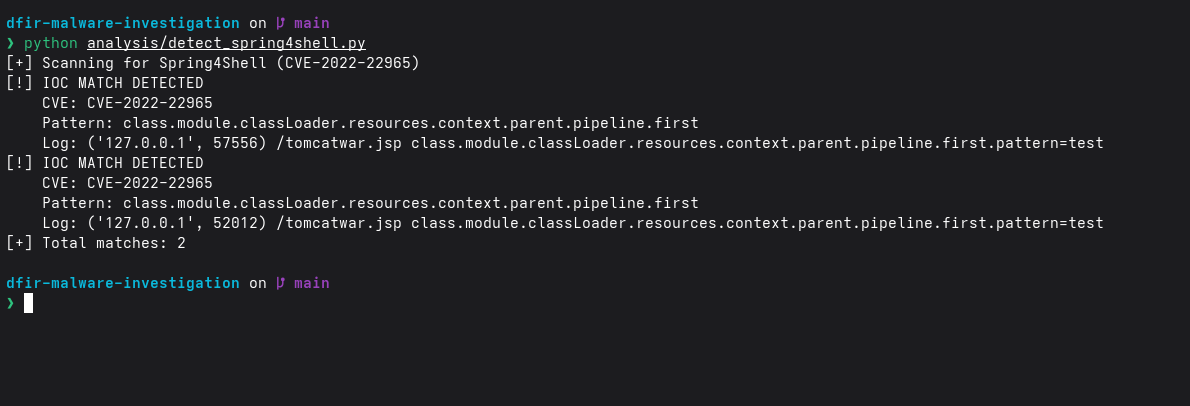 suyash-r-k/dfir-malware-investigation
Laboratorio DFIR Spring4Shell (CVE-2022-22965) con simulazione di exploit, WAF in Python, rilevamento basato su IOC e analisi PCAP.
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
Regole di rilevamento e firme YARA/KQL per CVE-2025-60787, una RCE non autenticata in motionEye tramite iniezione di configurazione, con monitoraggio…
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
 faysalferdous/cve-2025-68645-exploiting-zimbra-webmail-lfi-vulnerability
Pack di riferimento orientato ai difensori per CVE-2025-68645 Zimbra LFI, incluse regole di rilevamento Sigma/Splunk, snippet di mitigazione WAF,…








