
 #1
Strumenti per la gestione, la condivisione e l'integrazione degli Indicatori di Compromissione (IOC) nelle difese di sicurezza.
Raccomandato da Kitploit

 cspf-founder/darwis-taxii
Un server TAXII (Trusted Automated eXchange of Indicator Information) ad alte prestazioni scritto in Rust.
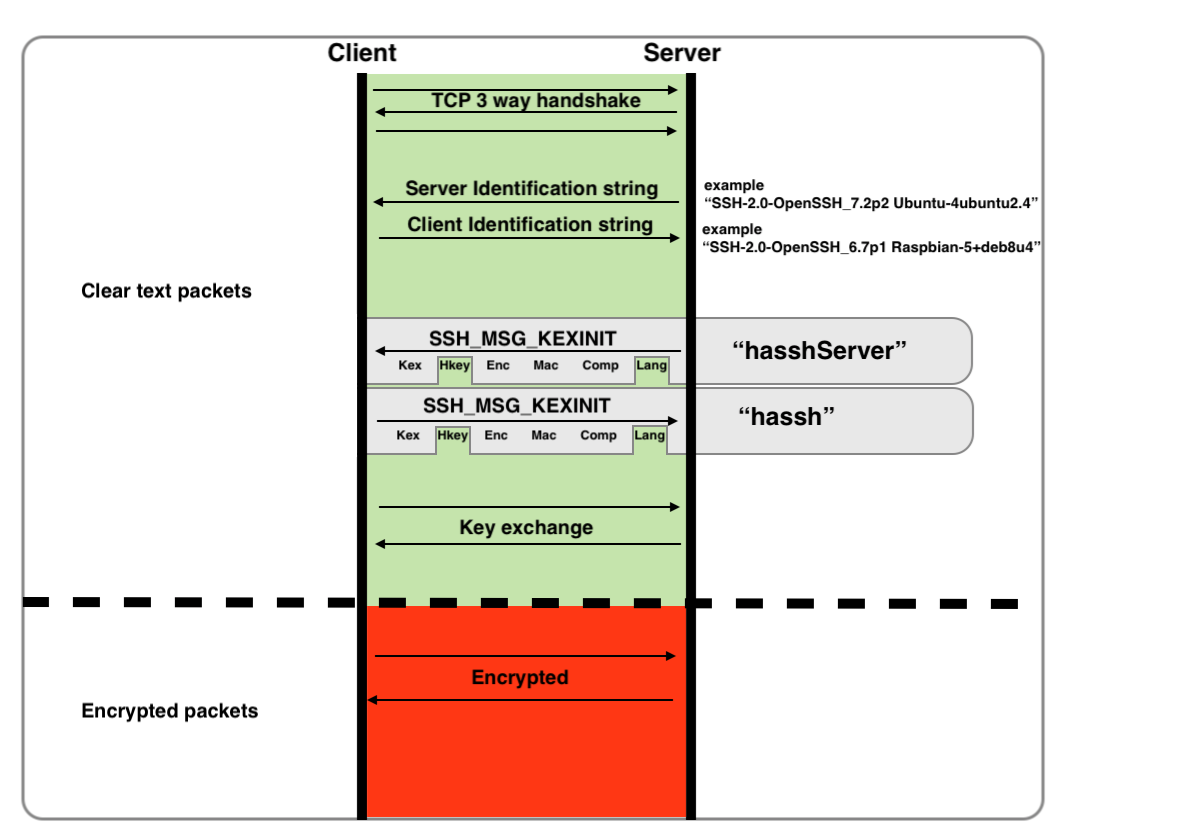 corelight/hassh
Rileva le impronte digitali di client e server SSH.
 eddyflores100-lang/taikotalent-phishing-iocs
IoC, catena di attacco e rilevamento per la campagna di falso reclutatore Taiko su taikotalent.xyz che distribuisce un trojan Bash auto-eliminante…
 fabriziosalmi/tanstack-compromise-checker
Script shell per rilevare gli indicatori di attacco alla supply chain di TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 0xblackash/cve-2026-21589
Analisi tecnica e guida al rilevamento per CVE-2026-21589, una vulnerabilità di path traversal pre-auth con accesso arbitrario ai file nei prodotti…
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Indicatori di Compromissione e linee guida per l'hunting relativi a CVE-2026-88771, un'iniezione di comandi non autenticata in Citrix NetScaler ADC e…
 helgesverre/livewire-honeypot
Honeypot ad alta interazione che replica un'app Laravel/Livewire vulnerabile. Cattura exploit RCE e webshell che hanno come bersaglio CVE-2024-47823,…
 0xsyr0/log4shell
Questo repository contiene tutte le risorse raccolte che abbiamo utilizzato durante la nostra risposta agli incidenti su CVE-2021-44228 e…
 ptkthg/statecraftcyber
Piattaforma di threat intelligence in PT-BR - CVE, briefing, IOC e notizie di sicurezza
 sgnls/exchange-0days-202103
Determinazione degli IoC per lo sfruttamento di CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 e CVE-2021-27065.
 pduggusa/dugganusa-ietf
DugganUSA threat-intelligence contributions to the IETF Hackathon: real-world agentic-attack benchmark vectors, CVE-2026-33697 attestation analysis,…
 itskill-jp/wordpress-upgrade-check
Controllo in sola lettura di ogni versione core di WordPress su un server. Segnala CVE-2026-87902 (corretta in 7.1.2 e backport), aggiornamenti…
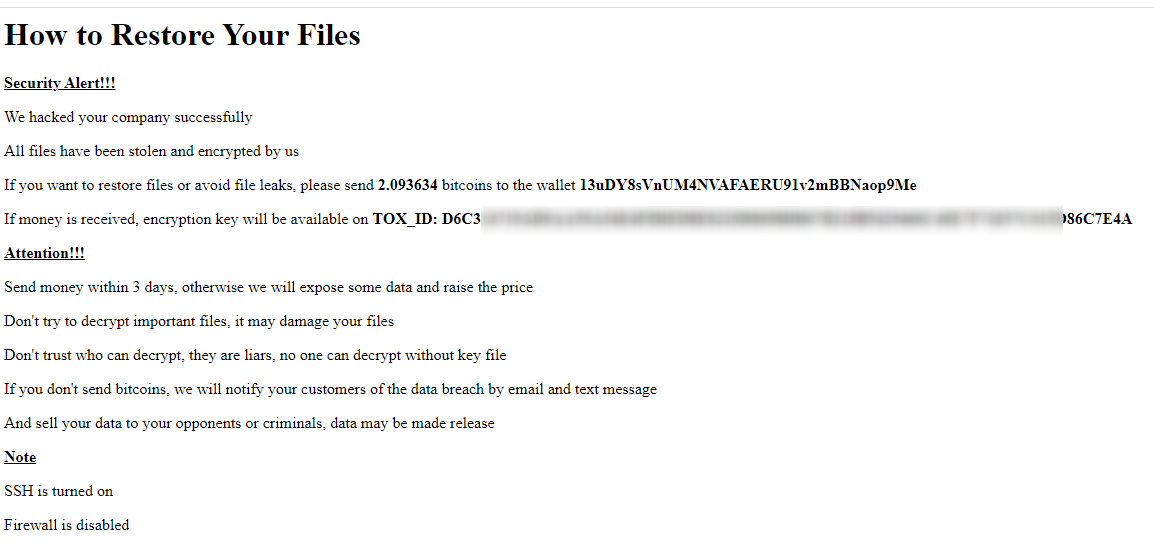 soufianetahiri/esxi_ransomware_bitcoinwallets
Attacchi ransomware semi-automatizzati ESXi portafogli bitcoin
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 e CVE-2025-42999 strumento di valutazione delle vulnerabilità e delle compromissioni
 suominen/cve-2026-53266
Tracker a pagina singola che registra quali distribuzioni Linux hanno rilasciato le correzioni per la vulnerabilità di scrittura nella page cache del…
 techupdate24/fortimail-zero-day-cve-2026-104286
Una guida completa e un flusso di lavoro per integrare gli sprint Agile con le pipeline CI/CD DevOps.
 suominen/cve-2025-39682
Tracker a pagina singola che registra lo stato delle patch per distribuzione per CVE-2025-39682, un use-after-free nel percorso di ricezione kTLS del…
 0xblackash/cve-2024-3094
CVE-2024-3094








