
 #1
Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.
Raccomandato da Kitploit

 stackrox/stackrox
La piattaforma di sicurezza Kubernetes di StackRox esegue un'analisi dei rischi dell'ambiente container, fornisce visibilità e avvisi in tempo reale…
 bert-janp/open-source-threat-intel-feeds
Questo repository contiene feed di Threat Intelligence open source liberamente utilizzabili, che possono essere impiegati senza requisiti aggiuntivi.…
 digitalruby/ipban
Servizio di ban IP automatico che rileva tentativi di accesso falliti dai log degli eventi e dai file, bloccando gli aggressori su Windows e Linux…
 cyb3rmik3/kql-threat-hunting-queries
Un repository di query KQL incentrato sul threat hunting e sul rilevamento delle minacce per Microsoft Sentinel e Microsoft XDR (ex Microsoft 365…
 neo23x0/auditd
Configurazione Auditd secondo le migliori pratiche
 withsecurelabs/doublepulsar-detection-script
Uno script python2 per scansionare una rete per trovare sistemi Windows compromessi con l'impianto DOUBLEPULSAR.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
Scanner di malware Linux multi-motore con cinque fasi di rilevamento (MD5, pattern HEX, YARA, ClamAV, statistico), monitoraggio inotify in tempo…
 certtools/intelmq
IntelMQ è una soluzione per i team di sicurezza informatica per la raccolta e l'elaborazione di feed di sicurezza utilizzando un protocollo di…
 nfstream/nfstream
NFStream: un framework flessibile per l'analisi dei dati di rete.
 gendigitalinc/ioc
Threat Intel IoC + frammenti di materia oscura. Pubblicato da Gen Threat Labs.
 trustedsec/sysmoncommunityguide
TrustedSec Sysinternals Sysmon Community Guide
 jsitech/jshielder
Script di hardening per server Linux / Deployer sicuro di LAMP-LEMP / CIS Benchmark
 travisfsmith/sweetsecurity
Monitoraggio della sicurezza di rete su dispositivi di tipo Raspberry Pi
 echowei/deeptraffic
Modelli di Deep Learning per la classificazione del traffico di rete
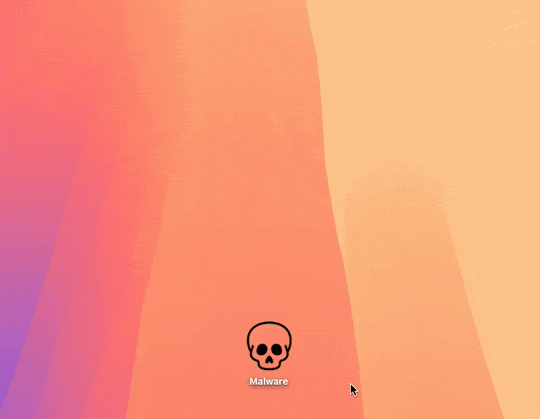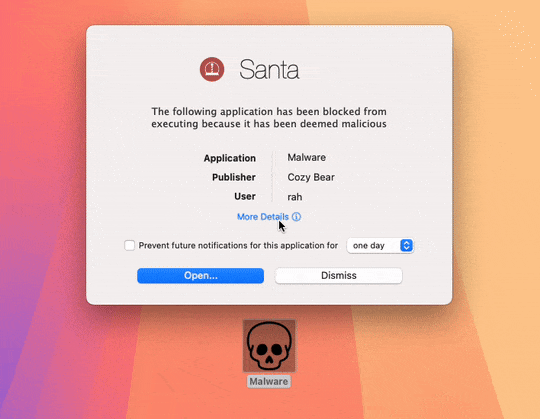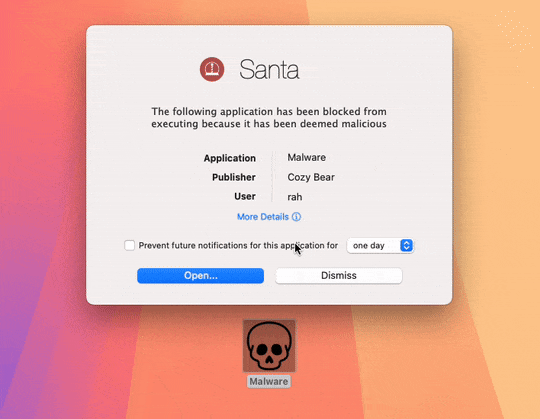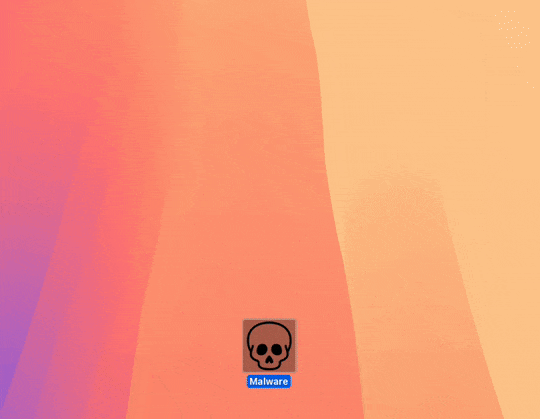 northpolesec/santa
Un sistema di autorizzazione all'accesso a binari e file per macOS.
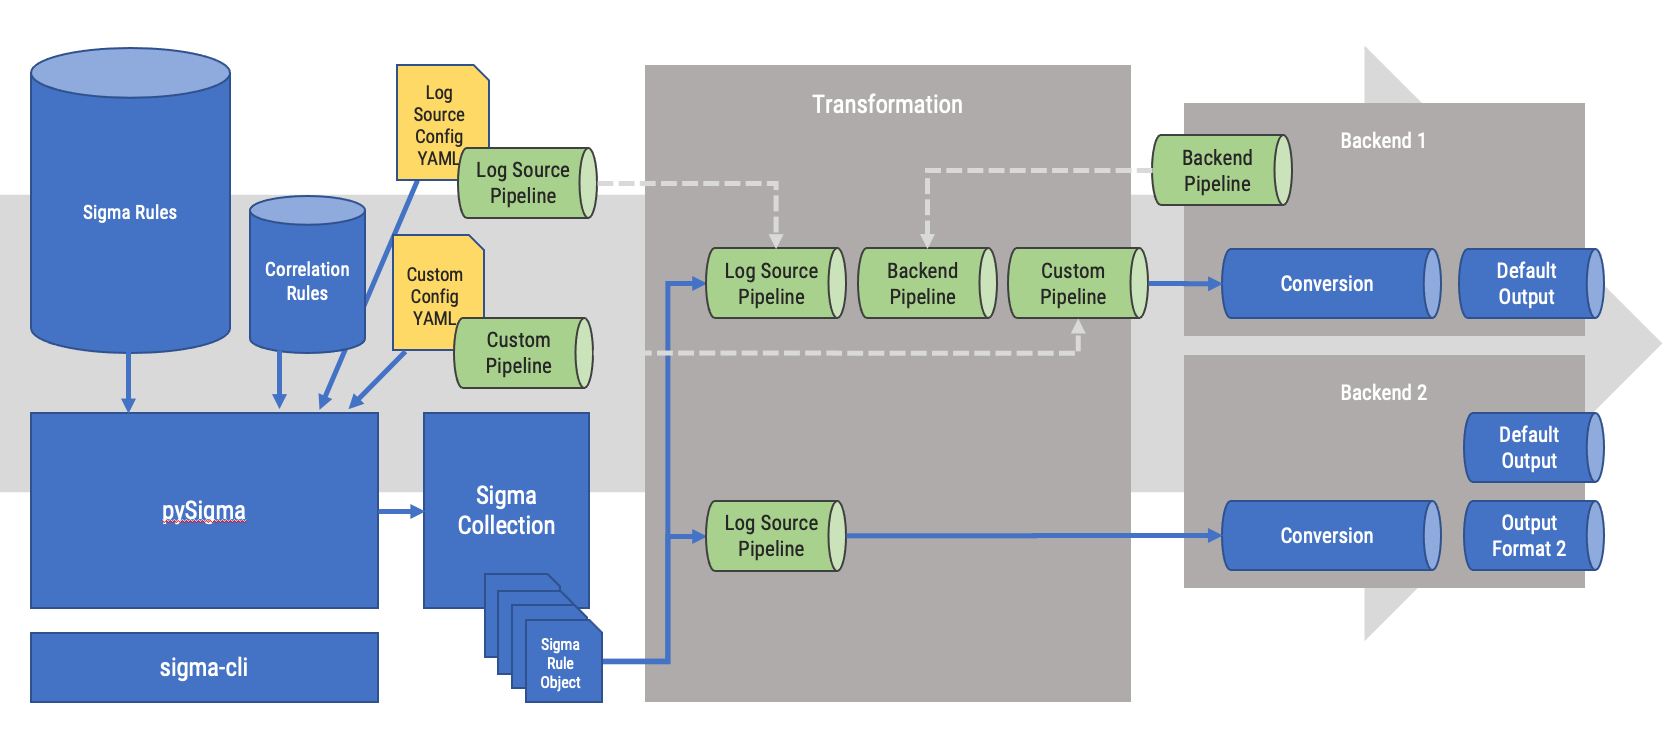 sigmahq/pysigma
Libreria Python per analizzare e convertire le regole Sigma in query (e qualsiasi altra cosa tu possa immaginare)








