
 #1
Playbook IR, triage, gestione casi, raccolta prove e strumenti di gestione incidenti.
Raccomandato da Kitploit

 gmh5225/maldec-edr
Soluzione Unix di endpoint detection and response che utilizza meccanismi a livello di kernel per rilevare anomalie e attacchi malware in tempo reale.
 mceeomoba/apex-kev-change-desk
Confronto offline di snapshot CISA KEV per la revisione delle modifiche a livello di campo. Prototipo gratuito, non una valutazione di sicurezza.…
 g0tmi1k/kippo-g0tmi1k
Honeypot SSH a interazione media che registra attacchi brute force e interazioni complete con la shell dell'attaccante, con opzioni di…
 volatilityfoundation/volatility
Un framework avanzato per l'analisi forense della memoria
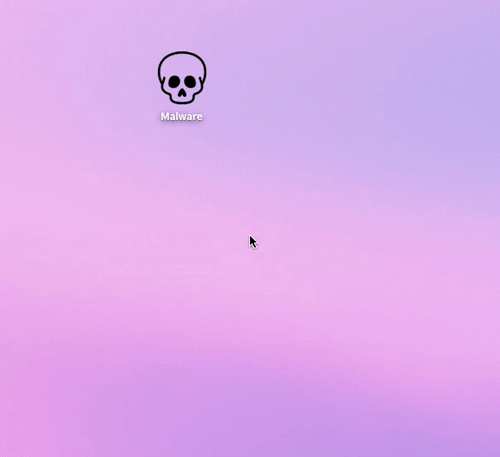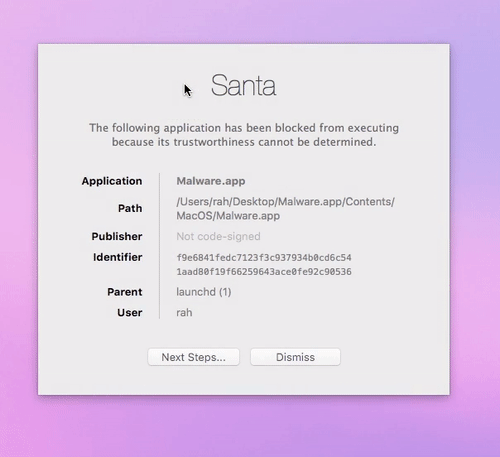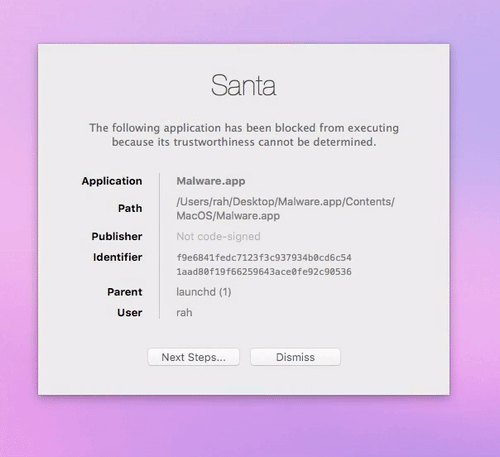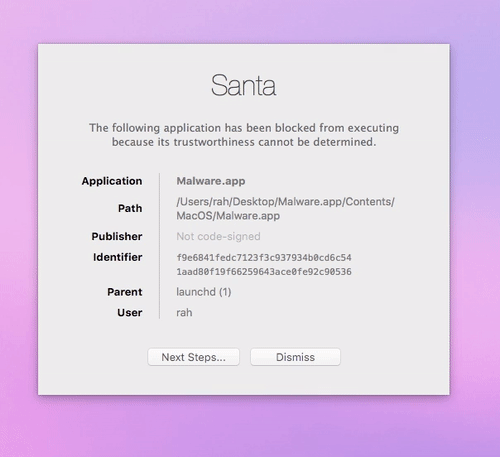 google/santa
Un sistema binario di autorizzazione e monitoraggio per macOS
 netflix/security_monkey
Security Monkey monitora AWS, GCP, OpenStack e le organizzazioni GitHub per rilevare le risorse e le loro modifiche nel tempo.
 security-onion-solutions/security-onion
Security Onion 16.04 - Distribuzione Linux per la caccia alle minacce, il monitoraggio della sicurezza aziendale e la gestione dei log
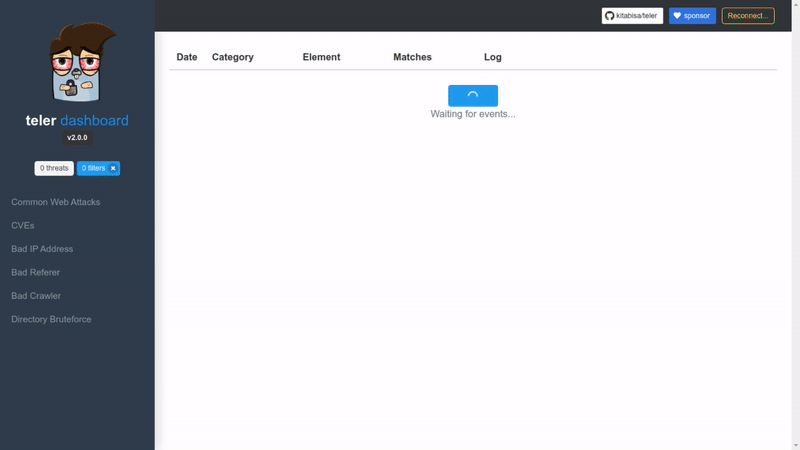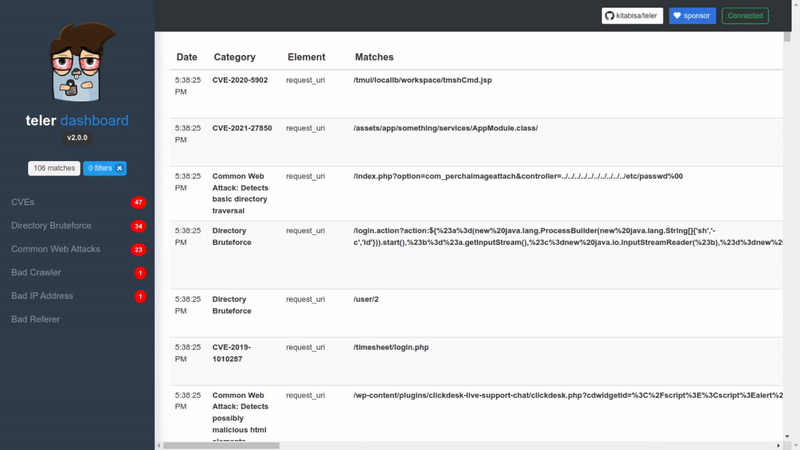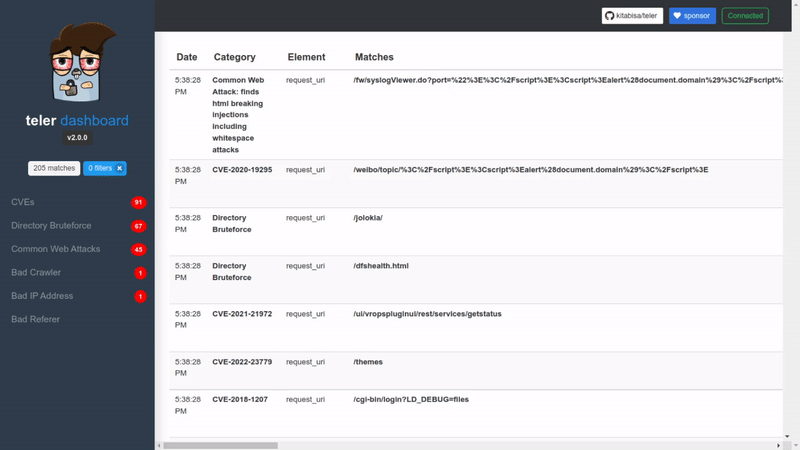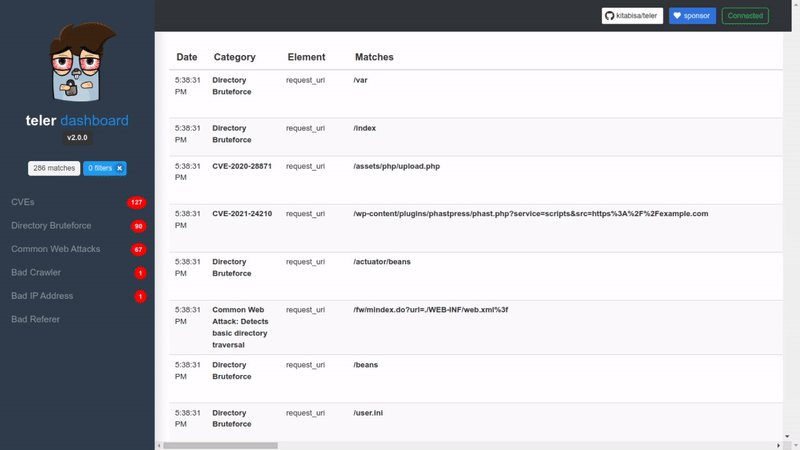 teler-sh/teler
Rilevamento delle intrusioni HTTP in tempo reale
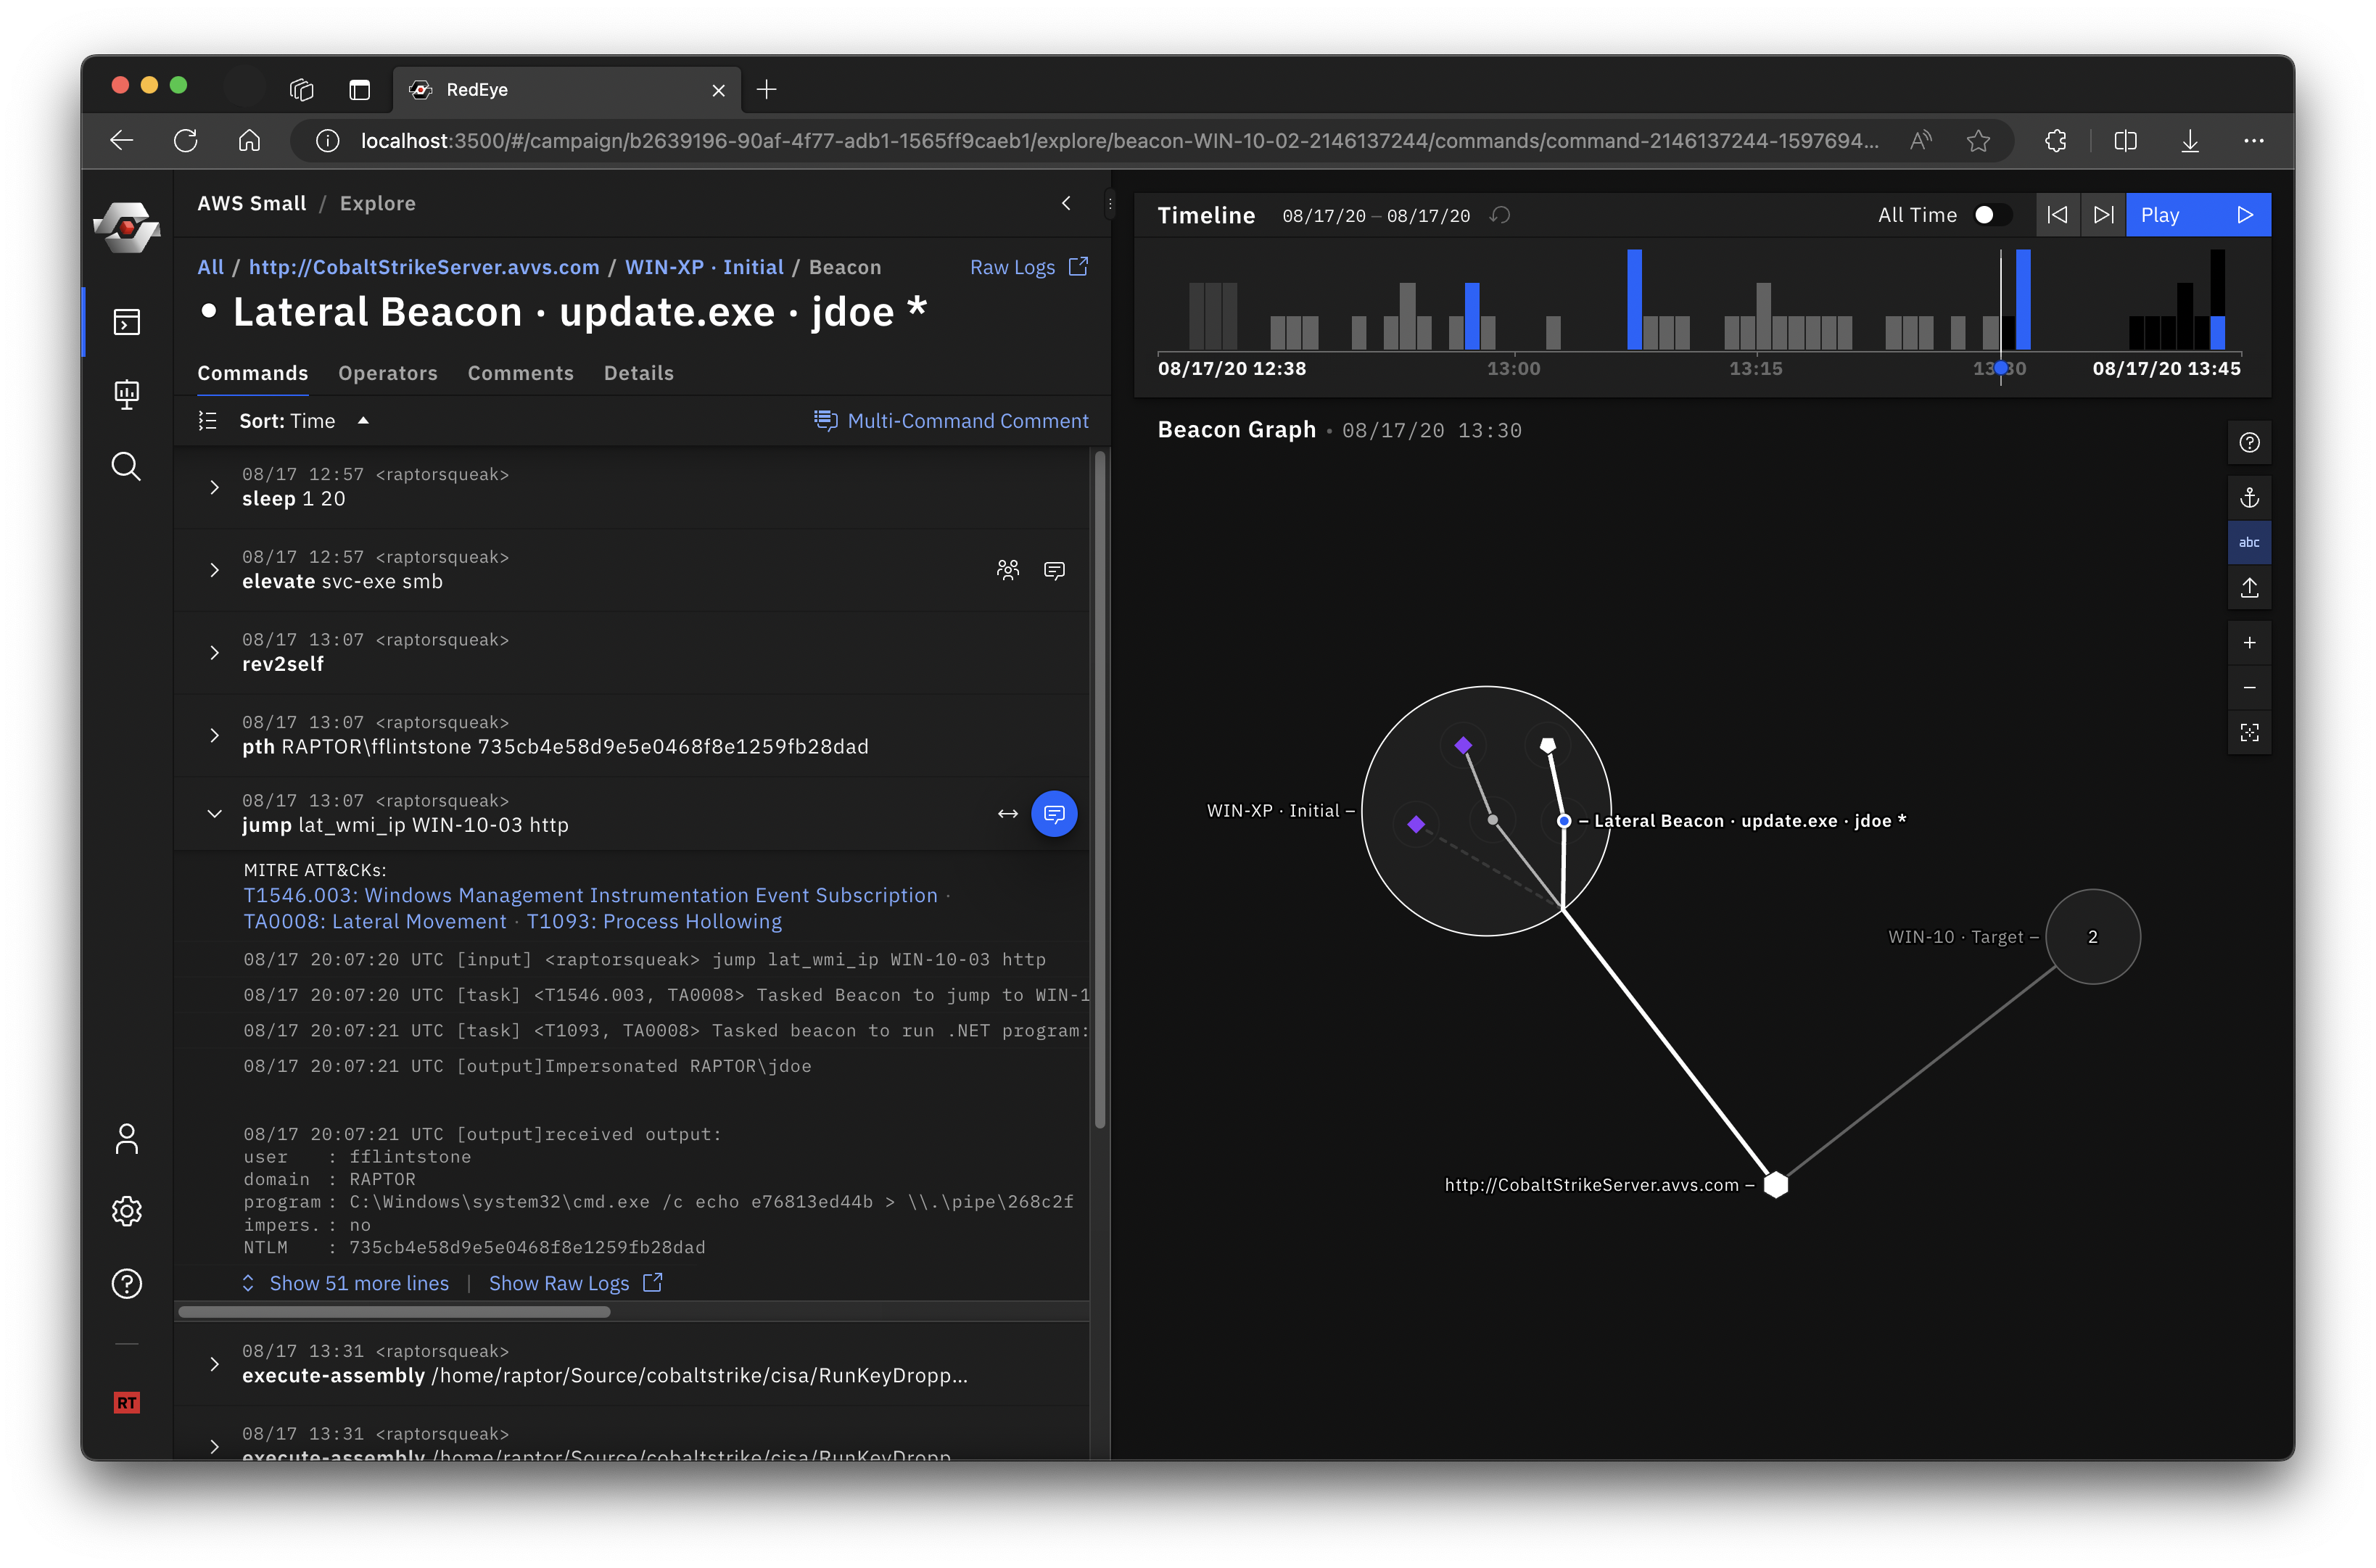 cisagov/redeye
RedEye è uno strumento di analisi visiva che supporta le operazioni dei Red Team e dei Blue Team.
 mozilla/mozdef
DEPRECATO - MozDef: Piattaforma di difesa aziendale Mozilla
 google/rekall
Rekall Framework forense per la memoria
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 yelparchive/osxcollector
Un toolkit per la raccolta e l'analisi di prove forensi per OS X
 maliceio/malice
VirusTotal Wanna Be - Ora con il 100% più Hipster
 google/stenographer
Stenographer è una soluzione di cattura di pacchetti che mira a salvare rapidamente tutti i pacchetti su disco, fornendo poi un accesso semplice e…
 mozilla/mig
Forensica digitale distribuita e in tempo reale alla velocità del cloud
 snovvcrash/usbrip
Tracciamento della cronologia degli eventi USB su GNU/Linux
 dropbox/securitybot
Alerting distribuito per le masse!








