
 #1
Playbook IR, triage, gestione casi, raccolta prove e strumenti di gestione incidenti.
Raccomandato da Kitploit

 cloudflare/mitmengine
Uno strumento di rilevamento MITM (monster-in-the-middle). Utilizzato per costruire MALCOLM:
 grapl-security/grapl
Piattaforma basata su grafi per il rilevamento e la risposta
 t4d/stalkphish
StalkPhish - Lo stalker dei kit di phishing, che raccoglie kit di phishing per le indagini.
 mandiant/mandiant-azure-ad-investigator
Modulo PowerShell di sola lettura per rilevare UNC2452 e altri artefatti di attori minacciosi in Azure AD, controllare domini federati, service…
 ebwi11/agentsmith-hids
Sistema di Rilevamento delle Intrusioni (HIDS) Open Source basato su host di Kprobe technology, da E_Bwill.
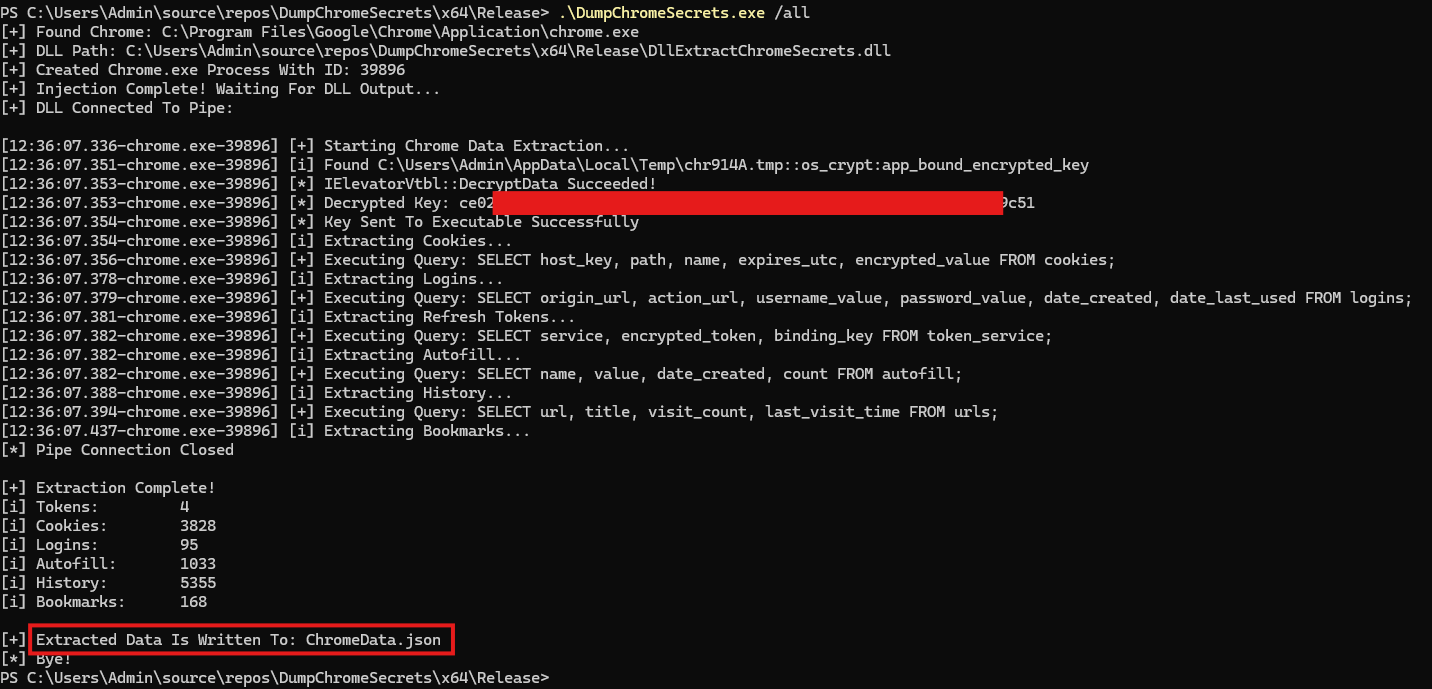 maldev-academy/dumpchromesecrets
Estrai dati dalle versioni moderne di Chrome, inclusi token di aggiornamento, cookie, credenziali salvate, dati di compilazione automatica,…
 salesforce/hassh
HASSH è uno standard di fingerprinting di rete utilizzabile per identificare specifiche implementazioni SSH client e server. Le fingerprint possono…
 blackhillsinfosec/eventlogging
Script di automazione per distribuire Windows Event Forwarding, Sysmon e criteri di audit personalizzati in un ambiente Active Directory.
 foospidy/honeypy
Un honeypot a bassa o media interazione.
 azuread/azure-ad-incident-response-powershell-module
Il modulo PowerShell Azure Active Directory Incident Response fornisce una serie di strumenti, sviluppati dall'Azure Active Directory Product Group…
 defensepointsecurity/threat_note
Notebook Investigativo Leggero di DPS
 intezer/linux-explorer
Toolbox forense live facile da usare per endpoint Linux
 nbulischeck/tyton
Cacciatore di rootkit in modalità kernel
 dfir-dd/dfir-toolkit
Strumenti CLI per l'investigazione forense di artefatti Windows
 certcc/cve-2021-44228_scanner
Scanner per file JAR che potrebbero essere vulnerabili a CVE-2021-44228
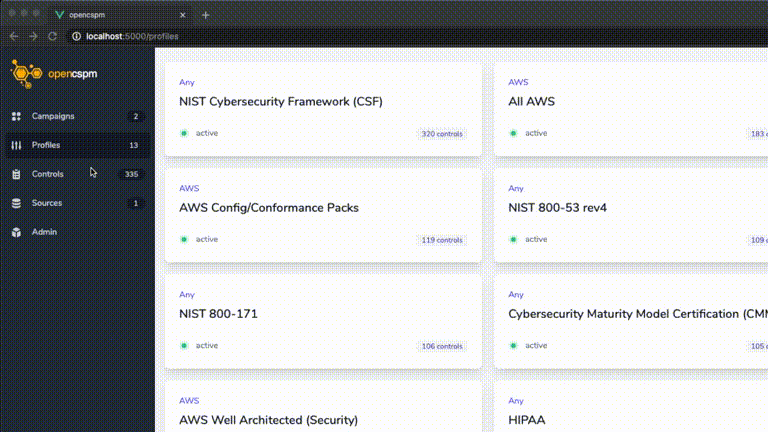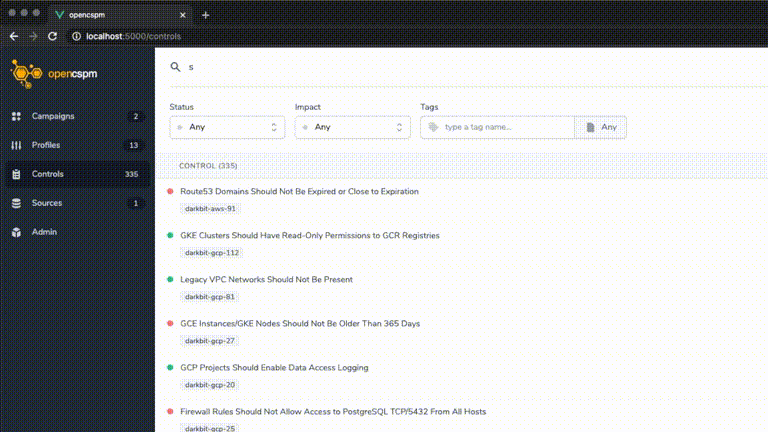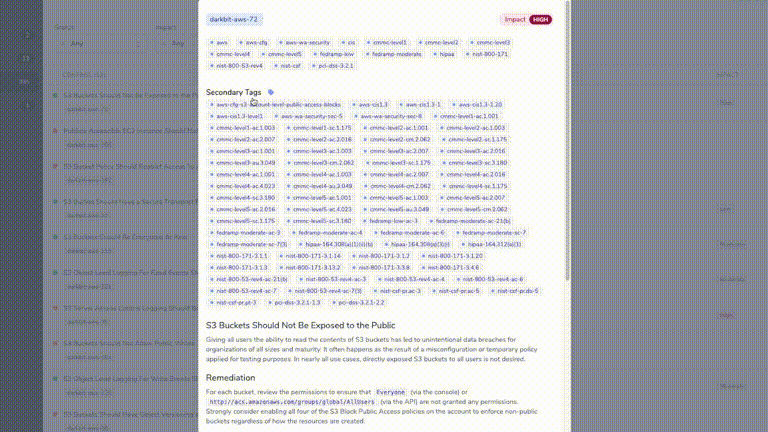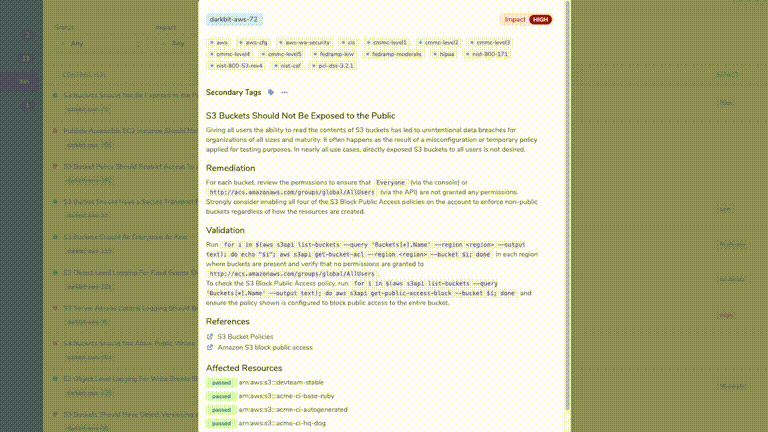 opencspm/opencspm
Motore aperto per la gestione della postura di sicurezza nel cloud
 captaingeech42/ransomwatch
Monitoraggio dei siti di leak ransomware
 cisagov/esxiargs-recover
Uno strumento per recuperare dal ransomware ESXiArgs








