
 #1
Strumenti per bypassare i sistemi di rilevamento e prevenzione delle intrusioni (IDS/IPS) e i controlli di sicurezza della rete.
Raccomandato da Kitploit
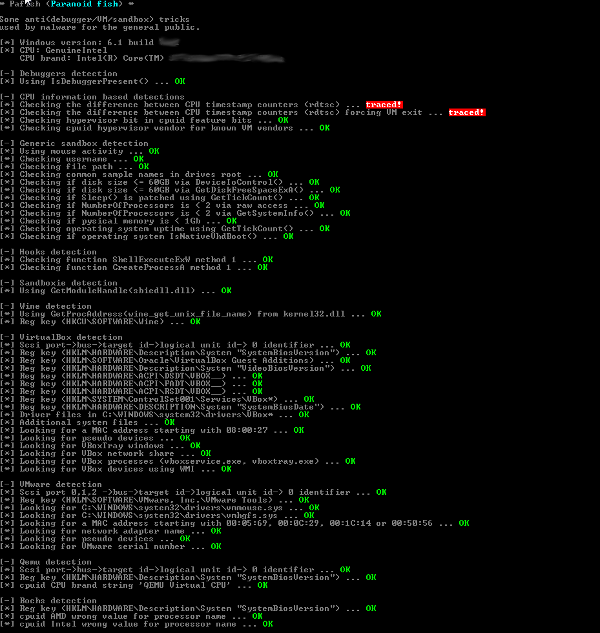
 nsmfoo/antivmdetection
Script per creare modelli da utilizzare con VirtualBox per rendere più difficile il rilevamento delle macchine virtuali.
 s12cybersecurity/windefenderkiller
Windows Defender Killer | Disabilitazione basata sul registro di sistema + Terminazione di processi BYOVD (C++)
 aetsu/offensivepipeline
OfensivePipeline ti permette di scaricare e compilare strumenti C#, applicando alcune modifiche al fine di migliorare la loro evasione per esercizi…
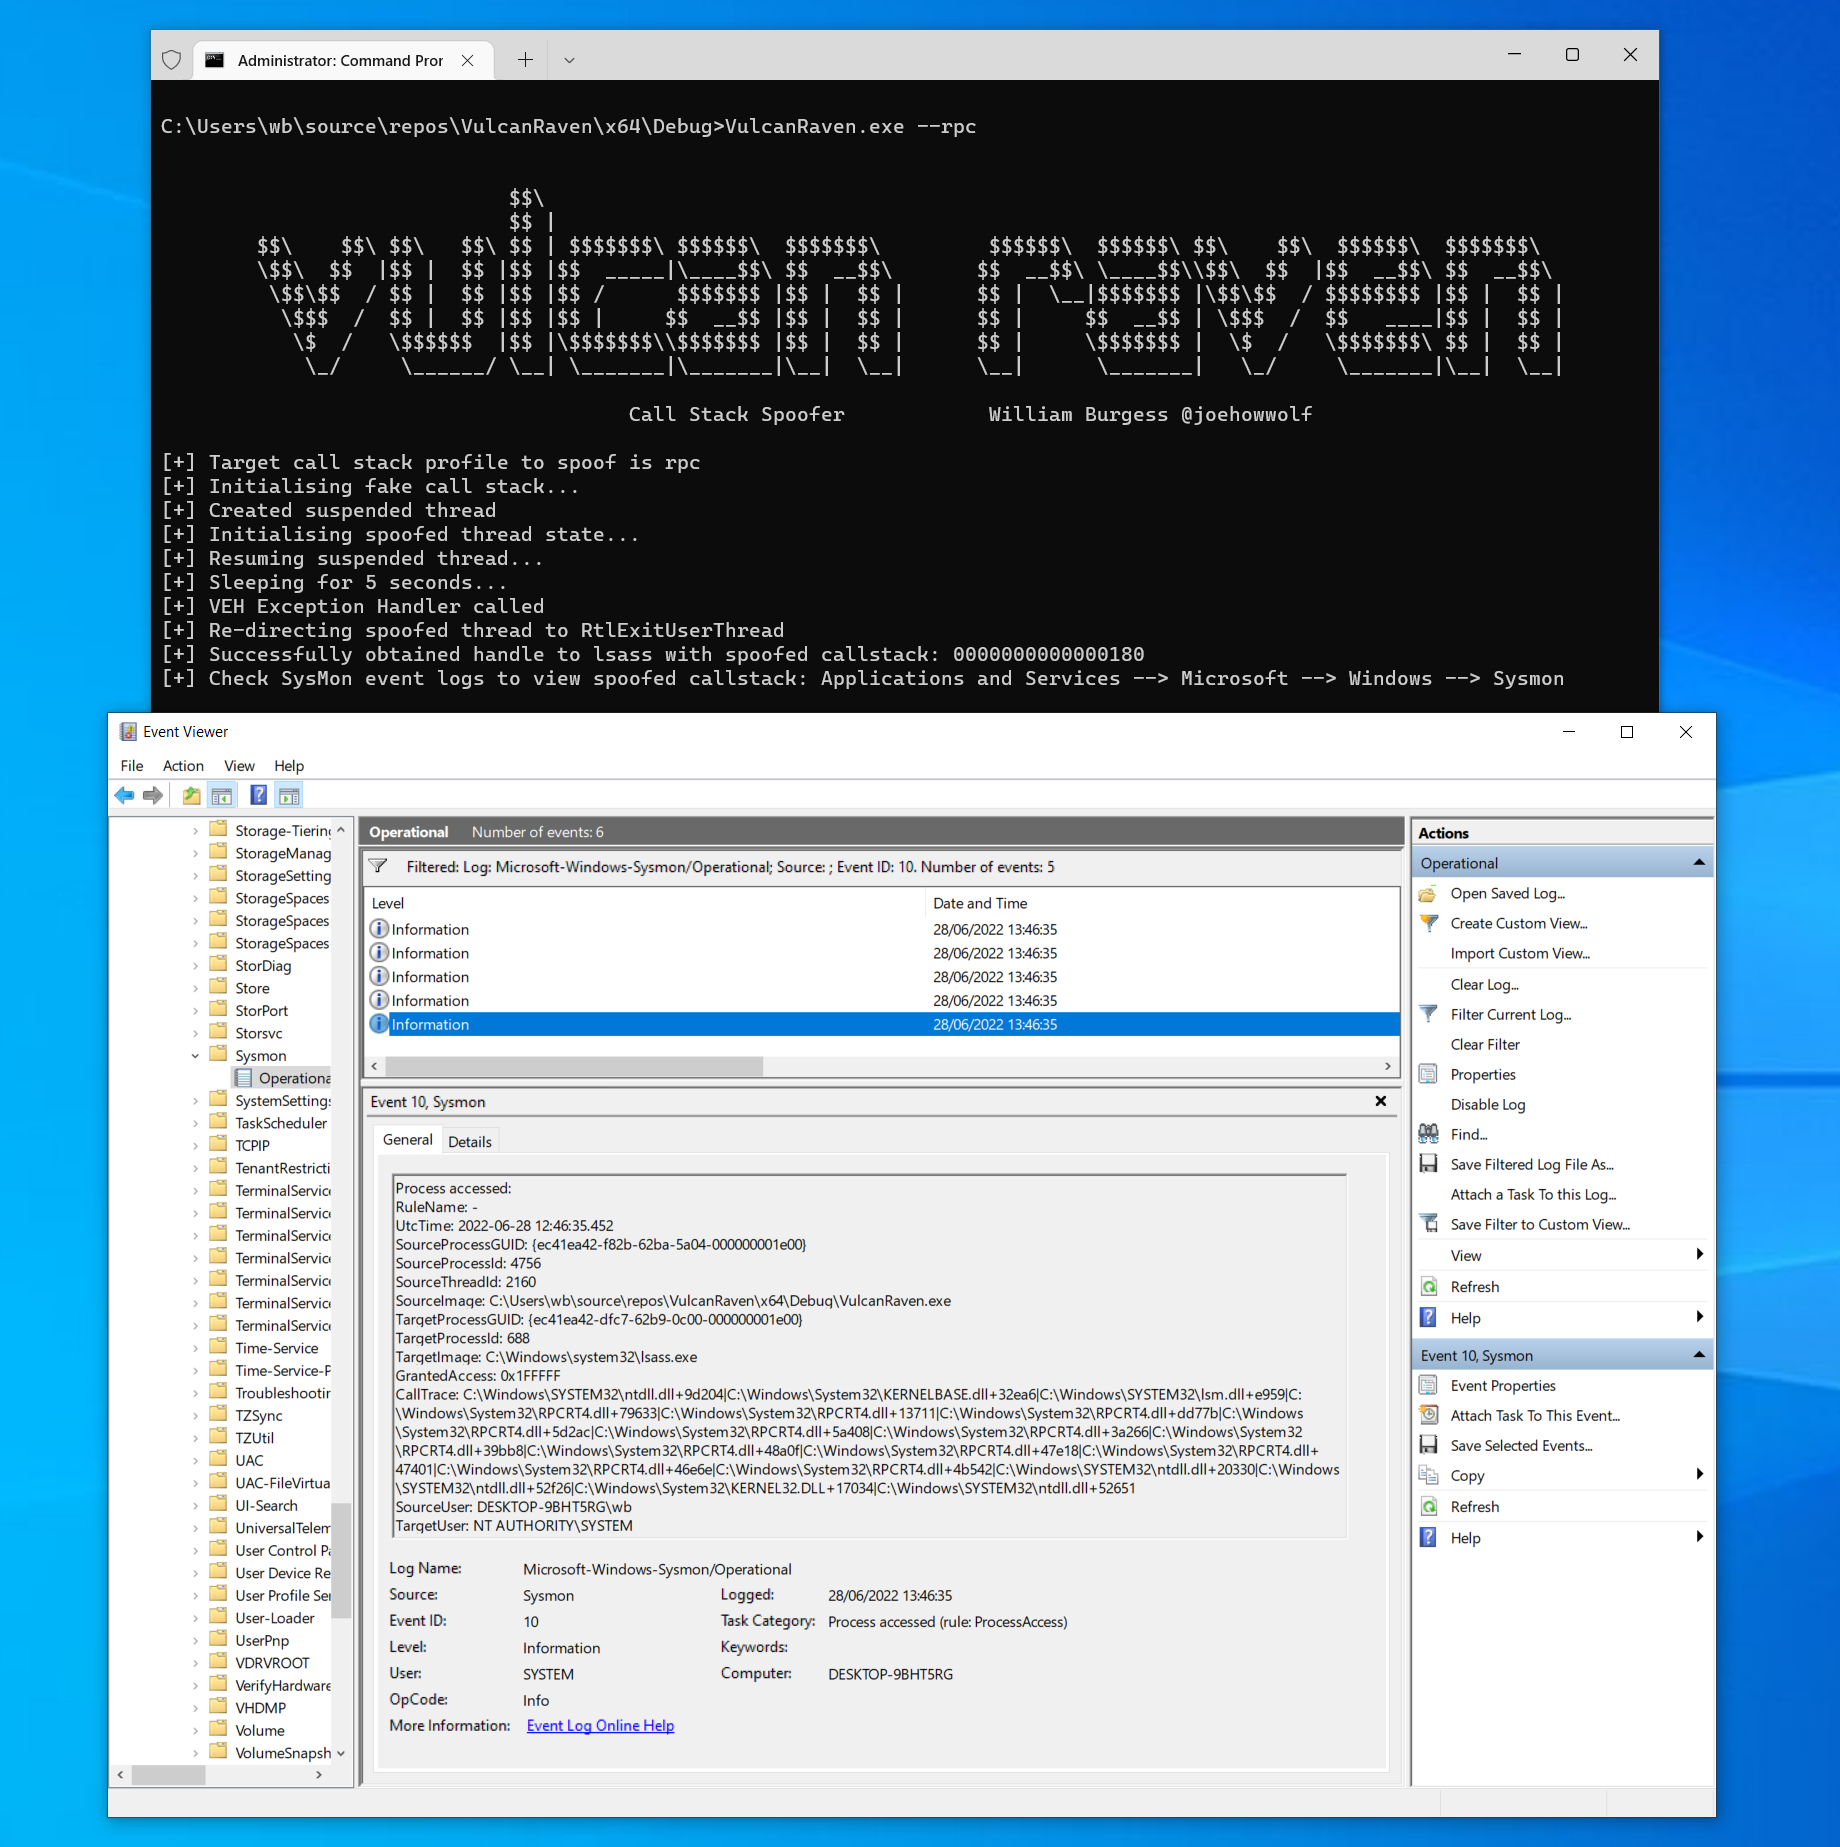 withsecurelabs/callstackspoofer
Un'implementazione PoC per falsificare stack di chiamate arbitrari quando si effettuano chiamate di sistema (ad es. ottenere un handle tramite…
 malwaretech/edr-preloader
Un bypass EDR che impedisce agli EDR di effettuare hooking o caricare DLL nel nostro processo dirottando il layer AppVerifier.
 s4vitar/eviltrust
Strumento ideale per il dispiegamento automatizzato di un Rogue AP con capacità di selezione del modello + 2FA. Non richiede connessione cablata.

 idov31/cronos
PoC per una tecnica di offuscamento del sonno che sfrutta i timer attendibili per eludere gli scanner di memoria.
 flangvik/amsi.fail
Funzione C# di Azure con un trigger HTTP che genera frammenti PowerShell offuscati che rompono o disabilitano AMSI per il processo corrente.
 pushpenderindia/thorse
THorse è un generatore di RAT (Remote Administrator Trojan) per sistemi Windows/Linux scritto in Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Uno script per randomizzare i profili Malleable C2 di Cobalt Strike e ridurre le possibilità di attivare i controlli di rilevamento basati su firma.
 alirezaparsi/copg
Spoofer avanzato per-app di dispositivo / CPU / GPU per Android rooted — profili dispositivo, modelli CPU per-app, spoofing di prop e Android-ID, il…
 waelmas/frameless-bitb
Un nuovo approccio al Browser In The Browser (BITB) senza l'uso di iframe, che permette di bypassare i tradizionali framebuster implementati dalle…
 rad9800/tamperingsyscalls
Libreria C++ che recupera e falsifica gli argomenti delle syscall di Windows utilizzando breakpoint hardware e gestori di eccezioni per sovvertire la…
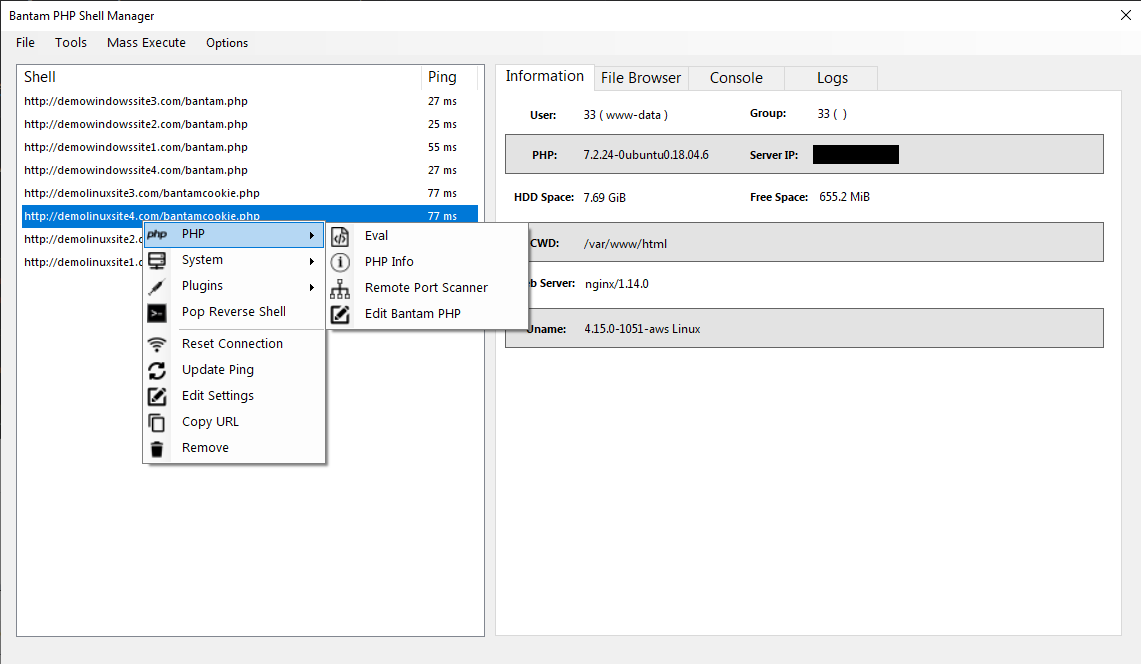 gellin/bantam
Uno strumento di gestione e generazione di backdoor PHP/C2 con streaming di payload crittografato end-to-end progettato per bypassare sistemi WAF,…
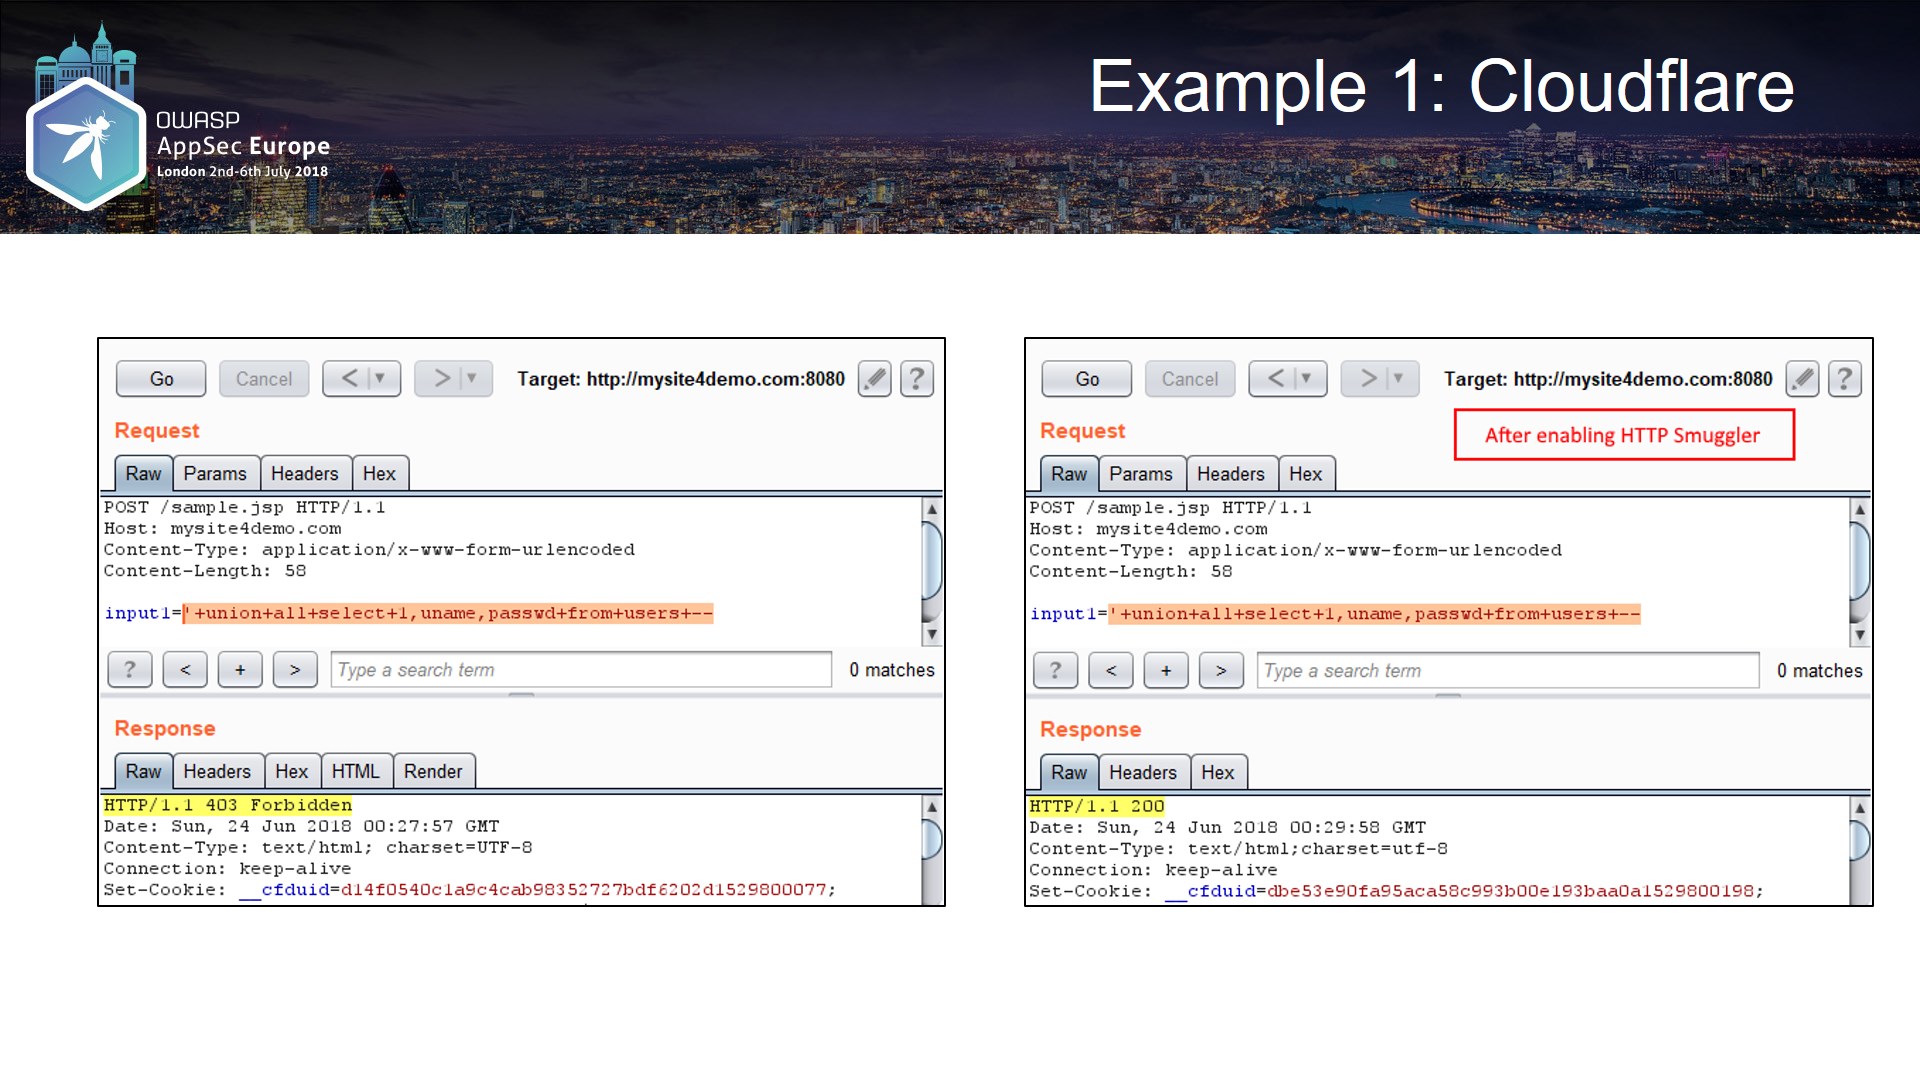 nccgroup/burpsuitehttpsmuggler
Un'estensione per Burp Suite che aiuta i pentester a bypassare i WAF o a testarne l'efficacia utilizzando una serie di tecniche
 emptymonkey/mimic
Nascondere i processi come utente normale in Linux.
 sh4hin/gopurple
Un altro shellcode runner consiste in diverse tecniche per valutare le capacità di rilevamento delle soluzioni di sicurezza degli endpoint.








