
 #1
Strumenti per bypassare i sistemi di rilevamento e prevenzione delle intrusioni (IDS/IPS) e i controlli di sicurezza della rete.
Raccomandato da Kitploit

 bats3c/ghost-in-the-logs
Strumento a livello kernel per disabilitare Sysmon e la registrazione degli eventi di Windows tramite iniezione di hook basata su driver, consentendo…
 xm0kht4r/ven0m-ransomware
Ransomware completamente non rilevabile ed evasivo scritto in Rust, che sfrutta una tecnica BYOVD per disabilitare le soluzioni AV/EDR sui sistemi…
 reverseclabs/wepwnise
WePWNise genera codice VBA indipendente dall'architettura da utilizzare in documenti o modelli di Office e automatizza il bypass dei controlli…
 pard0p/callstackspoofingpoc
Dropper C++ auto-iniettante basato su varie tecniche di evasione EDR.
 nccgroup/phantap
Phantom Tap (PhanTap) - un network tap ‘invisibile’ pensato per i red team
 cryptolok/ghostinthenet
Ultimate Network Stealther che rende Linux un Fantasma nella Rete e protegge da MITM/DOS/scan
 saadahla/shellcode-hide
Questa repo contiene : semplice Loader di shellcode , Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
 realgam3/pymultitor
PyMultitor - Proxy Tor multi-thread in Python
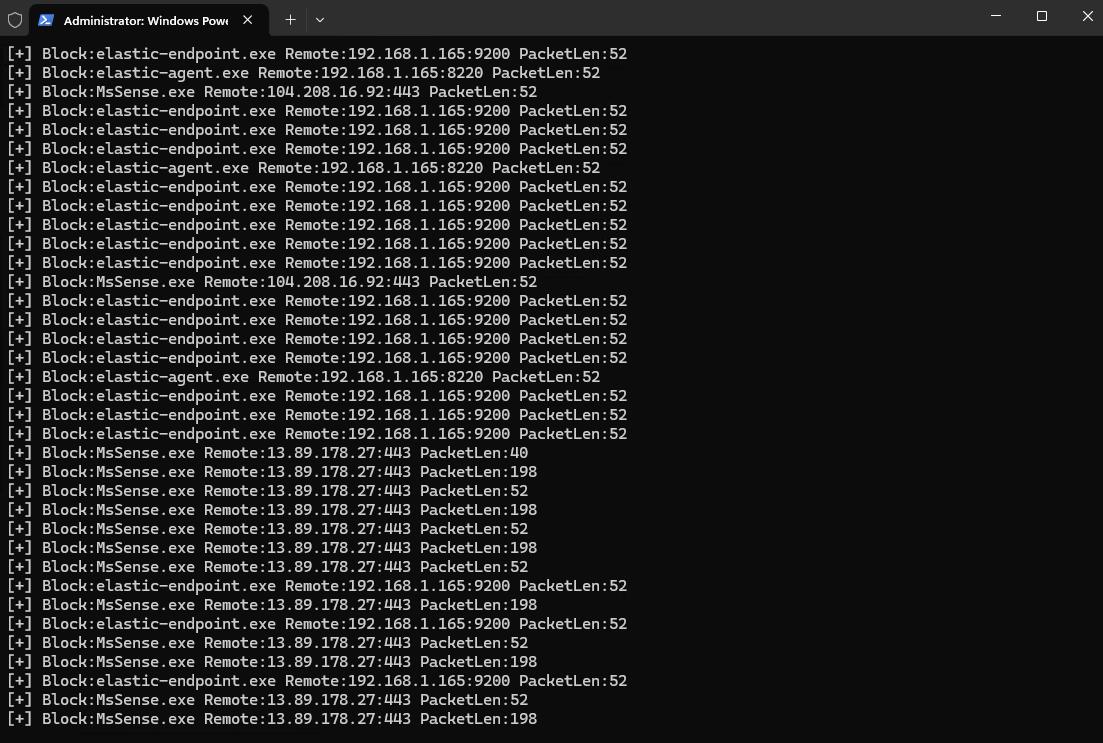 senzee1984/edrprison
Utilizza un driver callout WFP legittimo per impedire agli agenti EDR di inviare telemetria.
 mthbernardes/gtrs
GTRS - Reverse Shell con Google Traduttore
 mharjac/bad_ducky
Clone compatibile con Rubber Ducky basato su CJMCU BadUSB HW.
 pushpenderindia/crypter
Crypter basato su Python che crittografa il codice sorgente con AES-256 e Base64, elude il rilevamento di macchine virtuali tramite controlli su…
 xkiian/awswaf
AWS WAF Solver, reverse completo implementato al 100% in Python e Golang.
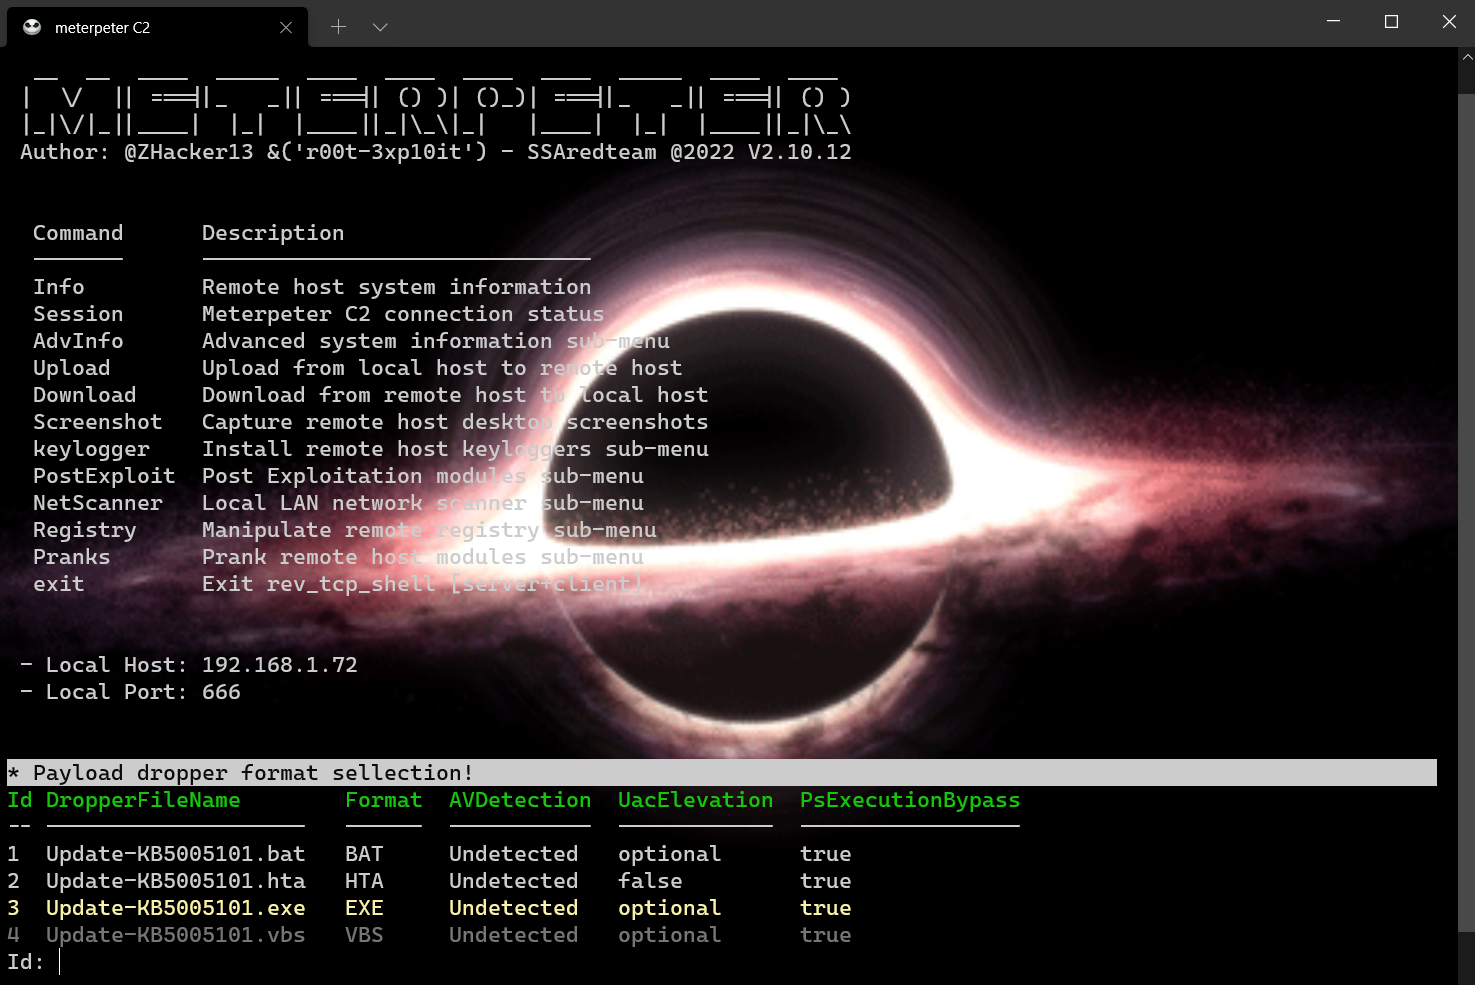 r00t-3xp10it/meterpeter
C2 Powershell Framework di Comando e Controllo con Comandi Integrati
 3v4si0n/http-revshell
Reverse shell in PowerShell che utilizza il protocollo HTTP/S con bypass di AMSI e supporto proxy
 kudaes/dinvoke_rs
Invoca dinamicamente codice non gestito arbitrario








