
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 boredpentester/abl_rop
Sperimentazione con CVE-2022-20120 (Pixel Bootloader / ABL) utilizzando Unicorn, derivato dall'emulatore di eShard su…
 laskdjlaskdj12/cve-2024-29671-poc
Questa è la POC di CVE-2024-29671.
 cyber-defence-campus/netgear_r6700v3_circled
Dimostrare alcune funzionalità di Morion generando un exploit per CVE-2022-27646 (stack buffer overflow sui router Netgear R6700v3).
 spiralbl0ck/poc
Non lo so, capiscilo dal nome, vaffanculo L$user
 batmoshka55/cve-2018-9995_dvr_credentials
Strumento di exploit per CVE-2018-9995 che recupera le credenziali DVR tramite una richiesta HTTP appositamente creata, mirando a più fornitori DVR…
 brosck/cve-2022-1077
TEM FLEX-1080/FLEX-1085 1.6.0 log log.cgi Divulgazione di informazioni
 l41kaa/cve-2024-48705
Wavlink AC1200 con versioni del firmware M32A3_V1410_230602 e M32A3_V1410_240222 è vulnerabile a un'iniezione di comandi post-autenticazione durante…
 pro-me3us/cve_2022_38181_raven
POC di CVE-2022-38181 per FireTV Cube di 2ª generazione (raven)
 xairy/lights-out
Strumenti per il controllo del LED della webcam su ThinkPad X230
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- Vulnerabilità di command injection nel parametro `name` per D-Link NAS
 aengussong/hikvision_probe
Identifica l'IP hikvision e verifica la presenza di CVE (CVE-2017-7921, CVE-2022-28171, CVE-2021-36260)
 astrowmist/poc-cve-2012-1831
Proof of Concept per CVE-2012-1831 (Kingview Touchview 6.53). Questa è una vulnerabilità dei sistemi di controllo industriale.
 umair9747/genzai
Il toolkit di sicurezza IoT per aiutare a identificare dashboard relative all'IoT e scansionarle per password predefinite e vulnerabilità.
 theos/sdks
SDK patchati che includono tbds di framework privati
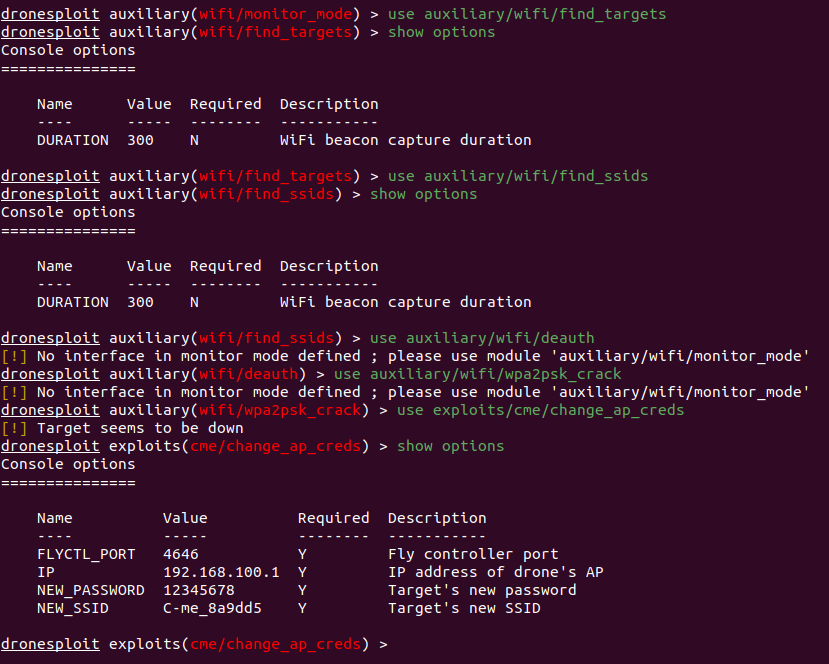 dronesploit/dronesploit
Framework console in stile Metasploit per il pentesting di droni commerciali, con moduli per attacchi wireless, manipolazione di SSID/password e…
 lukejenkins/cve-2022-24693
Documentazione e passaggi di riproduzione per CVE-2022-24693: credenziali hardcoded nel firmware Baicells Nova436Q e Neutrino 430, che consentono…
 bu0ucat/d-link-nas-cve-2024-10914-
Questo è un programma di rilevamento della vulnerabilità RCE di D-Link.
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383








