
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit
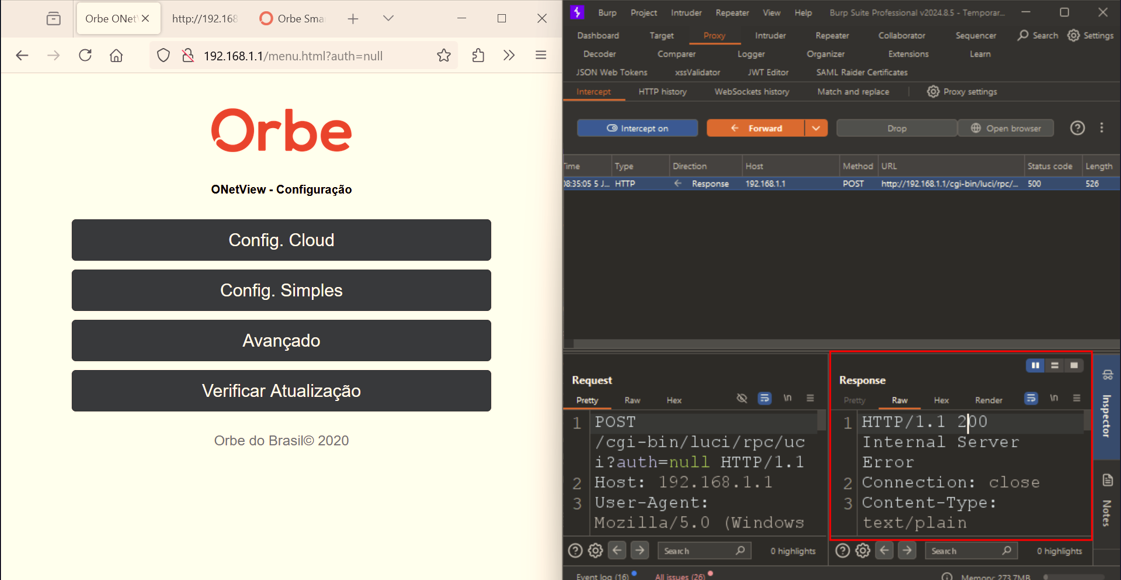
 kuk3n4n/cve-2024-57778
Un problema in Orbe ONetView Roteador Onet-1200 Orbe 1680210096 consente a un attaccante remoto di elevare i privilegi tramite la risposta del server…
prisect/hichipresetScript di reset della password admin Hicip IP che utilizza CVE-2020-9529. Realizzato ovviamente solo a scopo educativo.
 laskdjlaskdj12/cve-2024-35106-poc
Exploit proof-of-concept per CVE-2024-35106, un buffer overflow nello stack nel router Wi-Fi 6 NEXTU FLETA AX1500. Dimostra un denial-of-service e…
 tcbutler320/cve-2024-55040-sensaphone-xss
Divulgazione pubblica di diverse vulnerabilità XSS persistenti nel Sensaphone WEB600 (CVE-2024-55040)
 0alex1010/freeko
Rendi il robot miko gratuito
 osqzss/gps-sdr-sim
Simulatore di segnali GPS definito via software
 wolffcorentin/cve-2019-1663-binary-analysis
Analisi binaria e sfruttamento di CVE-2019-1663, un buffer overflow nella gestione web dei router Cisco, inclusi causa principale, passaggi di…
 cysecbench/dataset
Dataset di prompt basato su IA generativa e incentrato sulla cybersicurezza per il benchmarking di grandi modelli linguistici
 crunzex/cve-2025-22968
Accesso non autenticato nella configurazione predefinita del D-Link DWR-M972V
 cclabsinc/rfcrack
Uno strumento di attacco Software Defined Radio
 fenrirsec/cve-2018-17240_exploit
Exploit in Bash per il CVE-2018-17240 (Netwave Cameras Memory Leak)
 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 victorique-123/cve-2023-38829-netis-wf2409e_report
Uno studio completo di analisi della sicurezza hardware sul router NETIS WF2409E. Attraverso la disassemblaggio del dispositivo, l'identificazione…
 3dluvr/new-lib3mf.dll-for-meshmixer
Precompilato lib3mf.dll per MeshMixer che include una patch backportata per CVE-2021-21772 e zlib 1.3.1
 fofapro/fapro
Simulatore di honeypot multi-protocollo che supporta oltre 50 servizi di rete con interazione profonda, registrazione TCP/UDP/ICMP, fingerprinting…
 yeggor/uefi_retool
Uno strumento per il reverse engineering del firmware UEFI
 takistmr/cve-2024-20137
Codice Python per lo sfruttamento di una vulnerabilità nel driver wlan dei SoC MediaTek MT6890, MT7622, MT7915, MT7916, MT7981, MT7986
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Iniezione di comandi autenticata









