
 #1
Strumenti per la valutazione della sicurezza di hardware fisico, sistemi embedded e dispositivi IoT.
Raccomandato da Kitploit

 webraybtl/cve-2022-1068
Vulnerabilità di buffer overflow di Modbus Slave CVE-2022-1068: analisi e riproduzione
 hev0x/cve-2021-31630-openplc_rce
Exploit per l'esecuzione remota di codice autenticata sul webserver OpenPLC v3
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Bypass dell'autenticazione tramite header di richiesta HTTP malformato
 codeholic2k18/cve-2018-9995
Recupero nome utente e password DVR.
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
Stack Bluetooth con patch per Android 10 (AOSP r33) che corregge la vulnerabilità di buffer overflow CVE-2021-0316.
 miapatsune/cve-2026-43499
Exploit del kernel per Redmi Pad Pro (dizi) / POCO Pad 5G con interfaccia di caricamento ed esecuzione basata su browser, pannello di amministrazione…
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub in cui l'esposizione di una chiave di accesso condiviso a livello di proprietario consente l'esecuzione remota di codice (RCE) non…
 piffd0s/cve-2021-3310
Vulnerabilità di divulgazione di informazioni nella risoluzione dei link di Western Digital MyCloud PR4100
 ap425q/whisper-pair
Scansiona i dispositivi Bluetooth Low Energy per individuare vulnerabilità Fast Pair (CVE-2025-36911), verificando se gli accessori accettano…
 rizzziom/cve-2024-30167
Exploit proof-of-concept per l'iniezione di comandi autenticata in Atlona AT-OME-RX21, che consente l'esecuzione di comandi a livello root tramite…

 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
Attacco e prevenzione del buffer overflow per un sistema a soft-processor basato su FPGA - 7th International Conference on Innovation in Electronics…
 vanlam2001/netis-n5vn-ac1200-dos
Exploit proof-of-concept per una vulnerabilità di buffer overflow (CVE-2024-44596) nei router Netis N5VN AC1200, che causa un denial of service…
 michaeladamgroberman/cve-2026-55726
CVE-2026-55726: Contenitore di archiviazione blob di Azure elencabile pubblicamente (log di dispositivo) - Gardyn (ICSA-26-183-03)
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768: credenziale IoT Hub privilegiata di iothubowner — enumerazione della flotta, RCE sui dispositivi, pivot sulla rete domestica — Gardyn…
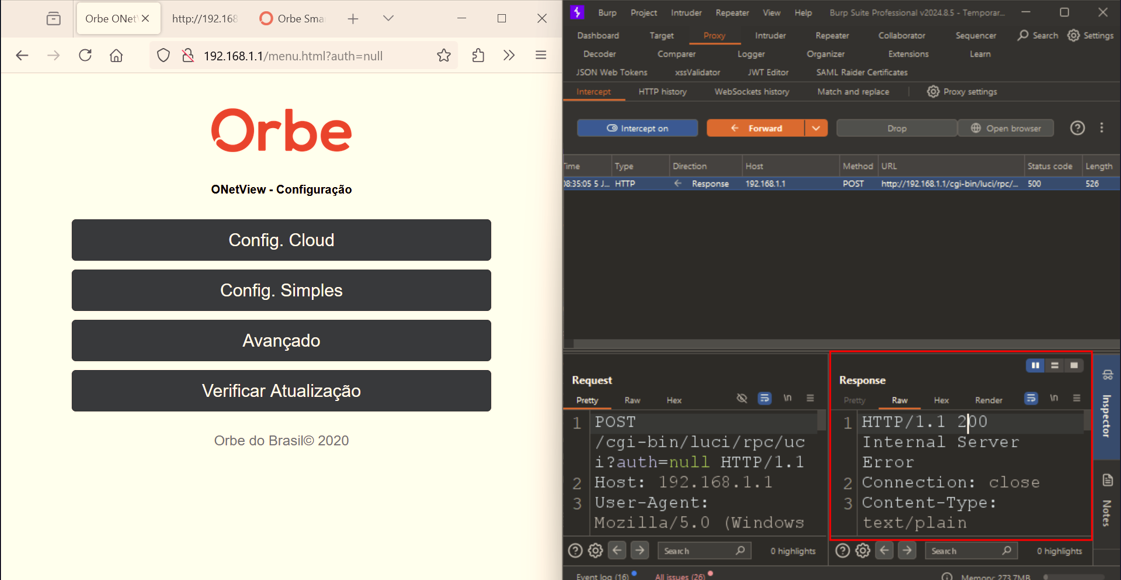 kuk3n4n/cve-2024-57778
Un problema in Orbe ONetView Roteador Onet-1200 Orbe 1680210096 consente a un attaccante remoto di elevare i privilegi tramite la risposta del server…
 flojboj/cve-2021-31630
Exploit POC per CVE-2021-31630 scritto in Python3 e che utilizza una reverse shell in C con modalità non bloccante
 yarienkiva/honeypot-dlink-cve-2024-3273
Honeypot rapido e sporco per CVE-2024-3273








