 ap425q/whisper-pair
Scansiona i dispositivi Bluetooth Low Energy per individuare vulnerabilità Fast Pair (CVE-2025-36911), verificando se gli accessori accettano richieste di associazione non crittografate basate su chiave, consentendo il dirottamento e il tracciamento del dispositivo.


Strumento di ricerca sulla sicurezza per rilevare accessori Bluetooth vulnerabili agli attacchi WhisperPair
🌐 WhisperPair Research • 📦 Installazione • 🚀 Utilizzo • 🔬 Dettagli Tecnici
Questo strumento è destinato esclusivamente a test di sicurezza autorizzati e attività di ricerca. Testare dispositivi senza un'autorizzazione esplicita potrebbe violare le leggi della tua giurisdizione. Testa solo dispositivi che possiedi o per i quali hai ricevuto il permesso.
Google Fast Pair consente l'accoppiamento con un solo tocco e la sincronizzazione dell'account su accessori Bluetooth supportati. Sebbene Fast Pair sia stato adottato da molti marchi di consumo popolari, i ricercatori hanno scoperto che molti prodotti di punta non hanno implementato Fast Pair correttamente, introducendo una falla che consente a un attaccante di dirottare i dispositivi e tracciare le vittime utilizzando la rete Find Hub di Google.
WhisperPair è una famiglia di attacchi pratici che sfrutta una falla nell'implementazione di Fast Pair sugli accessori audio di punta. I risultati mostrano come una piccola 'estensione' di usabilità possa introdurre rischi per la sicurezza e la privacy su larga scala per centinaia di milioni di utenti.
📖 Per l'articolo di ricerca completo e i dettagli, visita whisperpair.eu
WhisperPair consente agli attaccanti di accoppiare forzatamente un accessorio Fast Pair vulnerabile (ad es. cuffie o auricolari wireless) a un dispositivo controllato dall'attaccante senza il consenso dell'utente. Questo conferisce all'attaccante il controllo completo sull'accessorio, permettendogli di:
Performance dell'Attacco:
- ⏱️ Tempo mediano: 10 secondi
- 📏 Raggio testato: Fino a 14 metri
- 🚫 Nessun accesso fisico richiesto
Alcuni dispositivi supportano anche la rete Find Hub di Google, che consente agli utenti di trovare accessori smarriti utilizzando segnalazioni di posizione crowdsourced provenienti da altri dispositivi Android. Tuttavia, se un accessorio non è mai stato associato a un dispositivo Android, un attaccante può aggiungere l'accessorio al proprio account Google, permettendogli di tracciare l'utente tramite l'accessorio compromesso.
La vittima potrebbe vedere una notifica di tracciamento indesiderato dopo diverse ore o giorni, ma questa notifica mostrerà il proprio dispositivo. Questo può indurre gli utenti a ignorare l'avviso considerandolo un bug, consentendo a un attaccante di tracciare la vittima per un periodo prolungato.
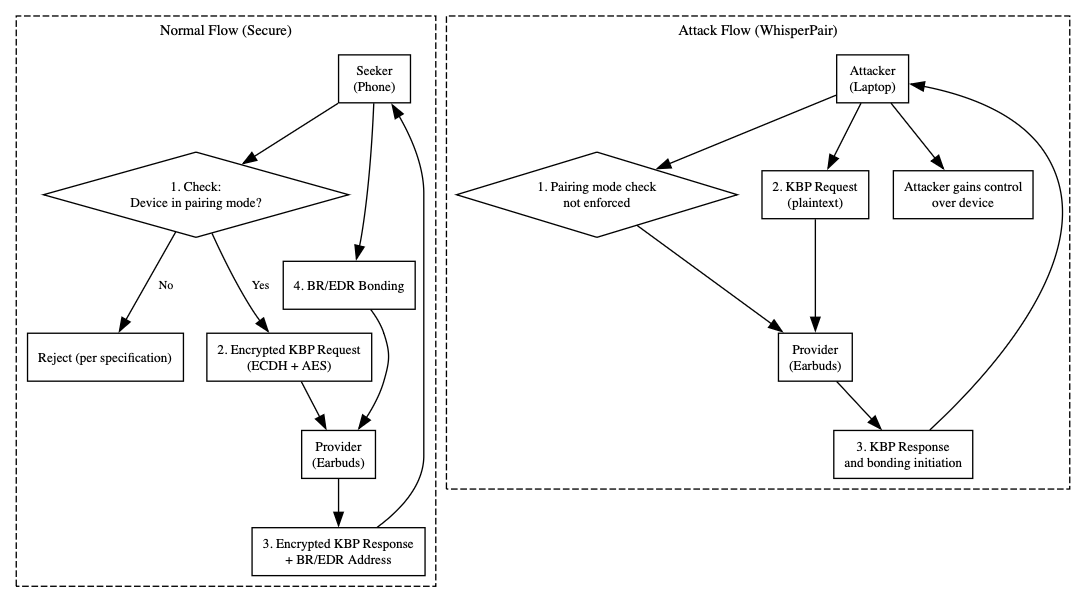
La falla deriva dal fatto che molti accessori non applicano un passaggio critico del processo di associazione.
Per avviare la procedura Fast Pair, un Seeker (un telefono) invia un messaggio Key-Based Pairing (KBP) al Provider (un accessorio) indicando che desidera associarsi. Secondo la specifica Fast Pair:
"Se l'accessorio non è in modalità di associazione, dovrebbe ignorare tali messaggi."
Tuttavia, molti dispositivi non applicano questo controllo nella pratica, consentendo a dispositivi non autorizzati di avviare il processo di associazione. Dopo aver ricevuto una risposta dal dispositivo vulnerabile, un attaccante può completare la procedura Fast Pair stabilendo un normale accoppiamento Bluetooth.
Byte 0:    Message Type (0x00 = KBP Request)
Byte 1:    Flags
             Bit 0: Request device action
             Bit 4: Request bonding
Bytes 2-7: Provider's BLE address (6 bytes)
Bytes 8-15: Random salt (should be encrypted with shared secret)
Un dispositivo patchato verifica che il salt sia correttamente crittografato utilizzando un segreto condiviso derivato da ECDH. Un dispositivo vulnerabile accetta qualsiasi payload da 16 byte senza validazione.
Questo attacco sfrutta il fatto che i dispositivi non Android non eseguono la procedura Fast Pair quando si connettono a un accessorio. I dispositivi Android scrivono un'Account Key sull'accessorio dopo il completamento dell'associazione. Questa chiave stabilisce la proprietà—la prima chiave scritta viene contrassegnata come Owner Account Key.
Pertanto, se la vittima non ha mai collegato il proprio accessorio a un dispositivo Android, l'attaccante verrà contrassegnato come proprietario dopo aver scritto la propria account key.
WhisperPair non è un problema isolato. La ricerca mostra che sono interessati molteplici dispositivi, fornitori e chipset. Questo dimostra un fallimento sistemico piuttosto che l'errore di un singolo sviluppatore. Implementazioni non sicure hanno raggiunto il mercato su larga scala, evidenziando una catena di mancate conformità su tre livelli:
| Livello | Stato |
|---|---|
| Implementazione | ❌ Fallita |
| Validazione | ❌ Fallita |
| Certificazione | ❌ Fallita |
| Proprietà | Valore |
|---|---|
| Tempo di Attacco | ~10 secondi (mediana) |
| Raggio | Fino a 14 metri testati |
| Requisiti | Hardware di uso comune |
| Interazione Utente | Nessuna richiesta |
| Accesso Fisico | Non necessario |
Molti dispositivi certificati Fast Pair di vari produttori sono risultati vulnerabili:
| Produttore | Modelli Interessati Noti |
|---|---|
| OnePlus | Buds 3, Buds Pro 2, Buds Z |
| Pixel Buds Pro, Pixel Buds A-Series | |
| Samsung | Galaxy Buds2 Pro, Galaxy Buds FE |
| JBL | Vari modelli |
| Sony | Vari modelli |
⚠️ Questo elenco non è esaustivo. Molti altri dispositivi potrebbero essere interessati.
L'unico modo per correggere questa vulnerabilità è installare un aggiornamento software rilasciato dal produttore dell'accessorio.
Sebbene molti produttori abbiano rilasciato patch per i propri dispositivi interessati, gli aggiornamenti software potrebbero non essere ancora disponibili per ogni dispositivo vulnerabile. Invitiamo ricercatori e utenti a verificare la disponibilità delle patch direttamente con il produttore.
cd fastpair-scanner

# Create virtual environment (recommended)
python -m venv venv
source venv/bin/activate

# Install dependencies
pip install -r requirements.txt
