#1
Strumenti per hacking hardware, modding, JTAG, UART, SPI e sfruttamento dispositivi embedded.
Raccomandato da Kitploit

 darkflippers/unleashed-firmware
Firmware personalizzato per Flipper Zero che abilita radio Sub-GHz, emulazione NFC/RFID, infrarossi e funzionalità di attacco BadUSB per test di…
 emenstanougat/esp32-bluejammer
Jammer a 2,4GHz basato su ESP32 e nRF24 che disturba Bluetooth, BLE, WiFi e canali RC tramite rumore e flooding di pacchetti per test di sicurezza…
 justcallmekoko/esp32marauder
Una suite di strumenti offensivi e difensivi per WiFi/Bluetooth per l'ESP32
 ghostesp-revival/ghostesp
La piattaforma open-source di ricerca wireless per ESP32.
 nccgroup/sniffle
Sniffer Bluetooth 5 e 4.x LE per hardware TI CC1352/CC26x2 con supporto per extended advertising, tutte le modalità PHY, filtraggio MAC/RSSI ed…
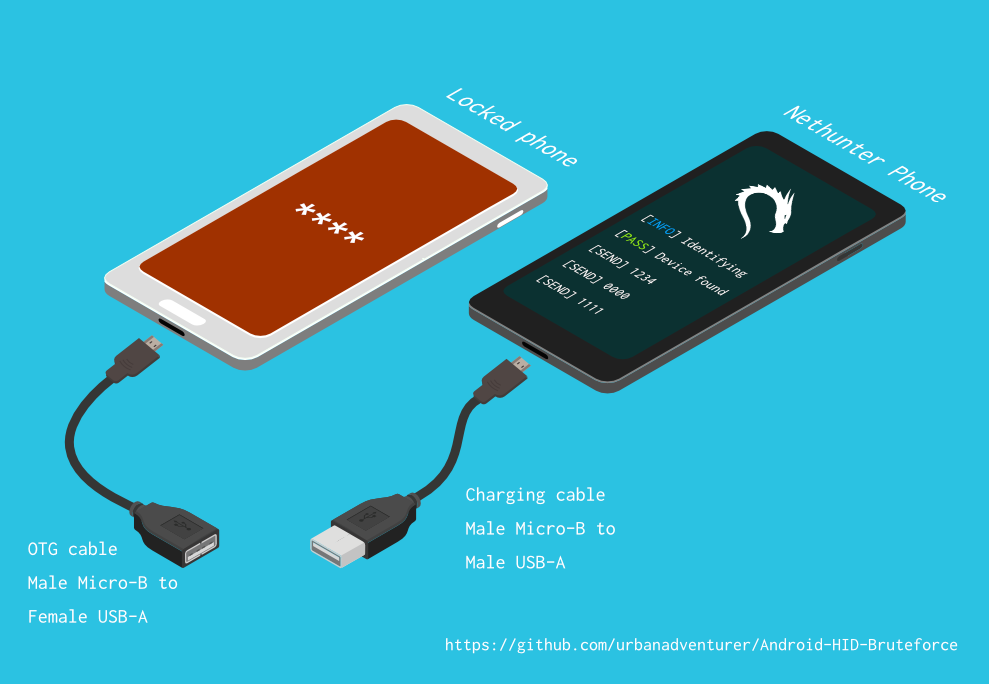 urbanadventurer/android-pin-bruteforce
Sblocca un telefono Android (o dispositivo) eseguendo un attacco di brute force sul PIN della schermata di blocco. Trasforma il tuo telefono Kali…
 wheregoes/byd-dolphin-hacking
Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.
 cisc0-gif/kitt
Framework di Pentesting basato su Python
 flipperdevices/flipperzero-firmware
Codice sorgente del firmware Flipper Zero
 hydrabus/hydrafw
Firmware open-source per HydraBus, un multi-tool per il debug di hardware embedded, hacking e penetration testing, con supporto per protocolli come…
 spacehuhntech/esp8266_deauther
Piattaforma WiFi economica per test e apprendimento
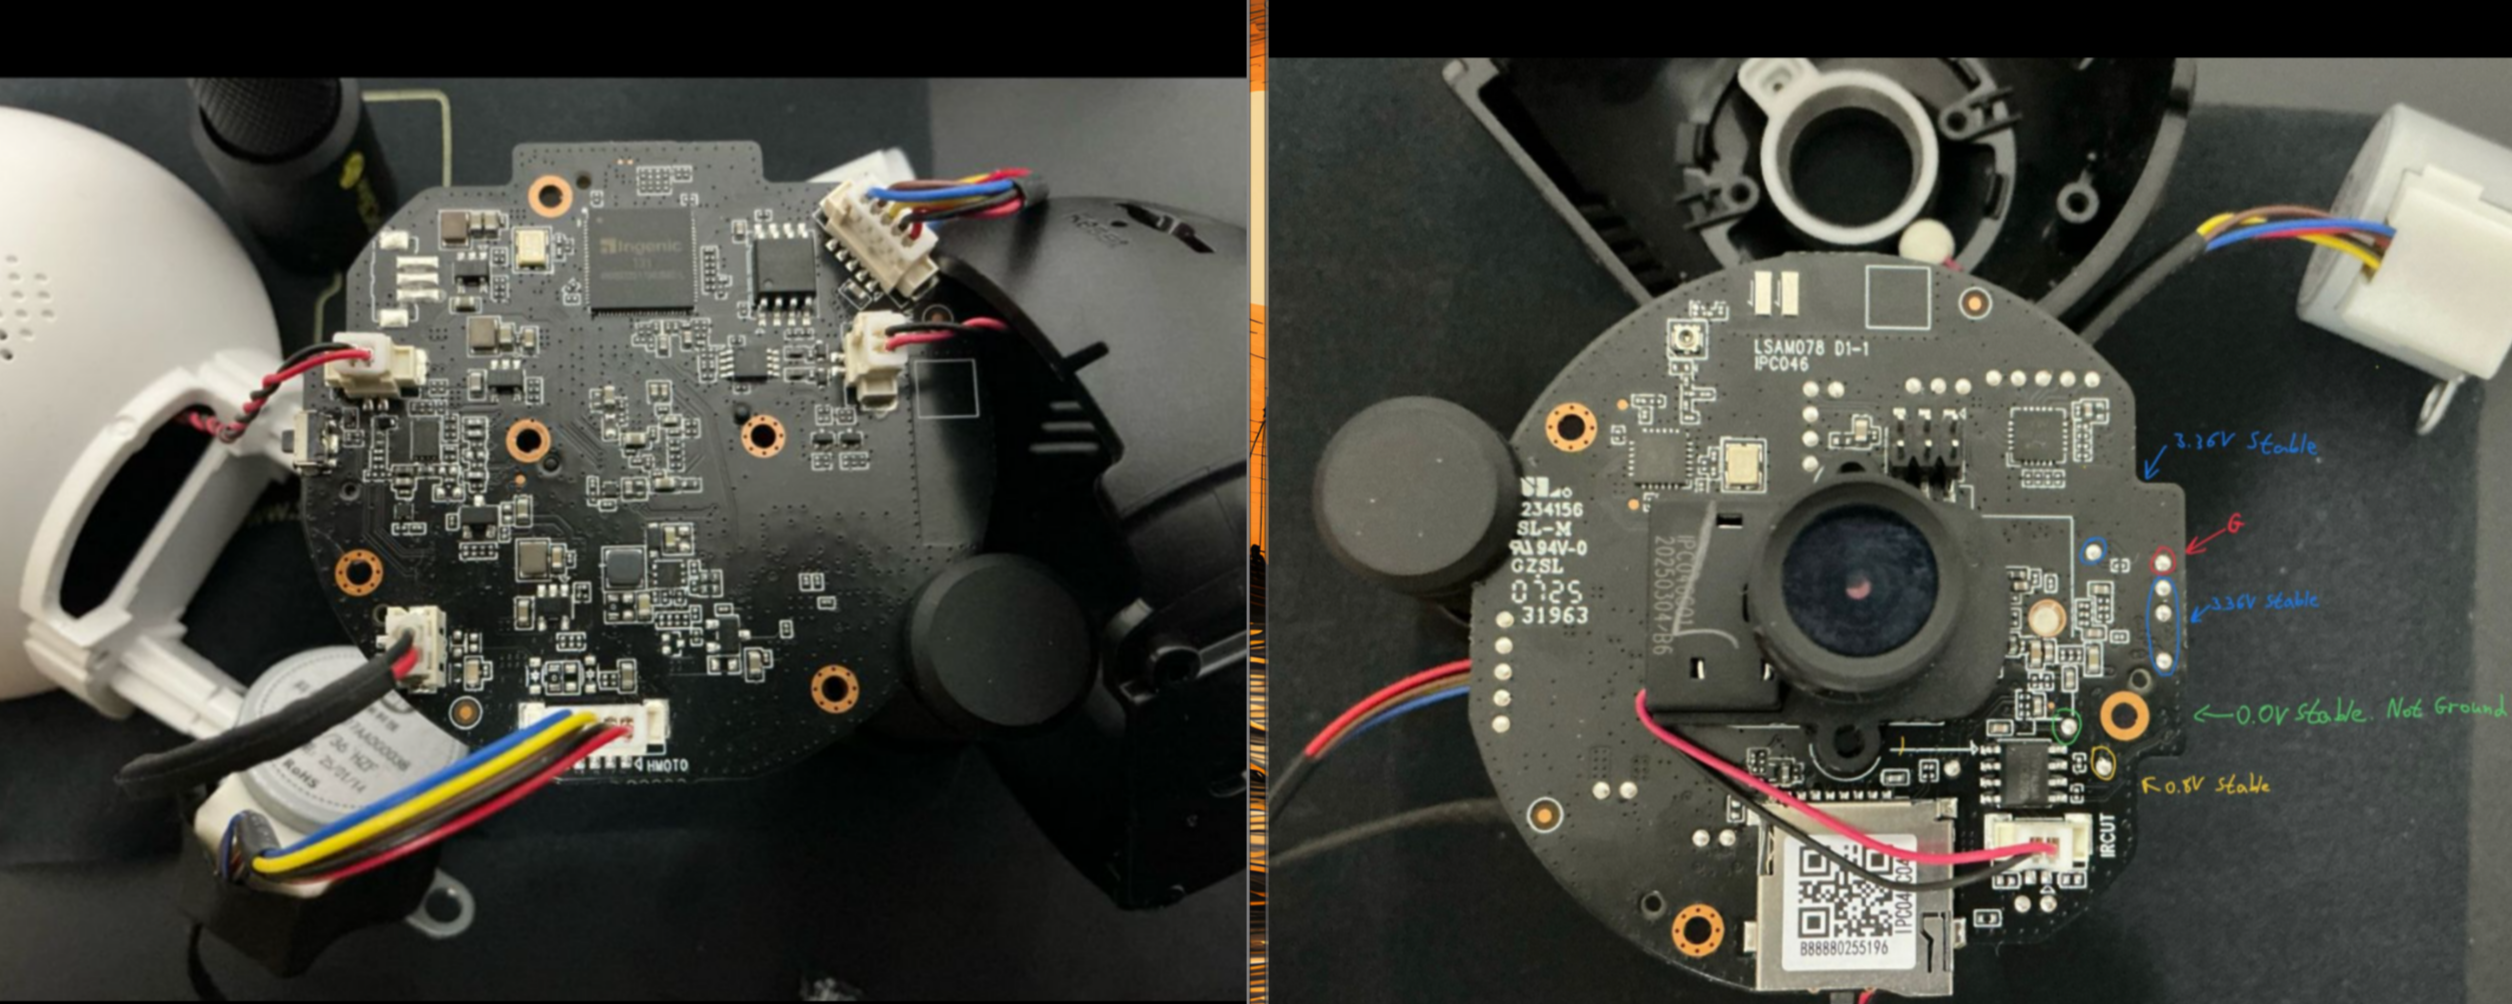 h3xdum/xiaomi-c200-firmware-analysis
Da UART a Root: Irtrompersi nel Xiaomi C200 via U-Boot
 greatscottgadgets/facedancer
Implementa il tuo dispositivo USB in Python, supportato da una periferica hardware come Cynthion o GreatFET
 bettercap/bettercap
Il coltellino svizzero per la ricognizione delle reti 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e per gli attacchi MITM.
 fkie-cad/fact_core
Strumento di analisi e confronto del firmware
 idoka/awesome-canbus
:articulated_lorry: Strumenti, hardware e risorse fantastici per il bus CAN per ricercatori di sicurezza informatica, ingegneri inversi e…
 seemoo-lab/nexmon
Il framework di patch del firmware basato su C per chip WiFi Broadcom/Cypress che abilita la modalità monitor, l'iniezione di frame e molto altro.
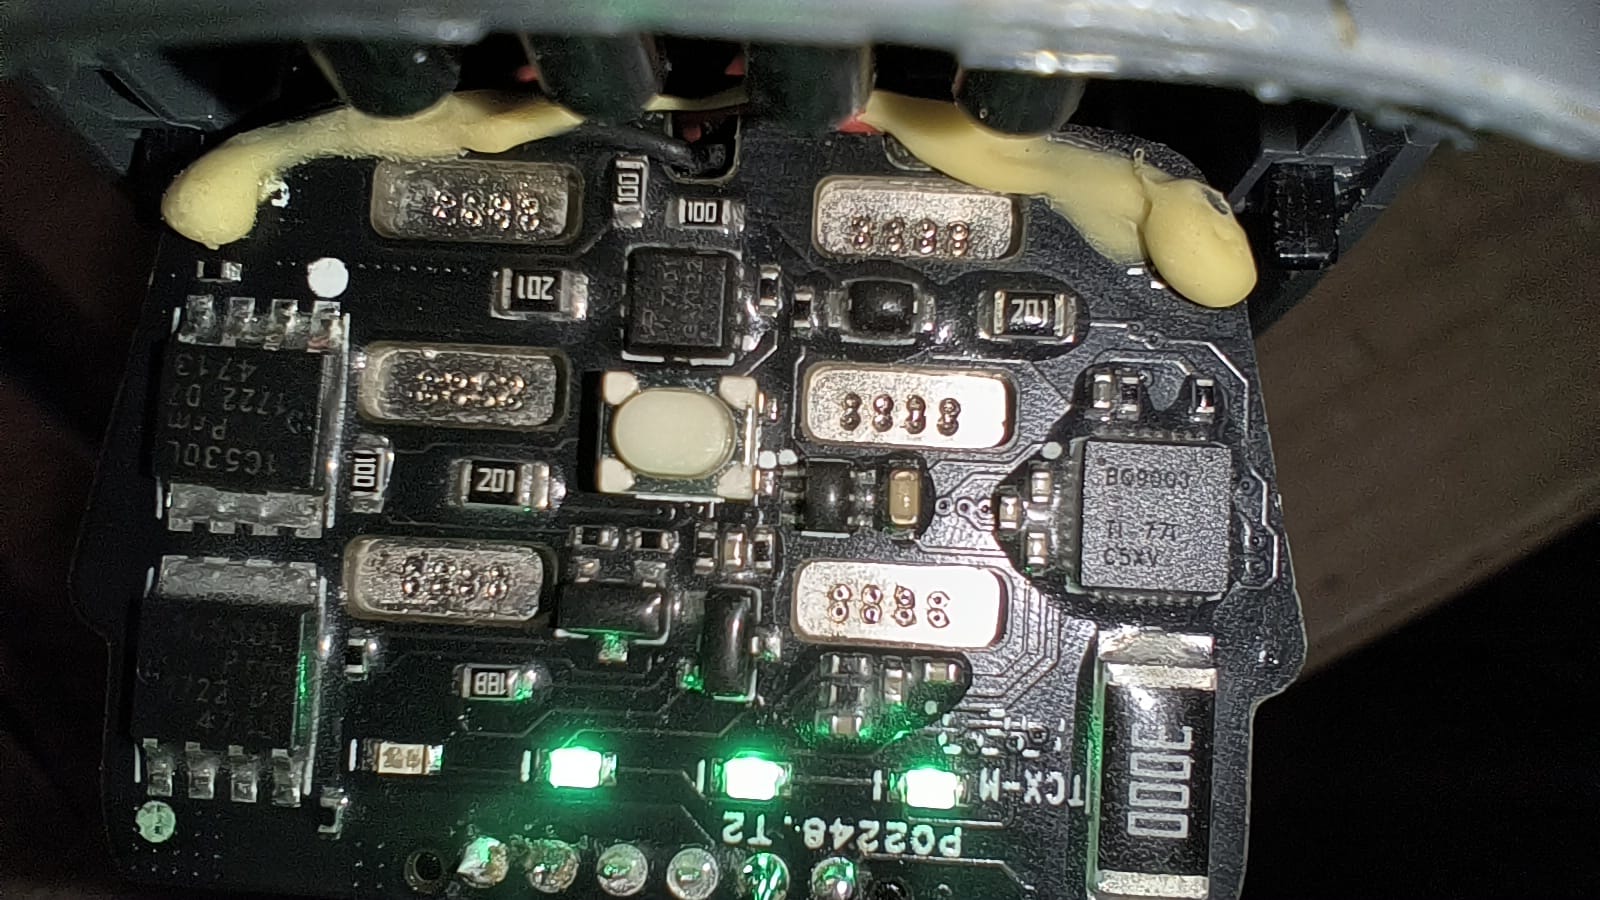 fahreddinaykut/sparkaltbatteryboard
Scheda di interfaccia batteria I2C/SMBus reverse-engineered per DJI Spark, che sostituisce la batteria intelligente OEM con una LiPo 3S standard.…