
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit

 bethington/ghidra-mcp
Server MCP che collega il reverse engineering di Ghidra con strumenti AI: 256 strumenti per decompilazione, emulazione P-code, debugging live,…
 dynamorio/dynamorio
Framework di strumentazione runtime per la creazione di strumenti di analisi dinamica: tracing, profilazione, copertura del codice, debug della…
 xoreaxeaxeax/sandsifter
Il fuzzer del processore x86
 google/honggfuzz
Fuzzer software orientato alla sicurezza. Supporta il fuzzing evolutivo e guidato dal feedback basato sulla copertura del codice (basato su SW e HW).
 foospidy/payloads
Git tutti i payload! Una raccolta di payload per attacchi web.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 xmendez/wfuzz
Fuzzer web modulare per test di sicurezza automatizzati. Inietta payload in qualsiasi campo di richiesta HTTP per scoprire vulnerabilità, forzare…
 1n3/intruderpayloads
Una raccolta di payload per Burpsuite Intruder, payload per BurpBounty, liste di fuzzing, caricamenti di file dannosi e metodologie e checklist per…
 gwen001/pentest-tools
Una raccolta di strumenti di sicurezza personalizzati per esigenze rapide.
 trailofbits/publications
Pubblicazioni di Trail of Bits
 cifertech/esp32-div
ESP32DIV è un toolkit wireless offensivo e difensivo multiuso basato su ESP32.
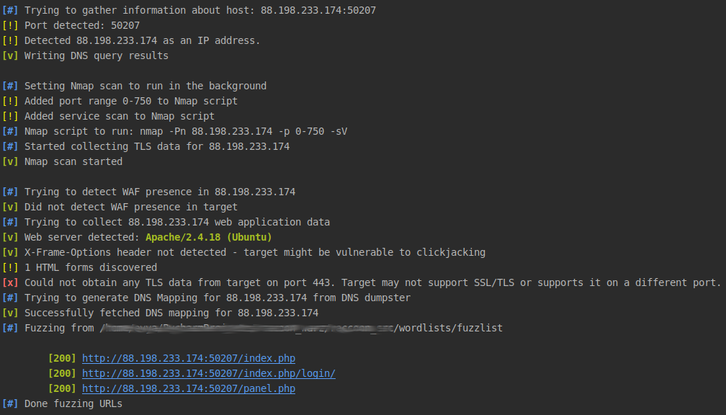 evyatarmeged/raccoon
Uno strumento di sicurezza offensiva ad alte prestazioni per ricognizione e scansione delle vulnerabilità.
 google/boringssl
Fork di OpenSSL che implementa TLS, primitive crittografiche e gestione dei certificati X.509 per l'uso in Chrome e Android, senza garanzie di…
 ticarpi/jwt_tool
:snake: Un toolkit per testare, modificare e decifrare JSON Web Tokens
 googleprojectzero/fuzzilli
Un fuzzer per motori JavaScript
 s0md3v/arjun
Strumento di scoperta di parametri HTTP che trova parametri di query validi per endpoint URL utilizzando un ampio dizionario, supportando richieste…
 elceef/dnstwist
Motore di permutazione dei nomi di dominio per rilevare attacchi di phishing omografi, typosquatting e impersonificazione del marchio.







