
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 manhndd/cve-2019-19203
Heap-buffer-overflow in Oniguruma (funzione gb18030_mbc_enc_len)
 erikdervishi03/cve-2026-31024
Proof of Concept (PoC) per un buffer overflow basato sullo stack in Steghide 0.5.1. Dimostra come lunghi percorsi dei file innescano un crash (DoS) e…
 canomer/cve-2026-36981-kernel-eop-poc
Feb 2026 / Vulnerabilità di corruzione della memoria nel driver del kernel di MiniTool. Dimostra una primitiva di scrittura arbitraria nel kernel…
 w5m1n9/nginx-ngx_http_rewrite_module-heap-buffer-overflow-cve-2026-9256
Proof-of-concept per CVE-2026-9256, un overflow del buffer heap nel modulo ngx_http_rewrite_module di NGINX. Dimostra il crash del worker e il denial…
 bishopfox/sparkplugfuzzer
Fuzzer per il protocollo IIoT Sparkplug B
 lr-m/icseeu
Questa è una suite di strumenti/PoCs/exploit per telecamere che utilizzano l'applicazione iCSee. E sì - può eseguire giochi NES!
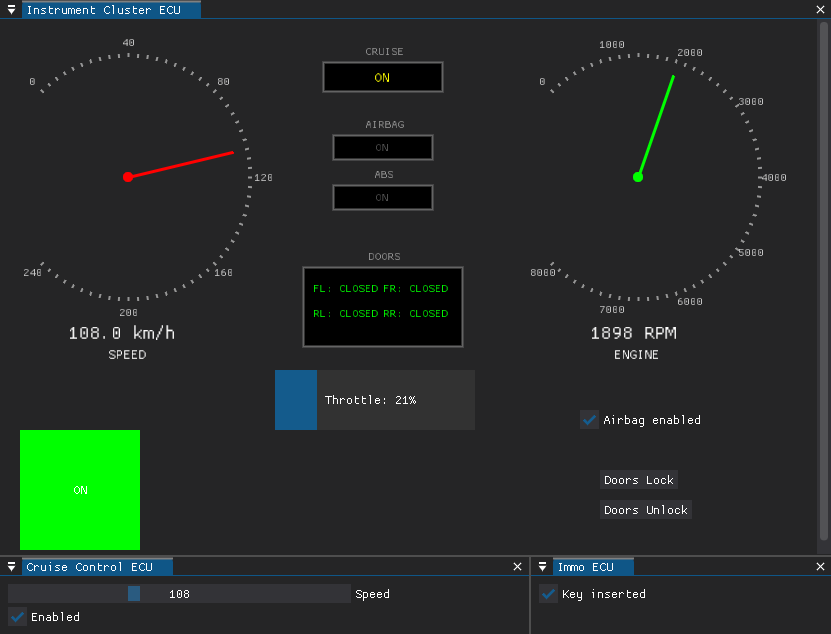 infobyte/doggie_workshop
Simulatore di veicoli su bus CAN per esercitarsi in attacchi offensivi alla sicurezza automobilistica. Emula più ECU per consentire lo sniffing,…
 phantomn/virtualbox_cve-2019-2525-cve-2019-2548
Exploit proof-of-concept per le vulnerabilità di escape da guest a host di VirtualBox CVE-2019-2525 e CVE-2019-2548, con una libreria Python per la…
 mk017-hk/cve-2025-5548
Ricerca sulla sicurezza e analisi tecnica di CVE-2025-5548, una vulnerabilità di buffer overflow che interessa FreeFloat FTP Server 1.0. Questo…
 r3n3r0/cve-2026-27280
Analisi approfondita e proof-of-concept per CVE-2026-27280, una scrittura fuori dai limiti in dng_render_task::ProcessArea dell'Adobe DNG SDK,…
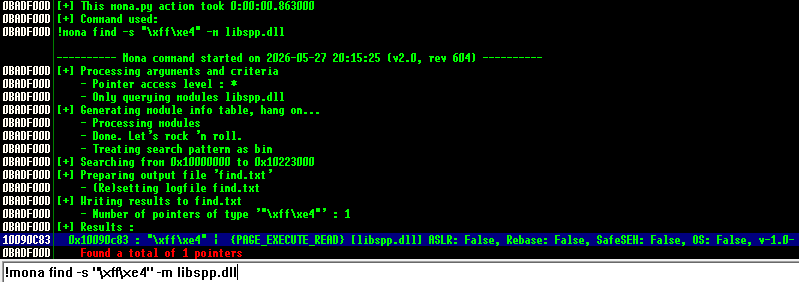 godoy-sec/cve-2017-14980
Studio di una classica vulnerabilità di buffer overflow basata sullo stack in un ambiente di laboratorio controllato a scopo didattico.
 snappyjack/pdfresurrect_cve-2019-14267
Strumento di exploit che prende di mira CVE-2019-14267 in pdfresurrect, consentendo lo sfruttamento di una vulnerabilità di parsing PDF per test di…
 muzalam/ffmpeg-exploit
Exploit di heap overflow in FFMPEG CVE-2016-10190
 dbrugman/cve-2023-38545-poc
Proof-of-concept per CVE-2023-38545 heap buffer overflow nella gestione SOCKS5 di curl, che dimostra lo sfruttamento tramite la riduzione del buffer…
 yeahhbean/cve-2026-45729
ThorVG dereferenziazione di puntatore nullo tramite SVG malformato — writeup di fuzzing con AFL++
 mephi42/cve-2016-8863
I CTF sono divertenti, ma che ne dici di sfruttare un vero bug?
 jvbotelho/cve-2026-69243-poc-aiohttp-smuggling
Riproduce il request smuggling aiohttp CWE-444 tramite upgrade WebSocket rifiutati, con payload Python/Rust e lab Docker che dimostra il bypass del…
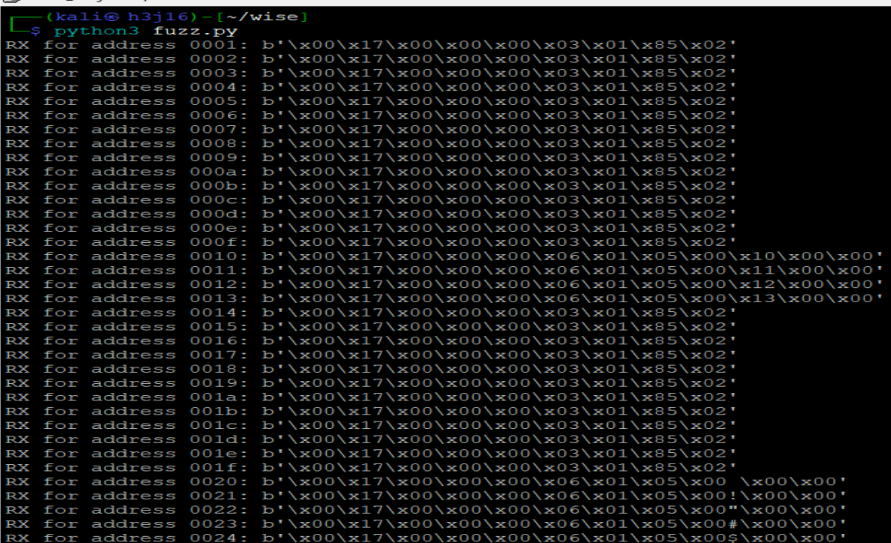 shipcod3/cve-2025-48466
Iniezione di pacchetti Modbus su Advantech WISE 4060LAN / Gateway IoT per il controllo delle porte








