
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
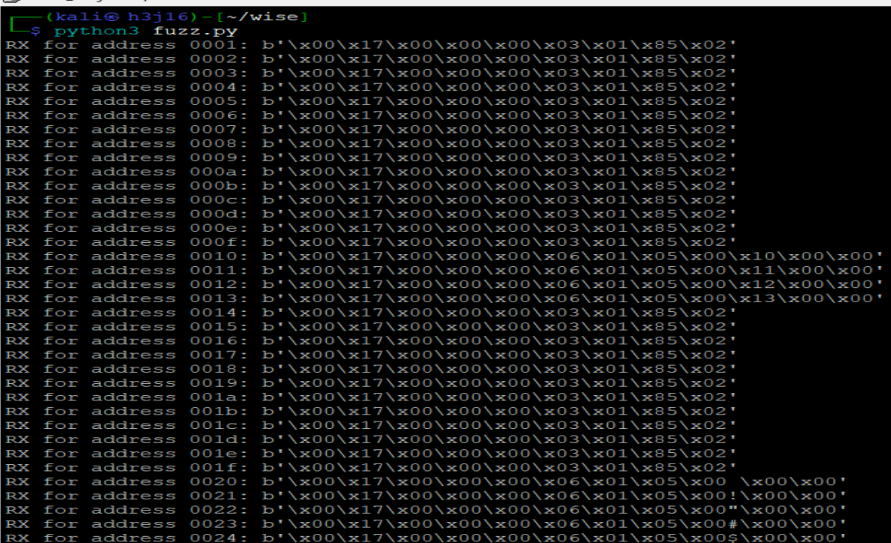
 shipcod3/cve-2025-48466
Iniezione di pacchetti Modbus su Advantech WISE 4060LAN / Gateway IoT per il controllo delle porte
 gardeniawhite/fuzzing
fuzzing con libFuzzer, incluso openssl heartbleed (CVE-2014-0160)
 vardhan0257/upb-any-recursion-audit
Harness di audit che verifica se la classe di bug di ricorsione Any-unwrapping CVE-2026-0994 influisce sul core C di upb nei binding protobuf di Ruby…
 ianxtianxt/cve-2019-5096-goahead-web-server-dos-exploit
Exploit Python per CVE-2019-5096, una vulnerabilità use-after-free nel gestore di upload del server web GoAhead, che causa denial of service tramite…
 fineas/cve-2019-13288-poc
Exploit di prova di concetto per CVE-2019-13288, che dimostra un denial-of-service per ricorsione infinita in Xpdf 4.01.01 tramite un file PDF…
 desmondsanctity/cve-2022-44311
Lettura fuori dai limiti in html2xhtml : CVE-2022-44311
 vabismo/cve-2026-25994_pjsip
PJSIP cve-2026-25994 BUFFER OVERFLOW POC
 dointisme/cve-2020-8597
Dimostrazione di CVE-2020-8597: un buffer overflow nel gestore EAP di pppd, con analisi dell'exploit, discussione sul bypass del canary dello stack e…
 cao-wuhui/cve-2025-69720
Avviso per CVE-2025-69720: buffer overflow basato su stack in GNU ncurses infocmp (CWE-121)
 halcy0nic/cve-2022-36234
Prova di concetto per CVE-2022-36234
 lorsanta/exploit-cve-2020-28926
Exploit per CVE-2020-28926 che mira a una vulnerabilità di corruzione dell'heap remota in MiniDLNA 1.2.1. Include script di build e riferimento…
 slayerkkkk/cve-2025-46817-poc
Exploit basato su C per CVE-2025-46817, una vulnerabilità di integer overflow in Redis, che consente il rilevamento di crash e potenziale RCE tramite…
 jaf0rk/cve-2026-3909
Proof-of-concept exploit per CVE-2026-3909, una vulnerabilità out-of-bounds in Chromium Skia, con patch e analisi del crash per un trigger affidabile…
 limesss/cve-2023-36109
un PoC per CVE-2023-36109
 aeyesec/cve-2024-27316_poc
Exploit proof-of-concept per CVE-2024-27316, una vulnerabilità di flood HTTP/2 CONTINUATION in Apache httpd, che dimostra l'esaurimento delle risorse…
 halcy0nic/cve-2023-40294-and-cve-2023-40295
Prova di concetto per CVE-2023-40294 e CVE-2023-40295
 dynamicx64/cve-2024-44083
Proof-of-concept per CVE-2024-44083: crash di IDA Pro ≤8.4 tramite catene di salti eccessive che causano overflow dello stack. Include analisi…








