
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
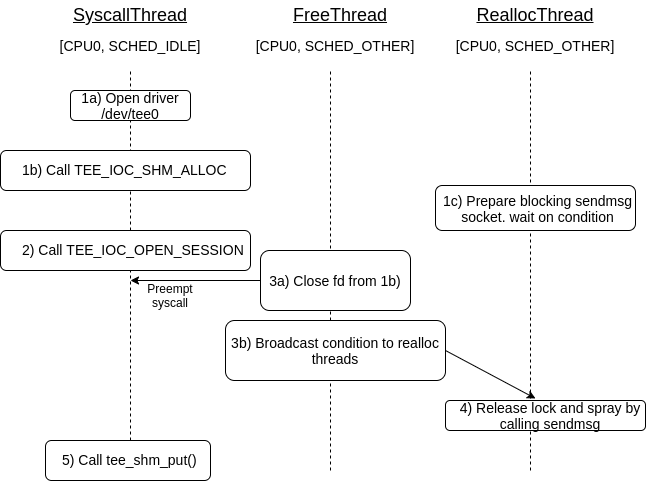
 pjlantz/optee-qemu
Ambiente con kernel vulnerabile per lo sfruttamento del driver TEE (CVE-2021-44733)
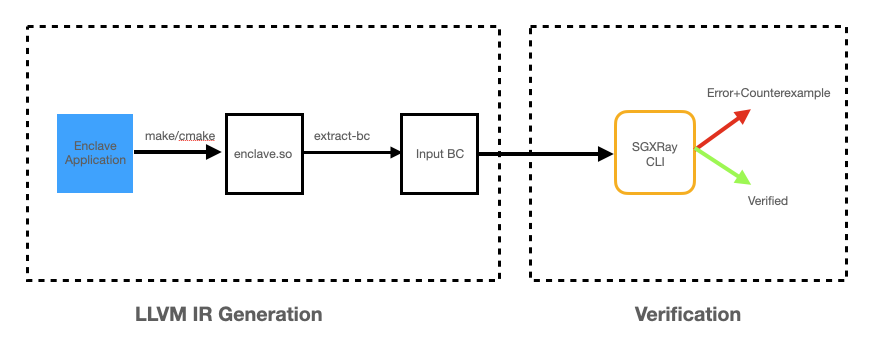 baiduxlab/sgxray
Strumento di ragionamento automatico basato sul verificatore SMACK che rileva bug negli enclave SGX da violazioni del confine fidato, inclusa la…
 payatu/cve-2018-14442
PoC per Foxit Reader CVE-2018-14442
 sec-tools/litefuzz
Un fuzzer multipiattaforma per testare binari in spazio utente, client e server di rete
 0xdea/raptor_infiltrate19
#INFILTRATE19 pacchetto party di raptor.
 flankerhqd/cve-2015-6620-poc
POC per CVE-2015-6620, scrittura arbitraria tramite unmarshal di AMessage
 petabi/sniffles
Sniffles: Generatore di Cattura di Pacchetti per IDS e Valutazione delle Espressioni Regolari
 bishopfox/joro
Un framework collaborativo per l'exploitation web.
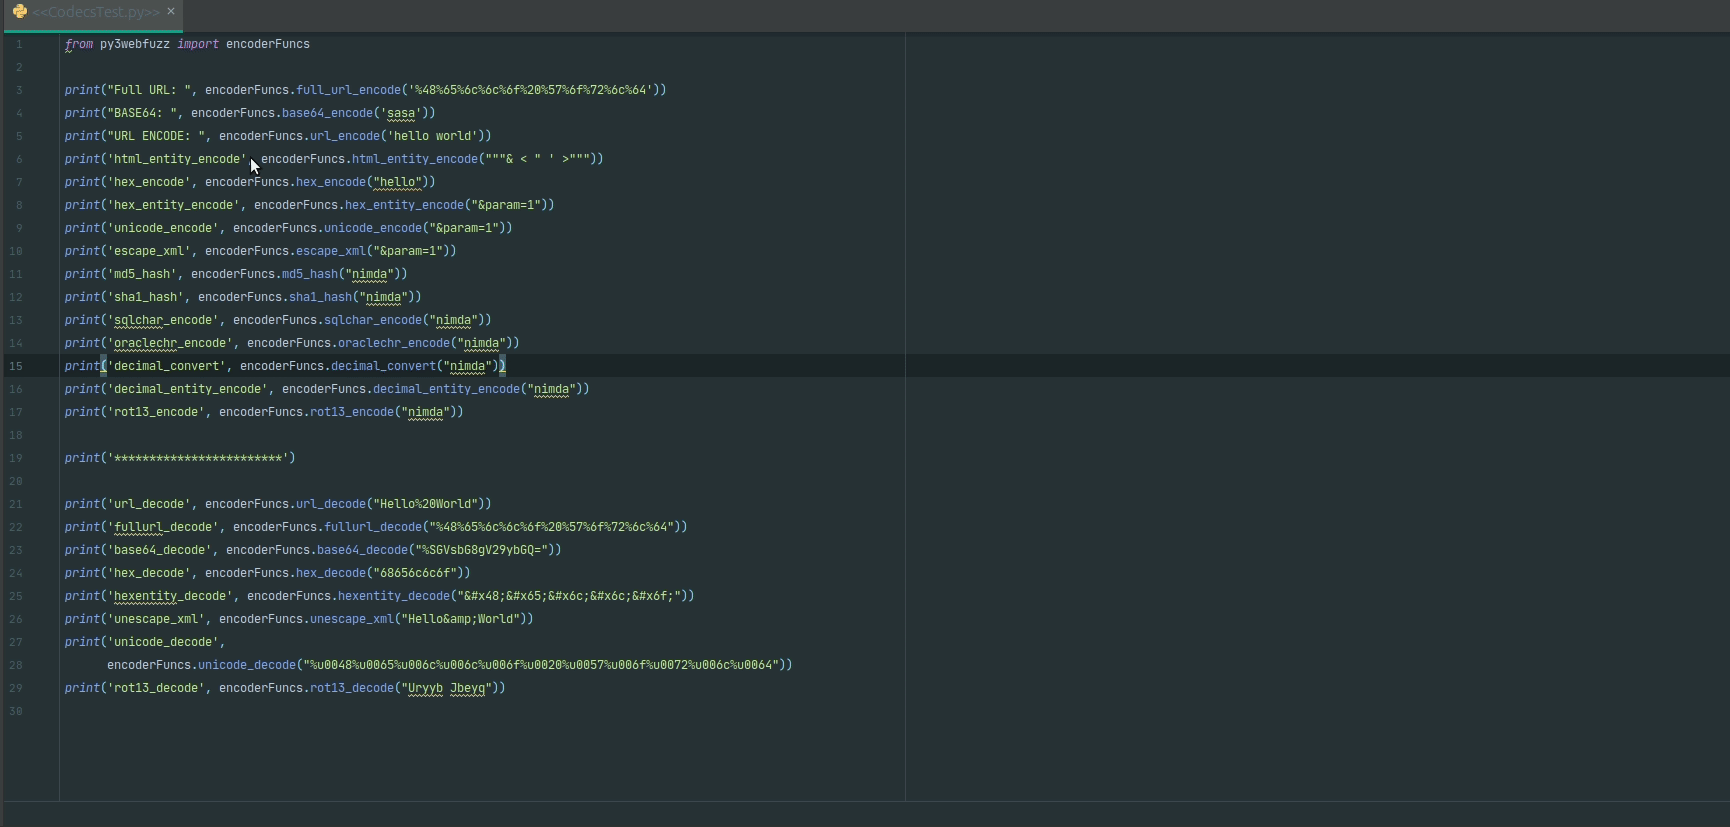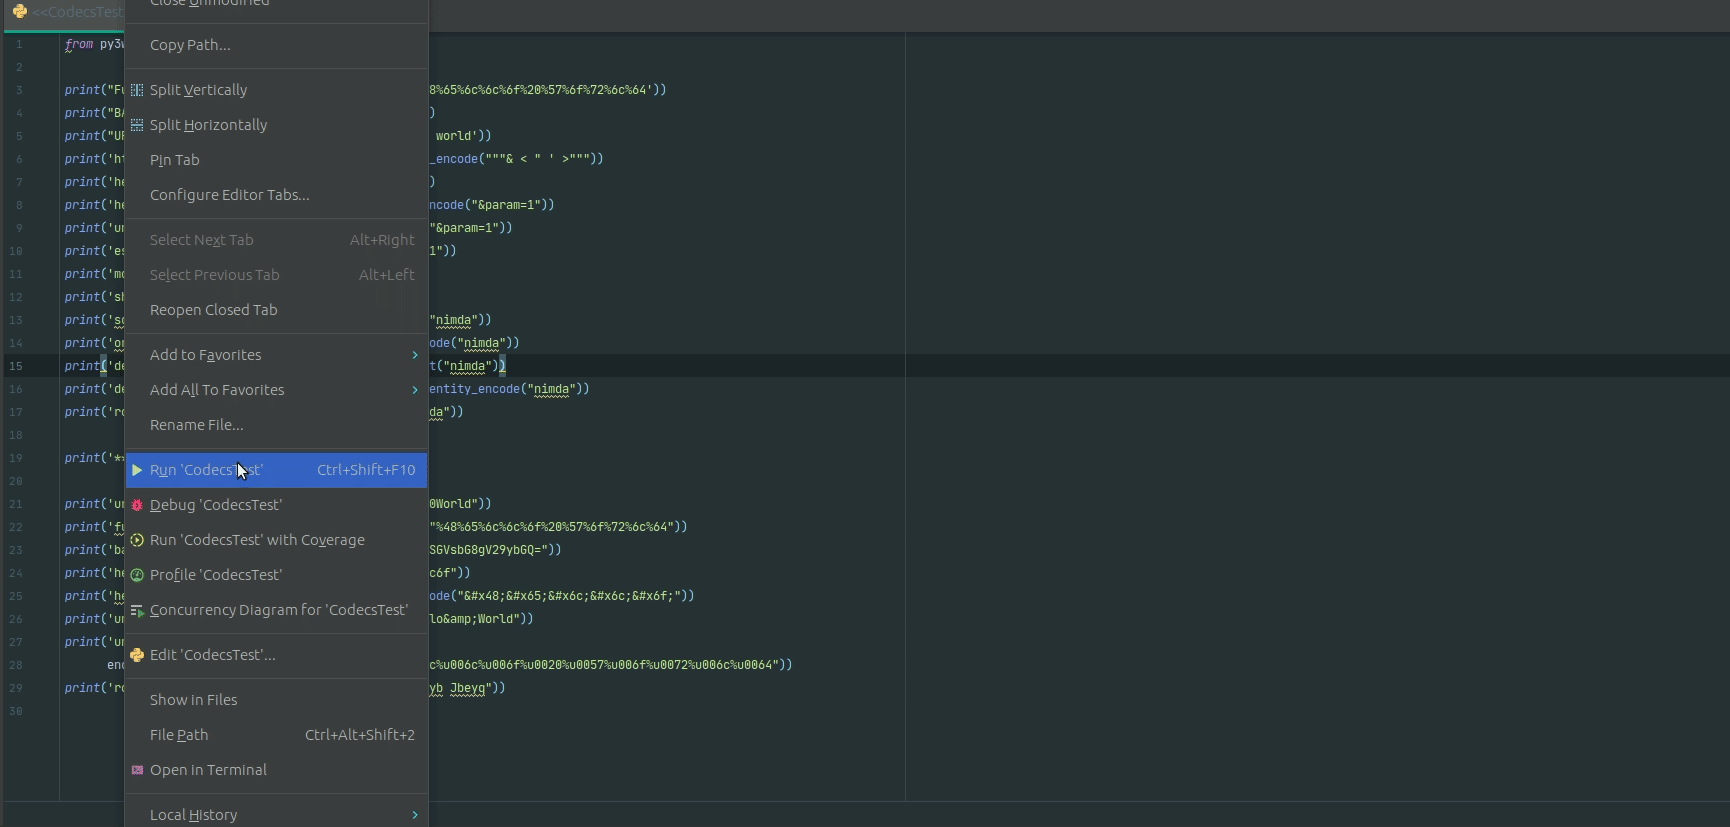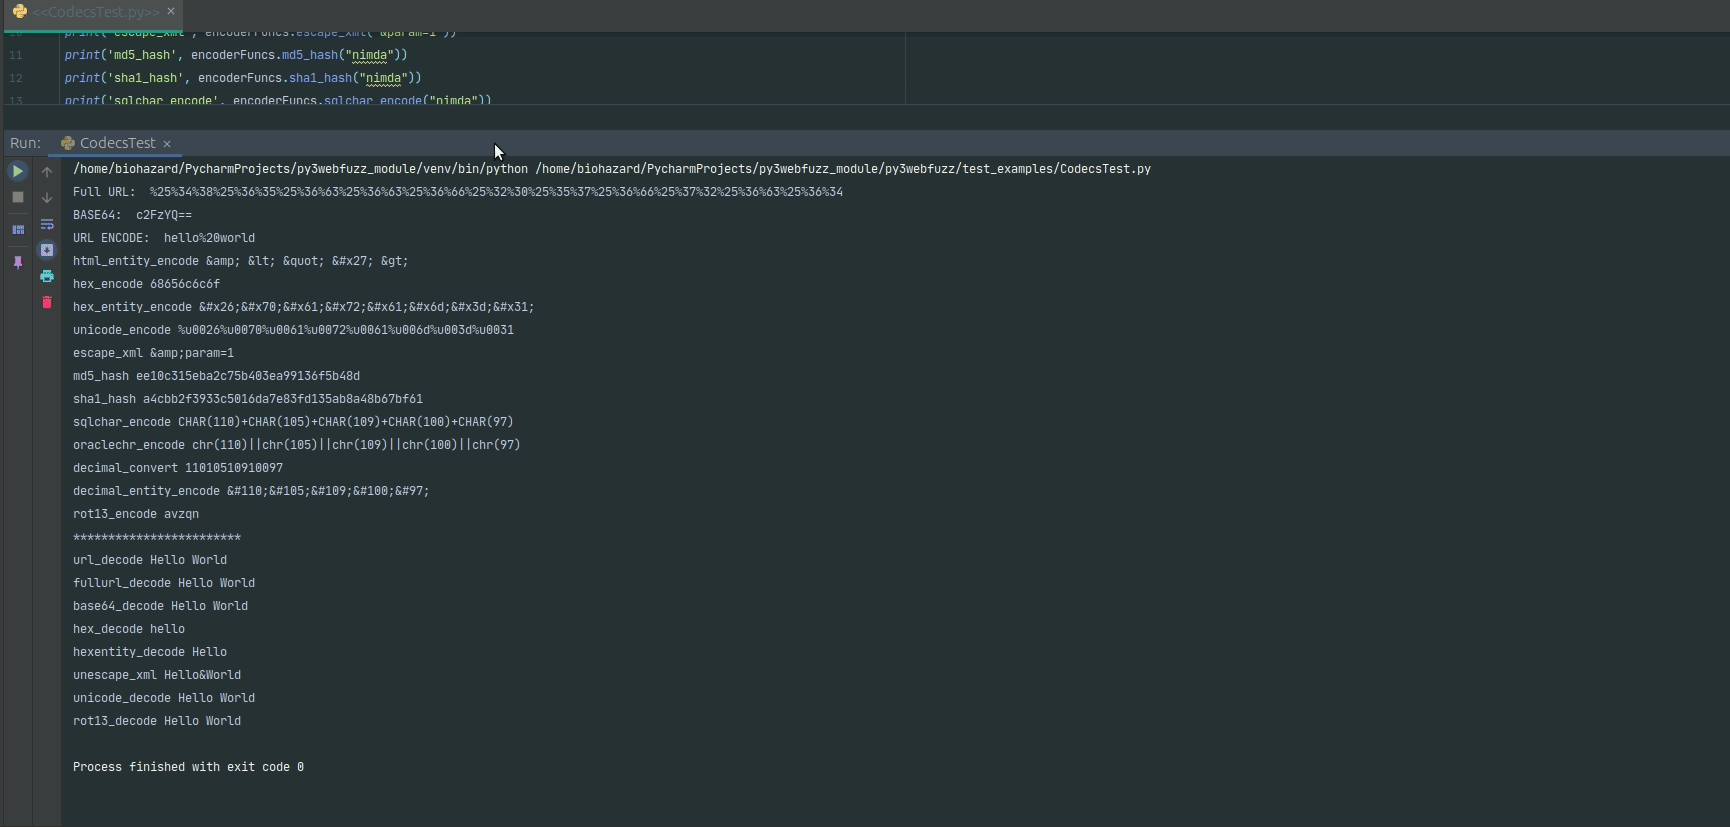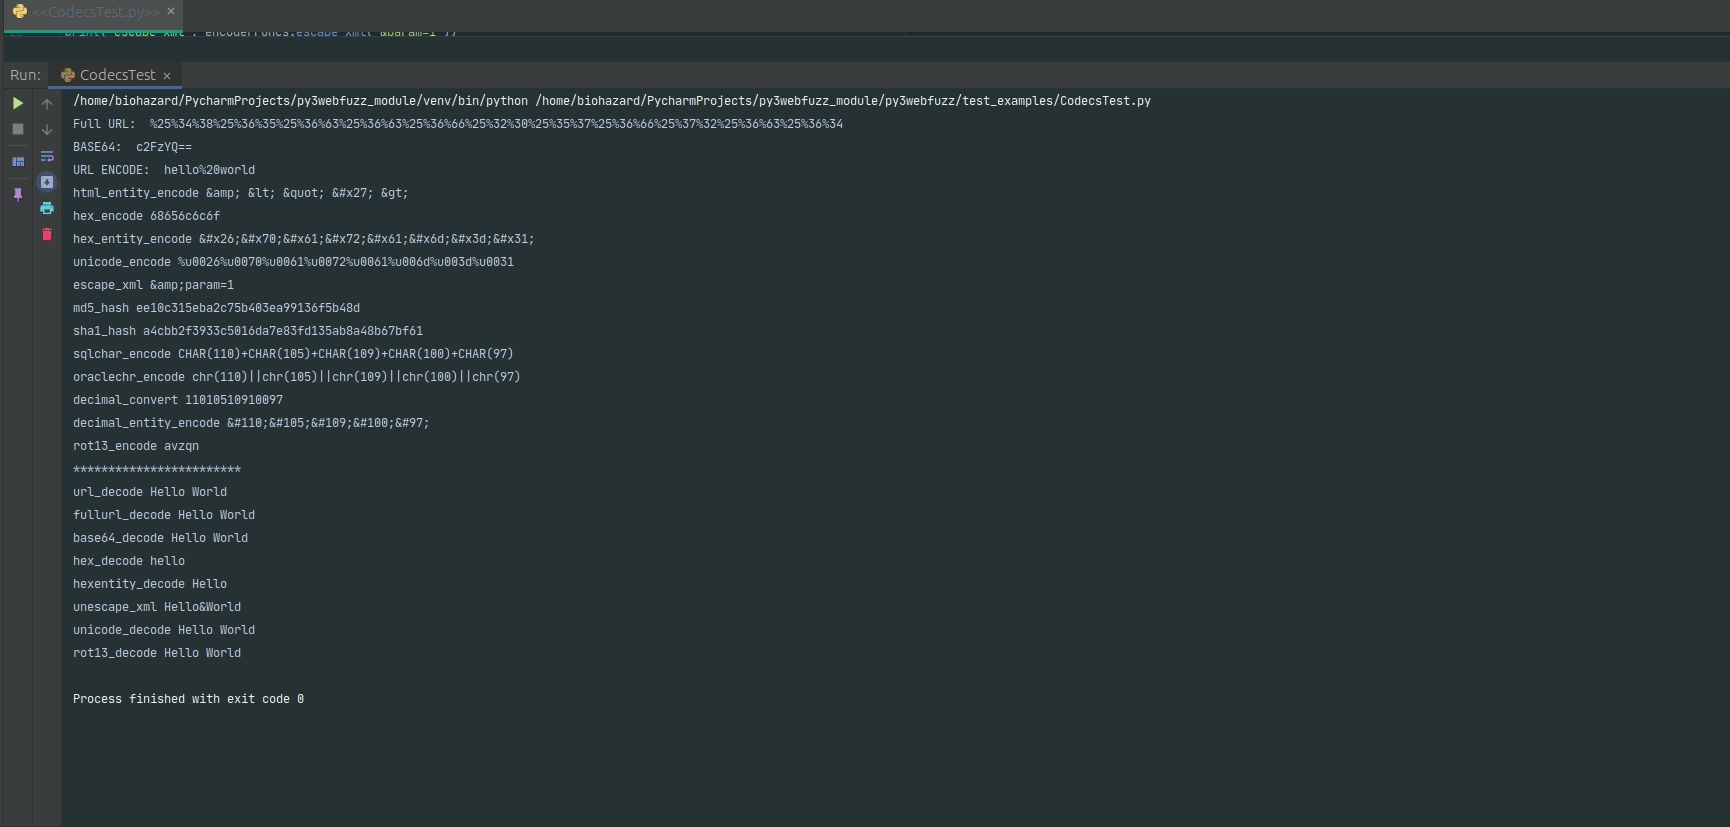 jangelesg/py3webfuzz
Un modulo Python3 per assistere nel fuzzing di applicazioni web
 hakaioffsec/navgix
Strumento Go multi-thread per rilevare vulnerabilità di alias traversal in nginx utilizzando tecniche euristiche e brute-force per identificare alias…
 hackinglz/maps_scanner
Scanner cloud MAPS e parser di risposta per la ricerca su Microsoft Defender.
 billy-ellis/exr-imageio-poc
PoC per CVE-2026-28990, un bug di ImageIO corretto in iOS/macOS 26.5
 nccgroup/triforceopenbsdfuzzer
Fuzzing delle system call di OpenBSD amd64 tramite TriforceAFL (cioè AFL e QEMU)
 cloudflare/filterforge
Strumento per risolvere i filtri BPF e creare pacchetti basati su questi.
 moopinger/clzero
Un progetto per il fuzzing di vettori di attacco HTTP/1.1 CL.0 Request Smuggling
 praetorian-inc/caeruleus
Binario Go singolo per il test di sicurezza Bluetooth Low Energy su Linux/BlueZ: scansione, enumerazione GATT, lettura/scrittura/notifica, fuzzing…
 uni-due-syssec/efcf-framework
EF/CF - Fuzzing di smart contract estremamente veloce
 frizb/wordlistgen
Super Semplice Generatore di Liste di Parole Python per Fuzzing e Brute Forcing in Python








