#1
 liveoverflow/webp-cve-2023-4863
Repository educativo che dimostra lo sfruttamento di CVE-2023-4863 in libwebp utilizzando il fuzzing con AFL++, con video guide passo-passo per…
 silverplate3/my-cves
CVE che ho trovato. Writeup tecnici, esempi di exploit e walkthrough di sessioni di fuzzing.
 dvyukov/centipede
Motore di fuzzing distribuito guidato dalla copertura, compatibile con i target libFuzzer; scalabile fino a migliaia di job concorrenti, utilizza…
 feliam/cve-2013-2729
Generatore di exploit basato su Python per la corruzione dell'heap BMP/RLE di Adobe Reader (CVE-2013-2729). Mostra l'esecuzione di codice arbitrario…
 runzeroinc/vulns-2026-fatfs-chance
Vulnerabilità di sicurezza documentate nella libreria del filesystem embedded FatFs con dettagli CVE, harness di fuzzing, generatore di immagini…
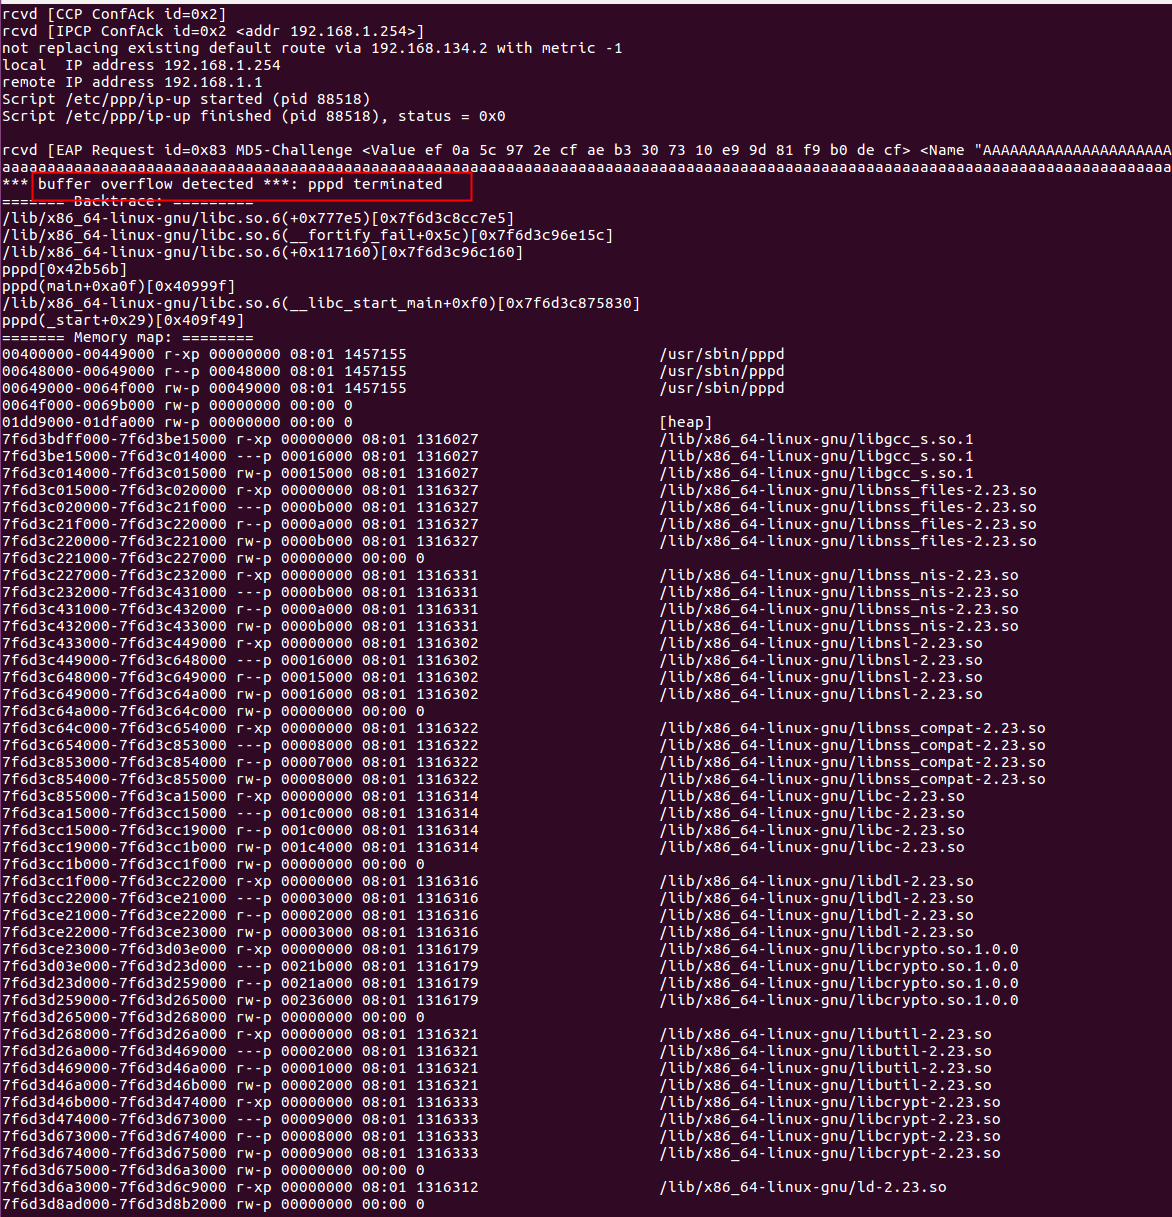 winmin/cve-2020-8597
CVE-2020-8597 PoC per l'overflow del buffer di pppd
 traxes/zeno
Scoperta Automatica delle Vulnerabilità
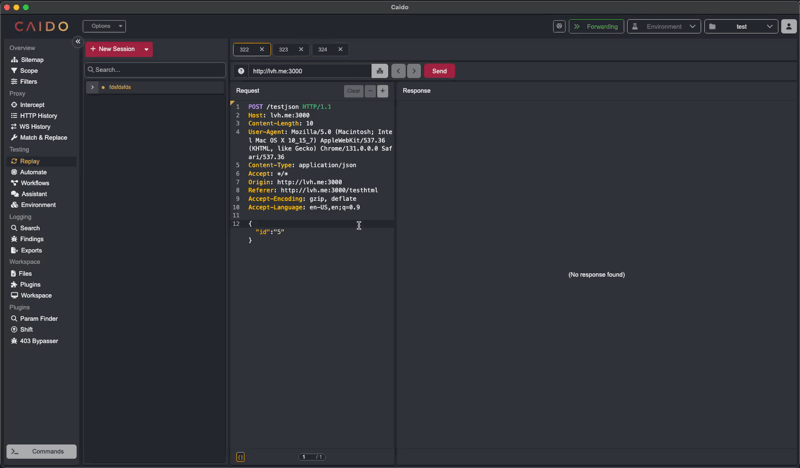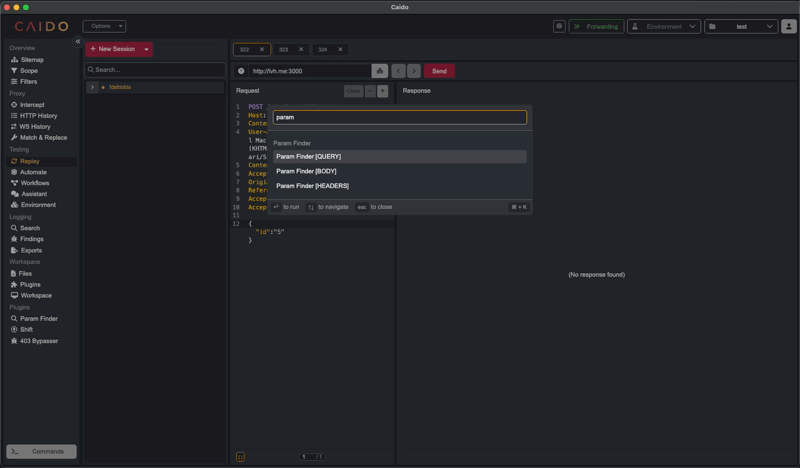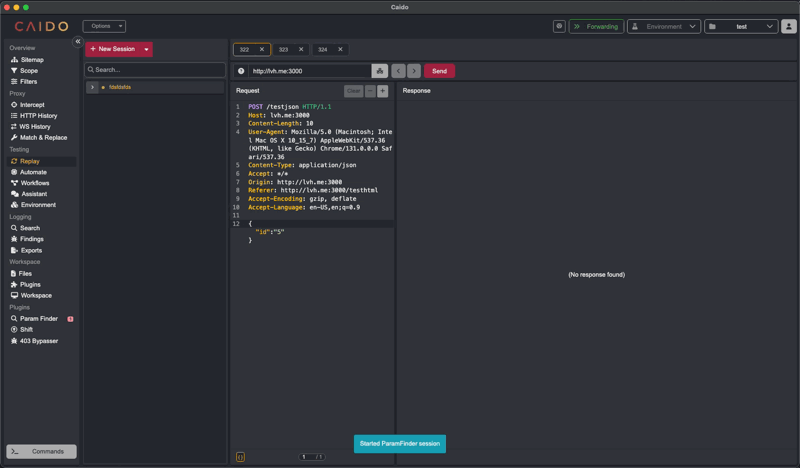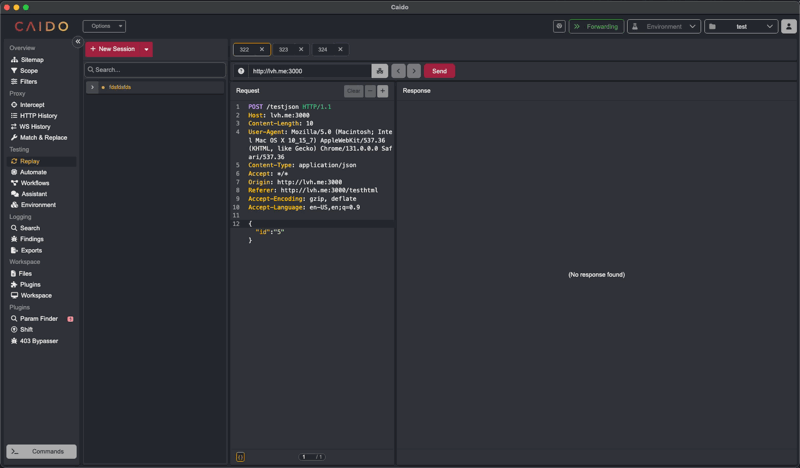 caido-community/paramfinder
Scopri parametri nascosti in Caido
 githubsecuritylab/seclab-taskflows-fuzzing
Una pipeline di fuzzing basata su LLM alimentata dal GitHub Security Lab Taskflow Agent
 michenriksen/jdam
Un fuzzer JSON consapevole della struttura
 hacefresko/cve-2025-40634
Exploit per il buffer overflow basato sullo stack trovato nel binario conn-indicator del router TP-Link Archer AX50
 l33tdawg/aether
Framework di analisi della sicurezza degli Smart Contract e generazione di PoC basato su IA
 phikshun/ufuzz
Universal Plug and Fuzz
 zeusbox/cve-2021-21017
Exploit proof-of-concept per la confusione di tipo in Adobe Reader che porta a heap overflow, con analisi dettagliata della causa principale e guida…
 satchfunky/cve-2026-41096-poc
bug dell'API di Windows
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 hackvertor/shadow-repeater
Estensione di Burp Suite Repeater che modifica automaticamente i payload e analizza le risposte per scoprire path traversal, SQL injection, XSS e…