
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 storenth/lazyrecon
Lo script Wicked sick v2.0 è progettato per automatizzare il tuo processo di ricognizione in modo organizzato.
 alphaseclab/all-my-collection-repos
Tutti i repository di raccolte di risorse di sicurezza che ho pubblicato.
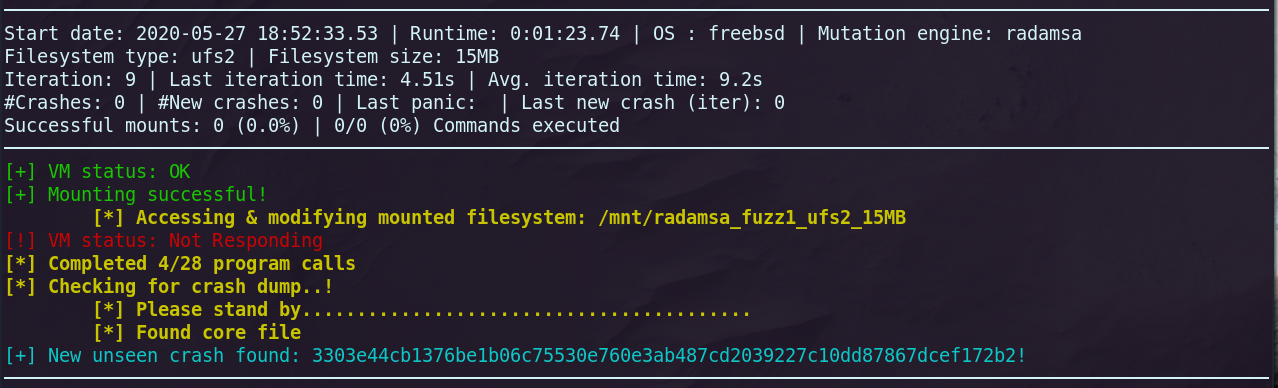 0xricksanchez/fisy-fuzz
Questo è il framework completo di fuzzing del file system che ho presentato alla conferenza Hack in the Box 2020 Lockdown Edition ad aprile.
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
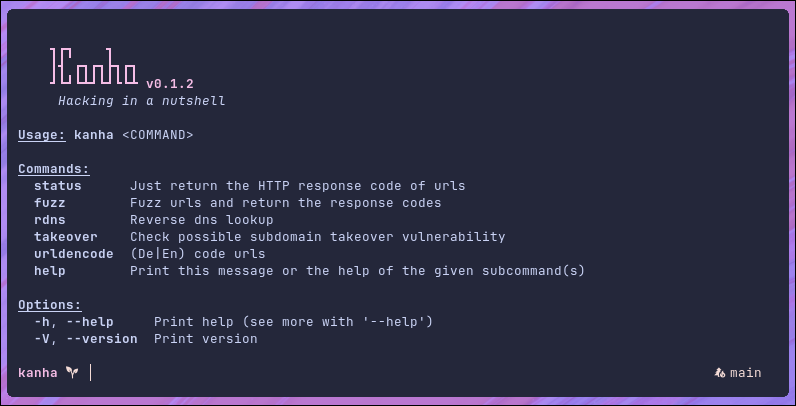 pwnwriter/kanha
🦚 Una suite di pentesting per applicazioni web scritta in rust .
 nccgroup/ble-replay
BLE-Replay è uno strumento di valutazione delle periferiche Bluetooth Low Energy (BLE).
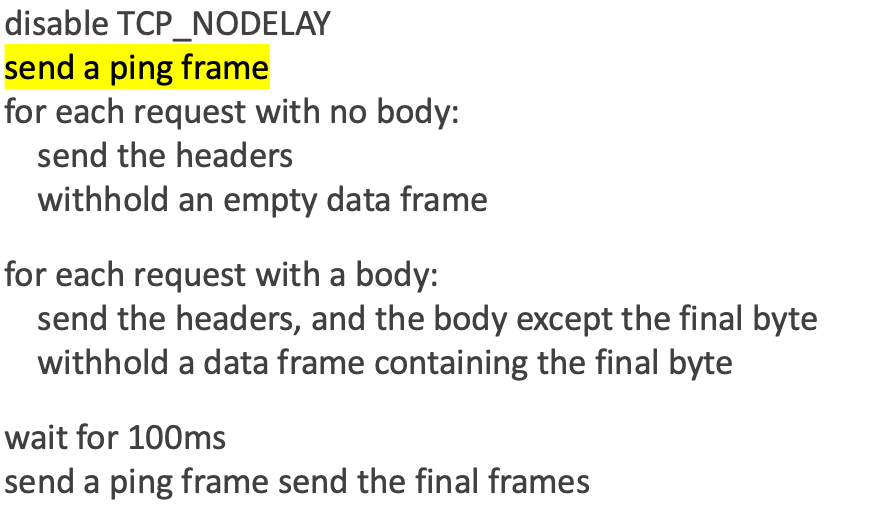 nxenon/h2spacex
Libreria/strumento di basso livello per la sincronizzazione dell'ultimo frame HTTP/2 (nota anche come Single Packet Attack) basato su Scapy +…
 icicle-emu/icicle
Fuzzer basato su emulazione per firmware MSP430 che trova e analizza bug di corruzione della memoria con report di crash dettagliati e input…
 shipcod3/cantot
Framework per canbus h4xing rapido e sporco
 localh0t/backfuzz
toolkit per il fuzzing di protocolli
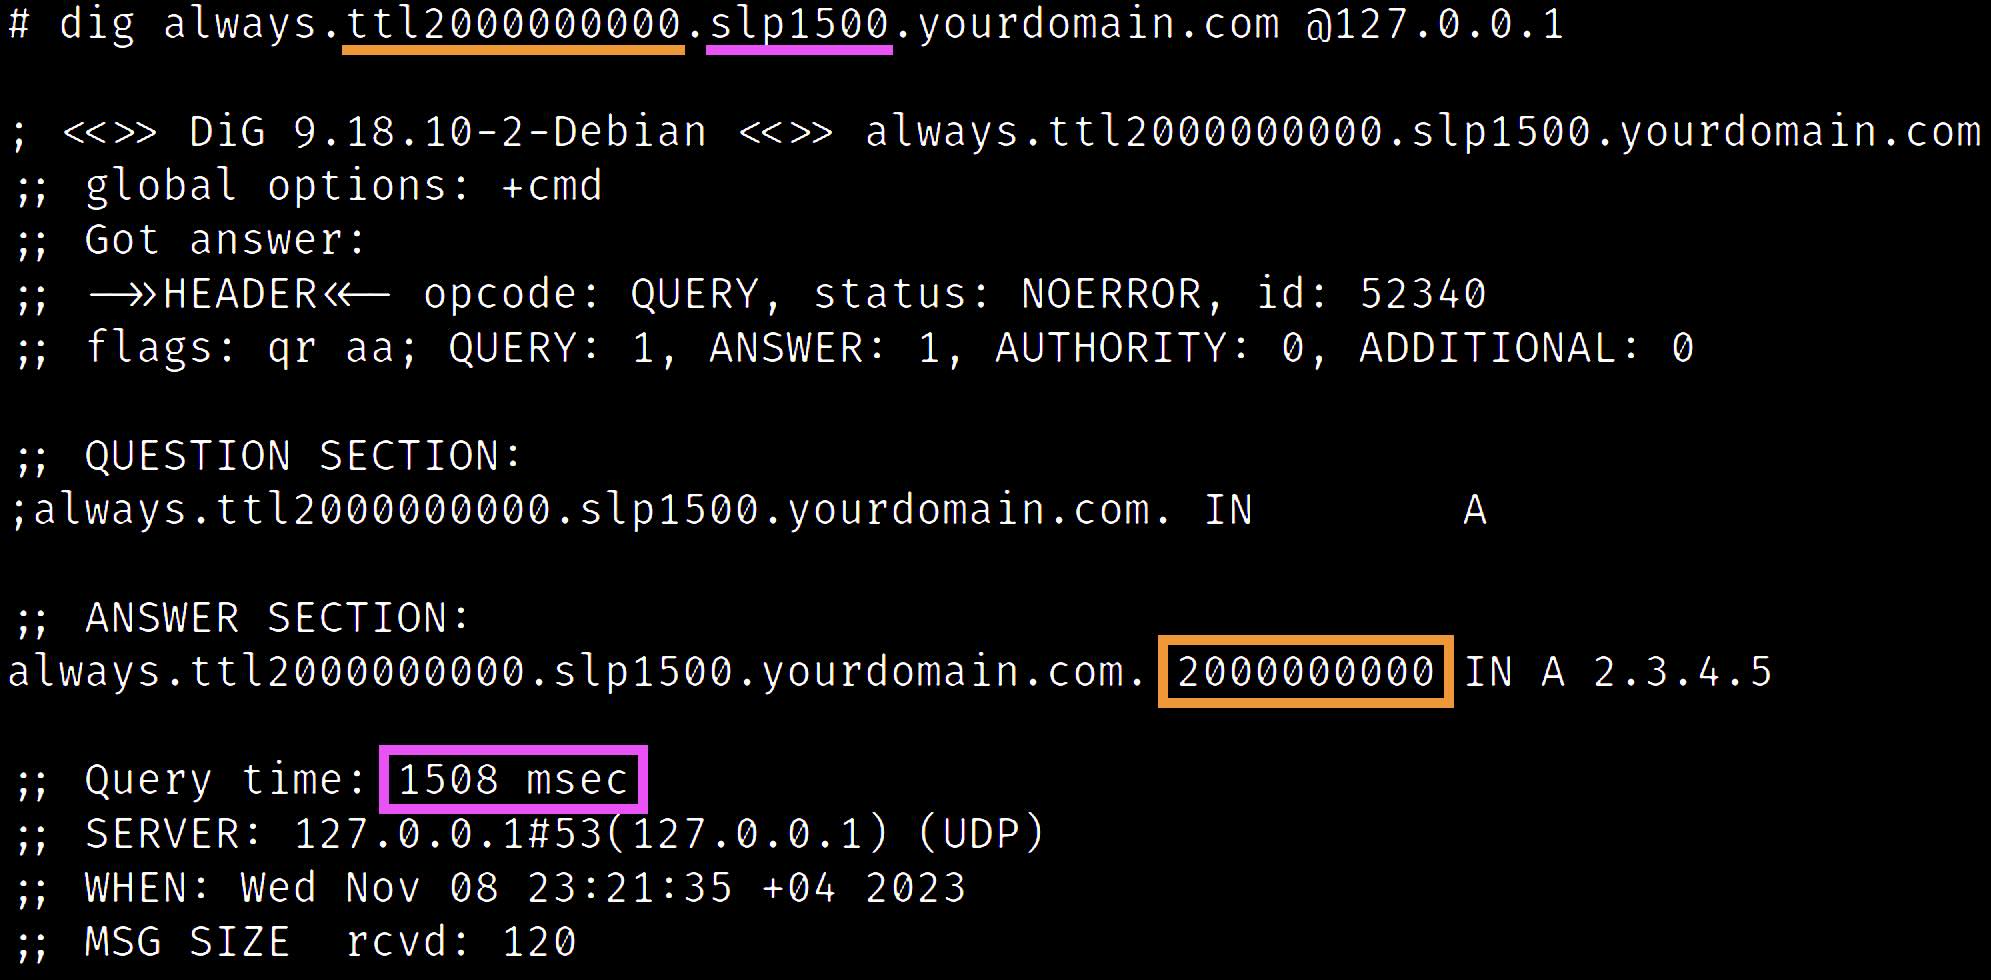 oryxlabs/polardns
PolarDNS è un server DNS autorevole specializzato, adatto per test di penetrazione e ricerca di vulnerabilità.
 nccgroup/dibf
Bruteforcer di ioctl per Windows NT e fuzzer modulare
 qualcomm/afltriage
Strumento portatile di triage dei crash basato su debugger per output di fuzzing. Supporta triage parallelo, deduplicazione dei crash, parsing dei…
 asaotomo/hx0-hawkeye
Un'estensione leggera per browser per la cattura del traffico e l'analisi di sicurezza, che consente di svolgere l'intero flusso di lavoro di…
 0x0mar/smod
Framework di Penetration Testing per MODBUS
 0neb1n/cve-2020-16947
Exploit proof-of-concept per CVE-2020-16947, una RCE di Microsoft Outlook attivata da contenuto HTML malformato che porta a un heap buffer overflow e…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress pre-auth RCE. Exploit research: remote ASLR chain, PoC & patch analysis.








