
 #1
Strumenti di fuzzing basati su mutazione, generazione e copertura.
Raccomandato da Kitploit
 rog3rsm1th/frelatage
Fuzzer basato sulla copertura per applicazioni python
 malqr/malqr.github.io
MalQR è una raccolta di codici QR e codici a barre malevoli che puoi utilizzare per testare la sicurezza dei tuoi scanner.
 zznop/sploit
Pacchetto Go che aiuta nell'analisi binaria e nell'exploitation
 oxagast/ansvif
A Not So Very Intelligent Fuzzer: Un framework avanzato di fuzzing progettato per trovare vulnerabilità nel codice C/C++.
 nytrorst/xssfuzzer
XSS Fuzzer è uno strumento che genera payload XSS basati su vettori definiti dall'utente e liste di fuzzing.
 z-bool/venom-jwt
Strumento di verifica delle vulnerabilità e brute-force delle chiavi sviluppato per il penetration testing di JWT, che genera risultati per FUZZ…
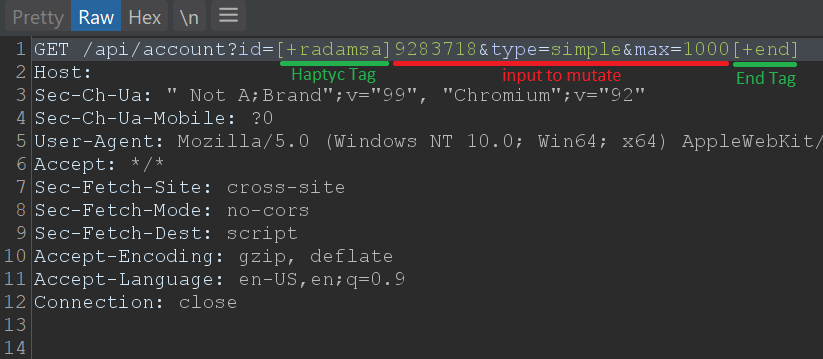 defparam/haptyc
Libreria Python per Turbo Intruder che aggiunge il supporto per posizioni di payload e tipi di attacco Sniper/Clusterbomb/Pitchfork con generazione…
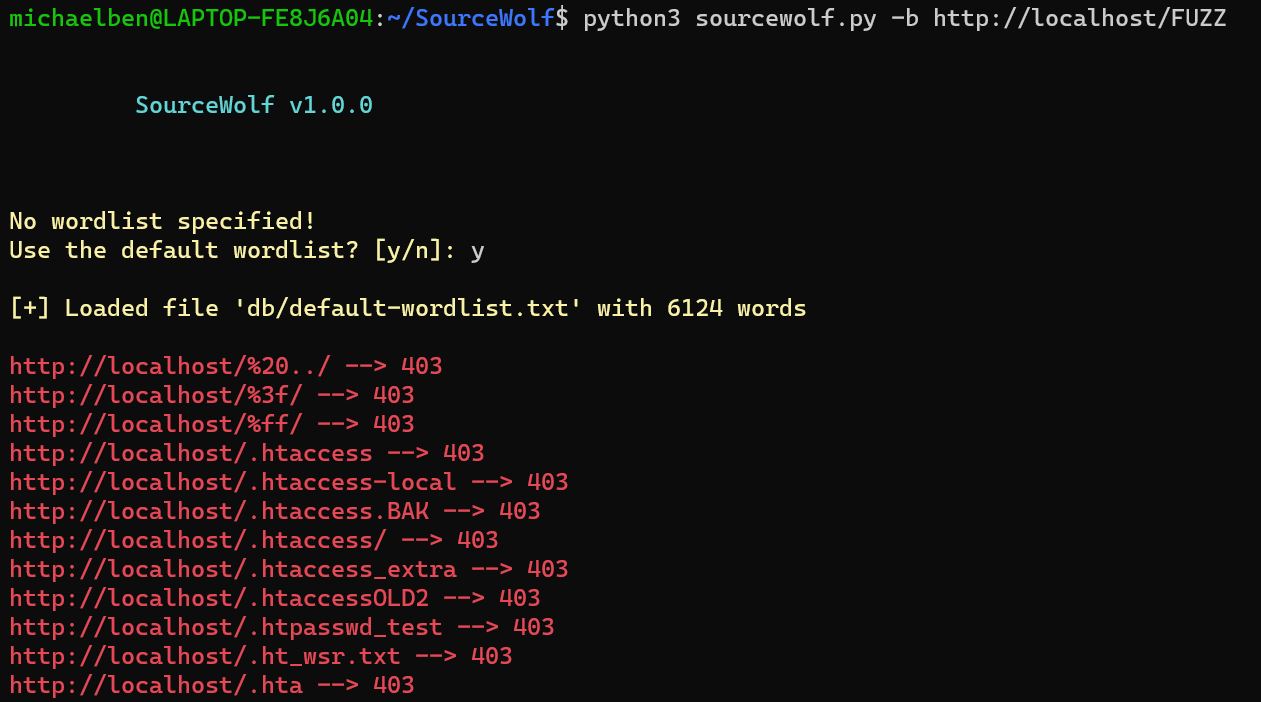 ksharinarayanan/sourcewolf
Un crawler di risposta incredibilmente veloce per trovare roba succosa nel codice sorgente! 😎🔥
 hunters-sec/cve-2025-43300
Questo è un POC per IOS 0click CVE-2025-43300
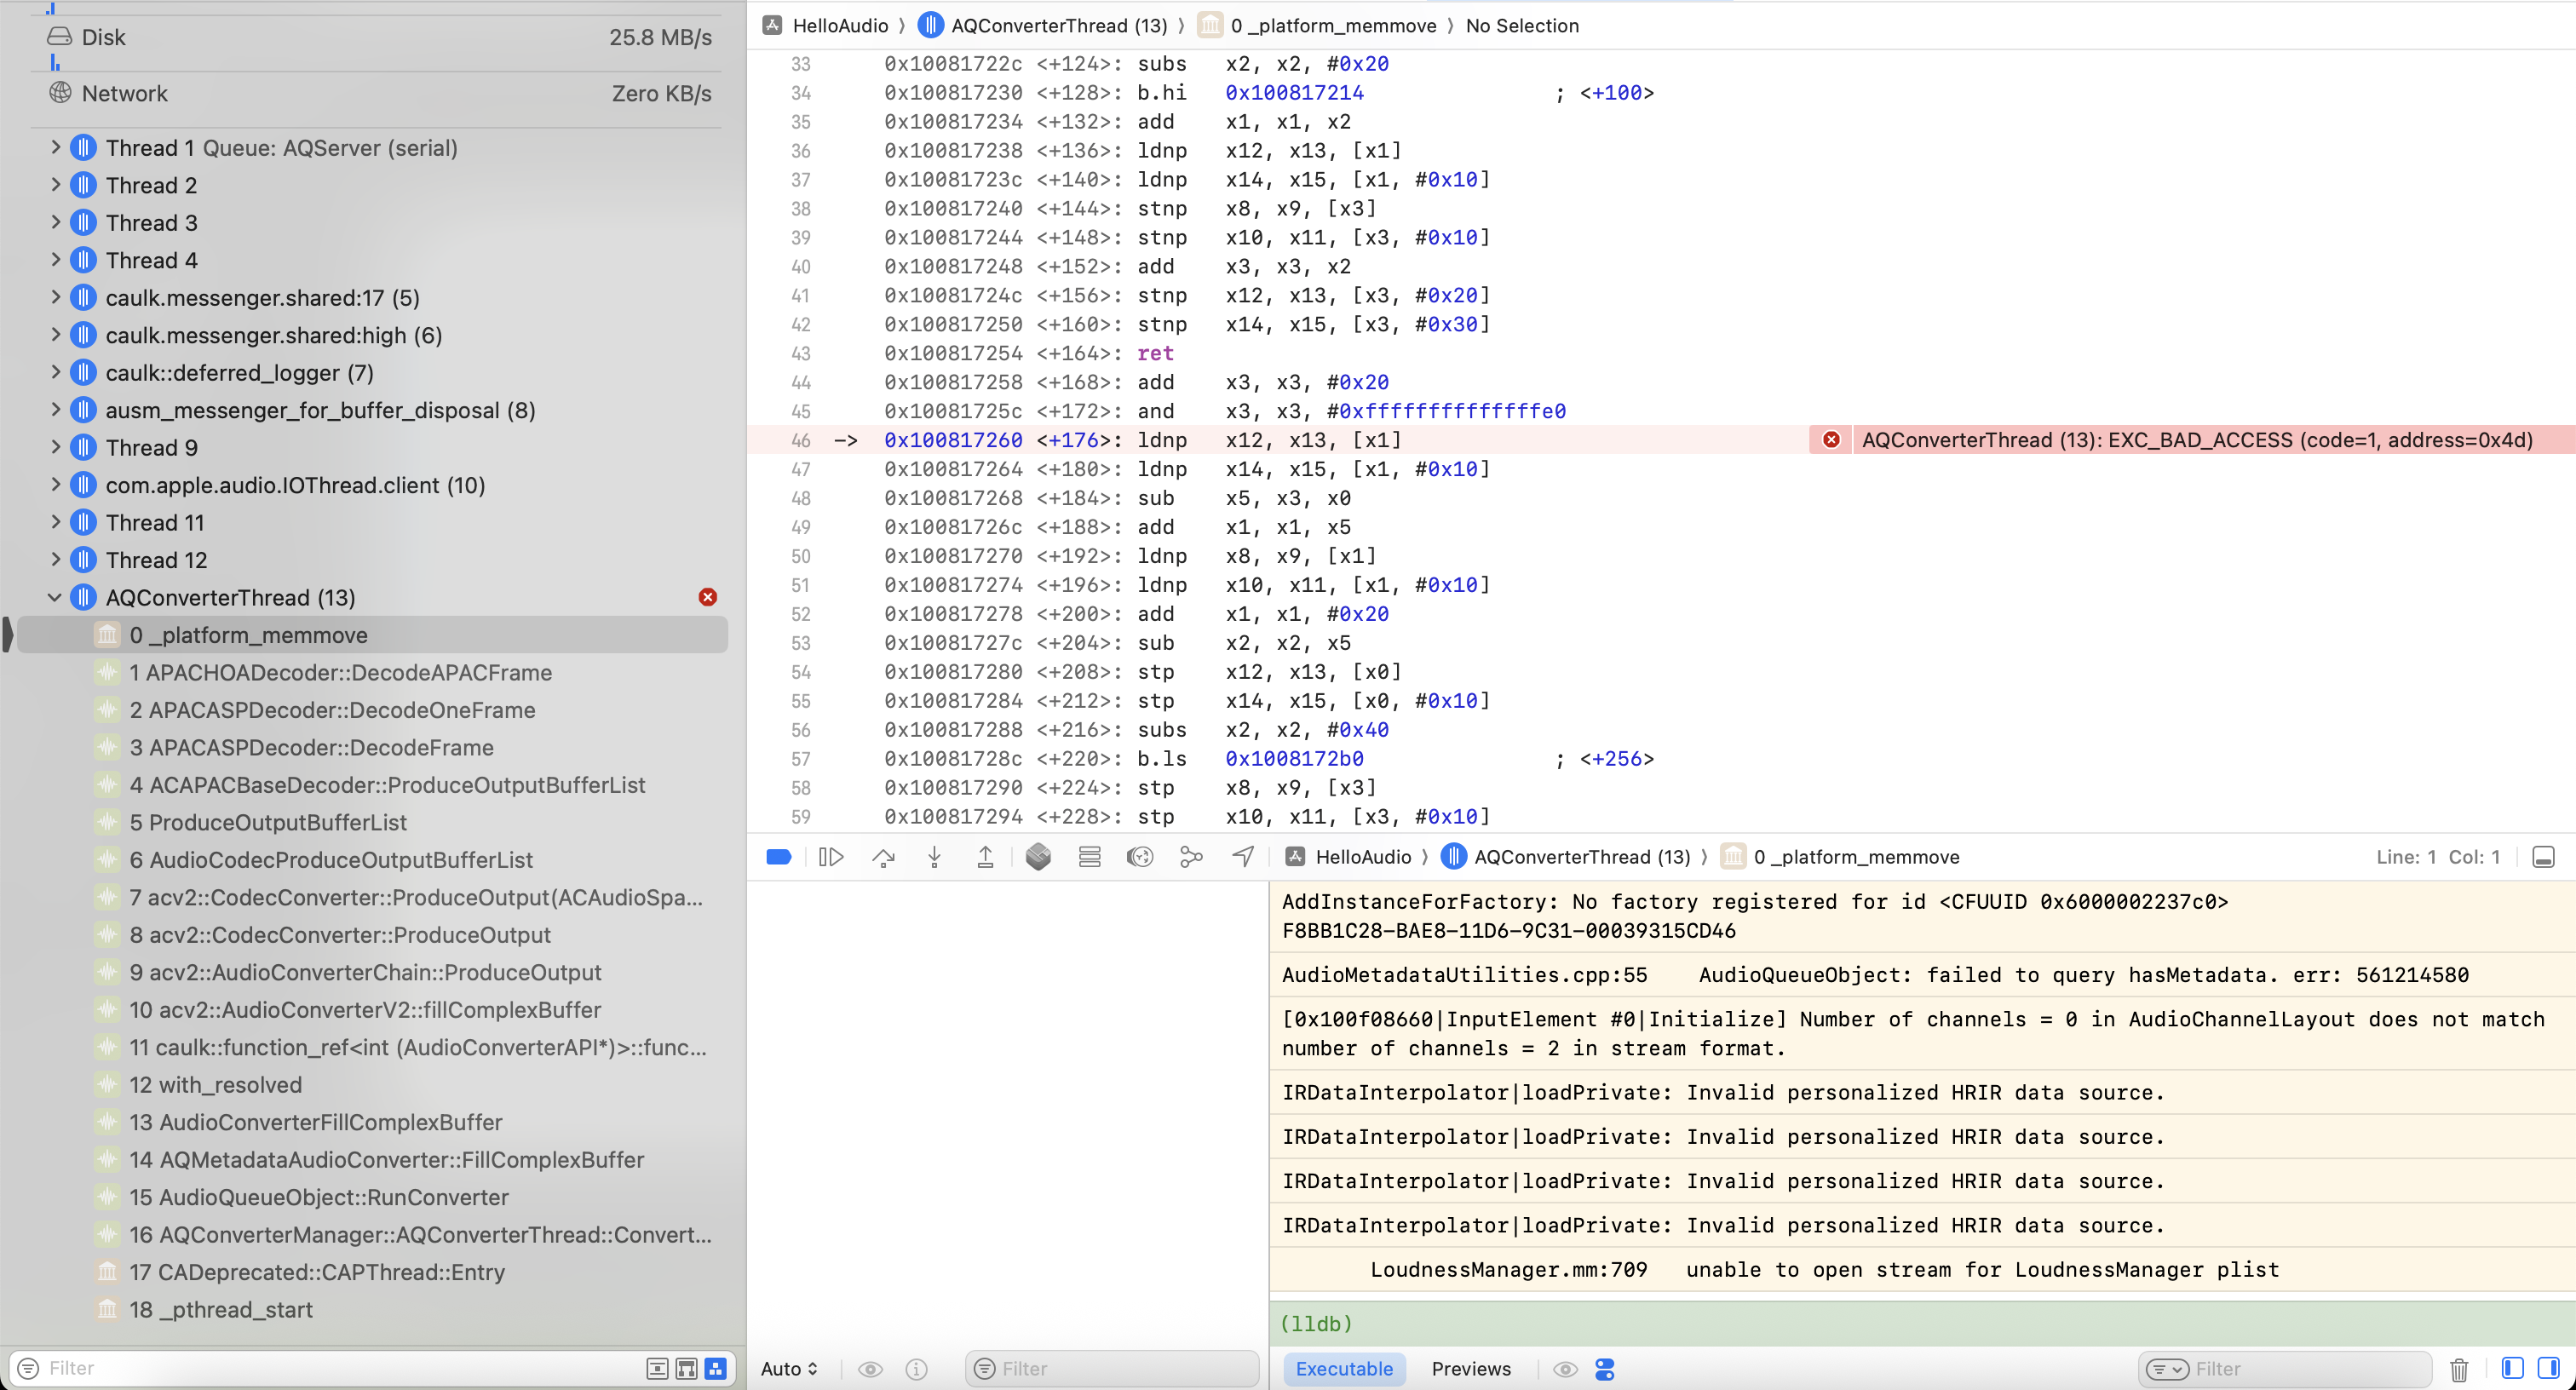 zhuowei/apple-positional-audio-codec-invalid-header
CVE-2025-31200 - @Noahhw46 l'ha capito
 cytopia/urlbuster
Potente fuzzer di directory web mutabile per effettuare brute force su file o directory esistenti e/o nascosti.
 zcutlip/bowcaster
Framework di sviluppo exploit basato su Python con payload, encoder e server connect-back, focalizzato sull'architettura CPU MIPS ma progettato per…
 ryandamour/ssrfuzz
SSRFuzz è uno strumento per trovare vulnerabilità di Server Side Request Forgery, con capacità di concatenamento CRLF
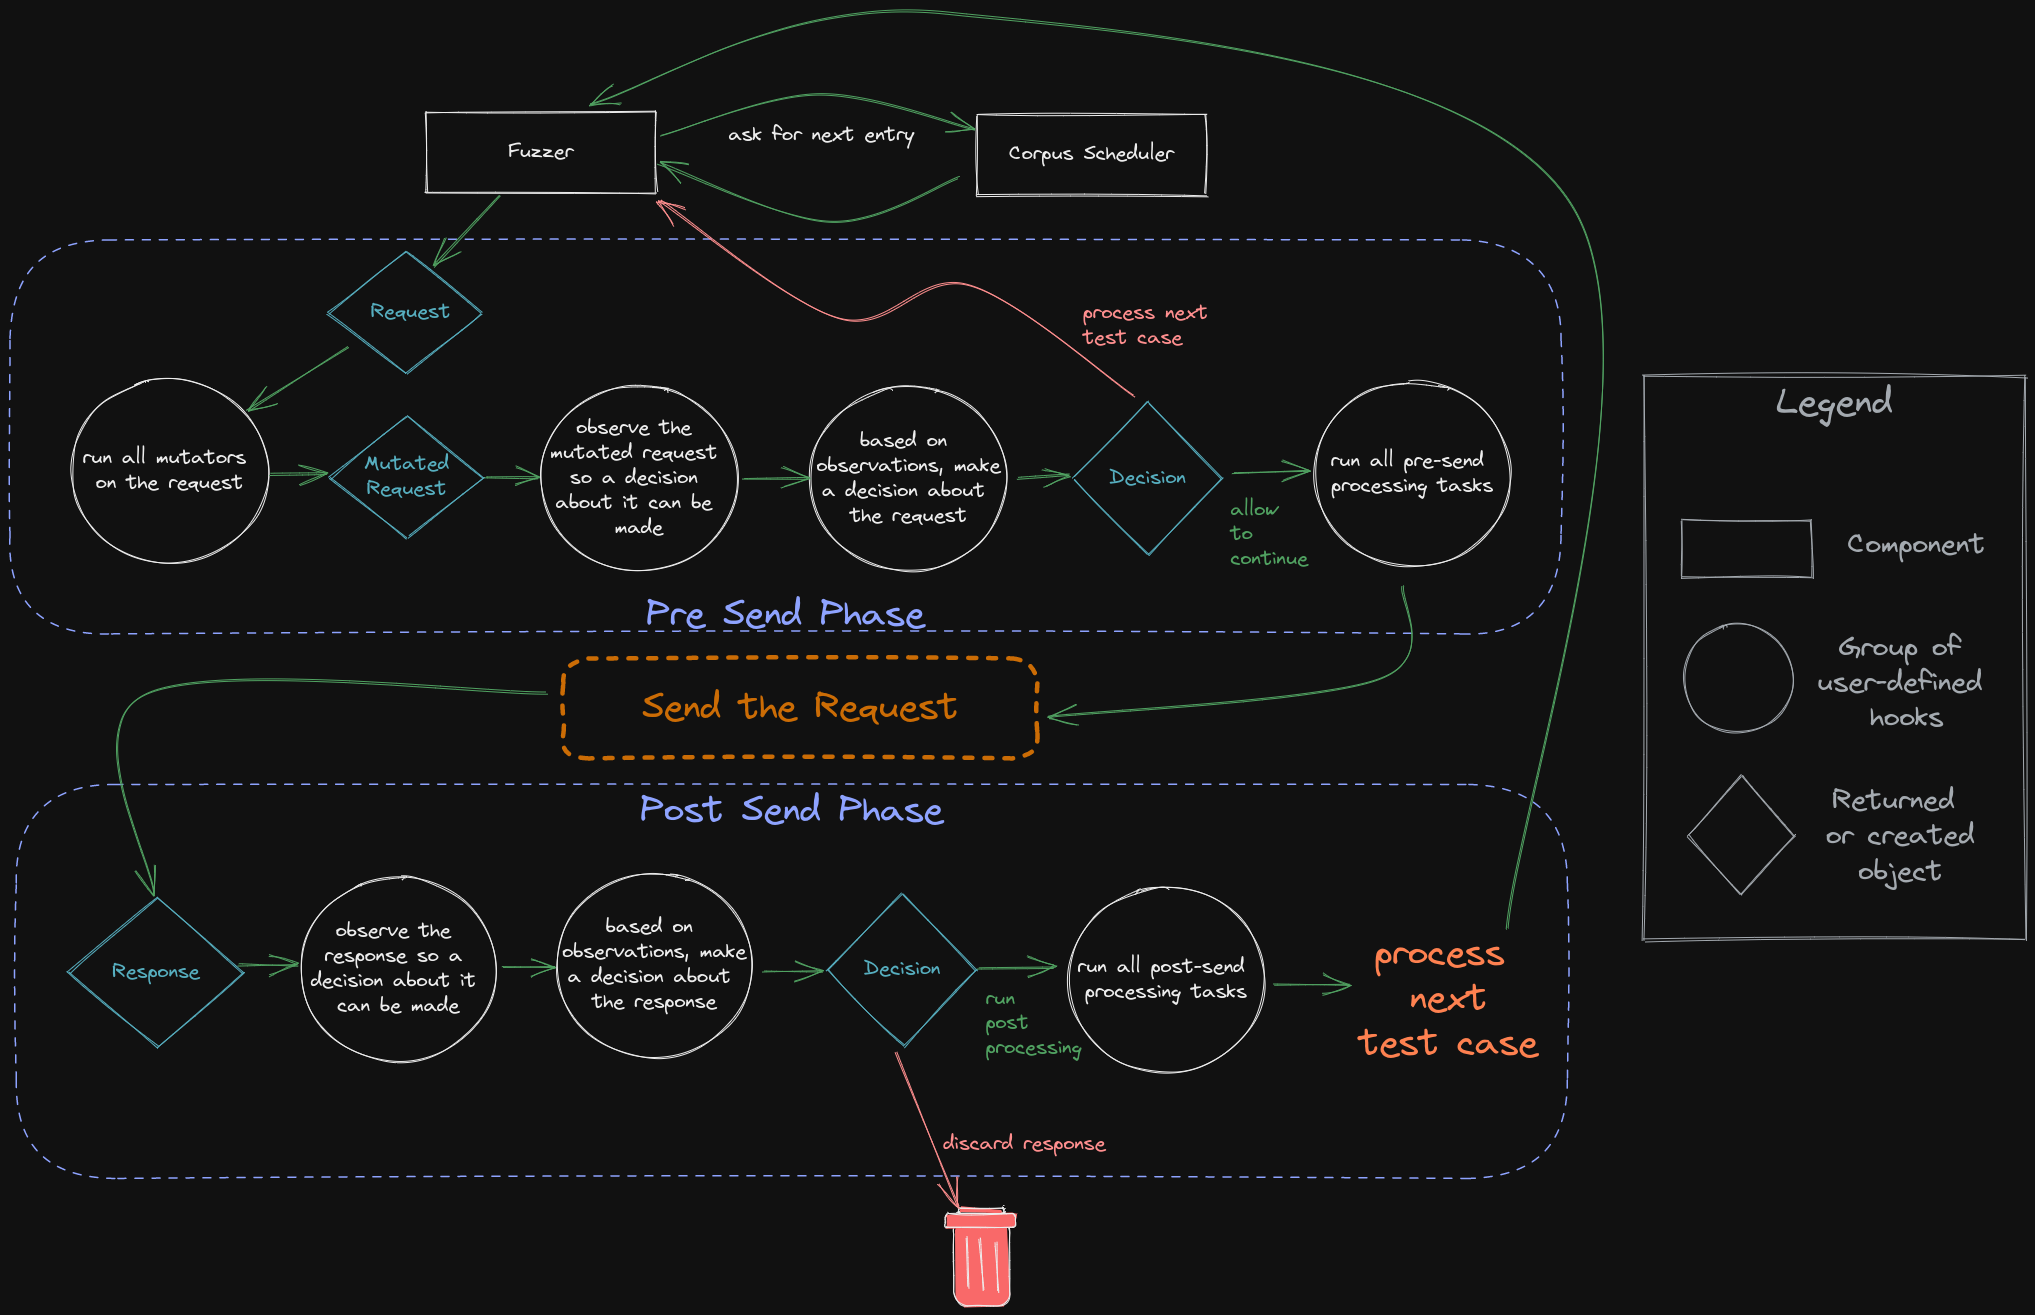 epi052/feroxfuzz
Costruisci fuzzer HTTP black-box struttura-aware in Rust con mutatori, scheduler, observer, decisori e processori componibili per test web e API…
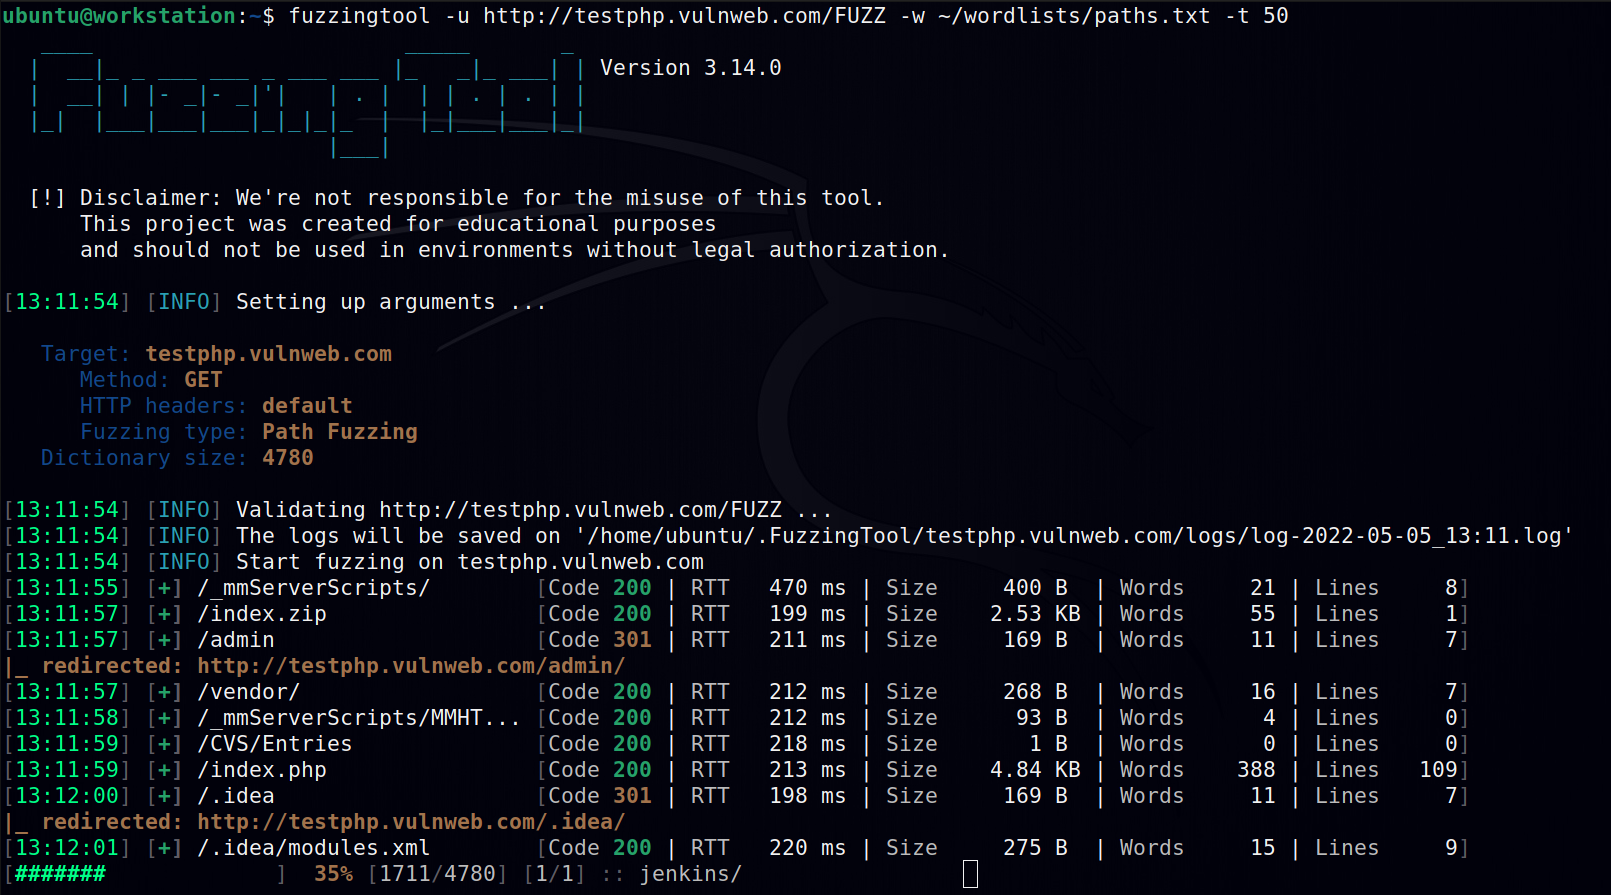 nescau-ufla/fuzzingtool
Software per fuzzing, utilizzato nei pentest di applicazioni web.
 tihanyin/rex-skill
REx@Skill - Skill di esecuzione agentica per il reverse engineering finalizzata alla scoperta di vulnerabilità nei binari








