Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Fuzzing — Pagina 18 | Kitploit
Categorie

Fuzzing

Strumenti di fuzzing basati su mutazione, generazione e copertura.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
AFLplusplus preview#1

AFLplusplus

GitHubaflplusplus/aflplusplus
6.7k8 giorni fa
oss-fuzz preview#2

oss-fuzz

GitHubgoogle/oss-fuzz
12.5k1 giorno fa
honggfuzz preview#3

honggfuzz

GitHubgoogle/honggfuzz
3.4k1 mese fa
clusterfuzz preview#5

clusterfuzz

GitHubgoogle/clusterfuzz
5.6k21h 6m fa
domato preview#7

domato

GitHubgoogleprojectzero/domato
1.8k1 anno fa
cargo-fuzz preview#9

cargo-fuzz

GitHubrust-fuzz/cargo-fuzz
1.9k3 mesi fa
LibAFL preview#10

LibAFL

GitHubaflplusplus/libafl
2.6k1 giorno fa
boofuzz preview#11

boofuzz

GitHubjtpereyda/boofuzz
2.4k1 mese fa
Angora preview#16

Angora

GitHubangorafuzzer/angora
9574 anni fa
Awesome-Fuzzing preview#17

Awesome-Fuzzing

GitHubsecfigo/awesome-fuzzing
5.9k3 anni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1011 risultati
WAF-A-MoLE preview

WAF-A-MoLE

GitHubavalz/waf-a-mole

Un fuzzer guidato basato su mutazioni per Web Application Firewall basati su ML.
waf-bypassweb-securityfuzzing+2
2052 anni fa
headerpwn preview

headerpwn

GitHubdevanshbatham/headerpwn

Un fuzzer per trovare anomalie e analizzare come i server rispondono a diverse intestazioni HTTP
vulnerability-analysisweb-securityfuzzing
3593 anni fa
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Script giocattolo per giocare con l'API JS di WinDbg
memory-forensicsdynamic-code-analysisreverse-engineering+3
2442 anni fa
CWFF preview

CWFF

GitHubd4vinci/cwff

Crea la tua Wordlist personalizzata per il Fuzzing
reconnaissanceinformation-gatheringweb-security+2
2042 anni fa
BFuzz preview

BFuzz

GitHubrootup/bfuzz

Fuzzing dei browser

vulnerability-analysisweb-securityfuzzing
3183 anni fa
XanXSS preview

XanXSS

GitHubekultek/xanxss

Un semplice strumento per trovare XSS
vulnerability-scannerspayload-generationweb-security+2
1107 anni fa
dragondance preview

dragondance

GitHub0ffffffffh/dragondance

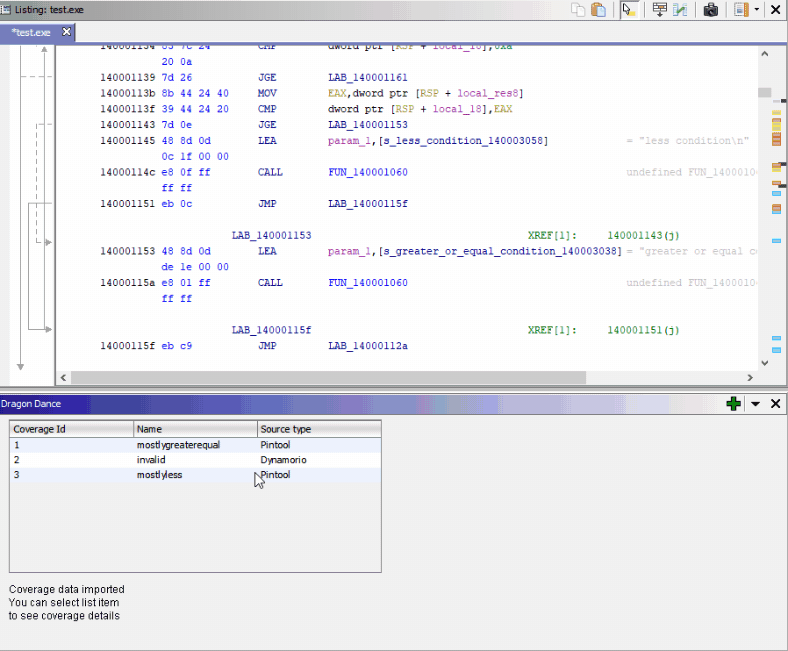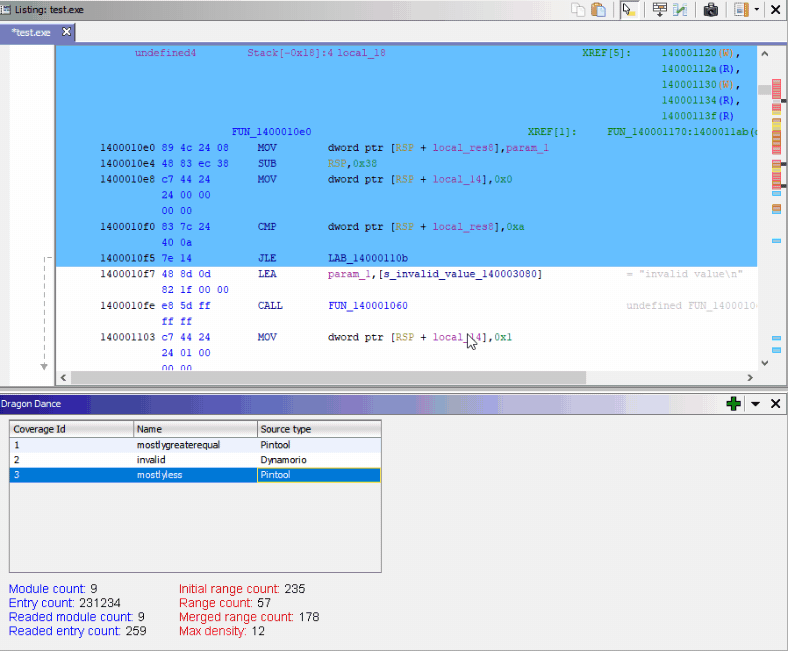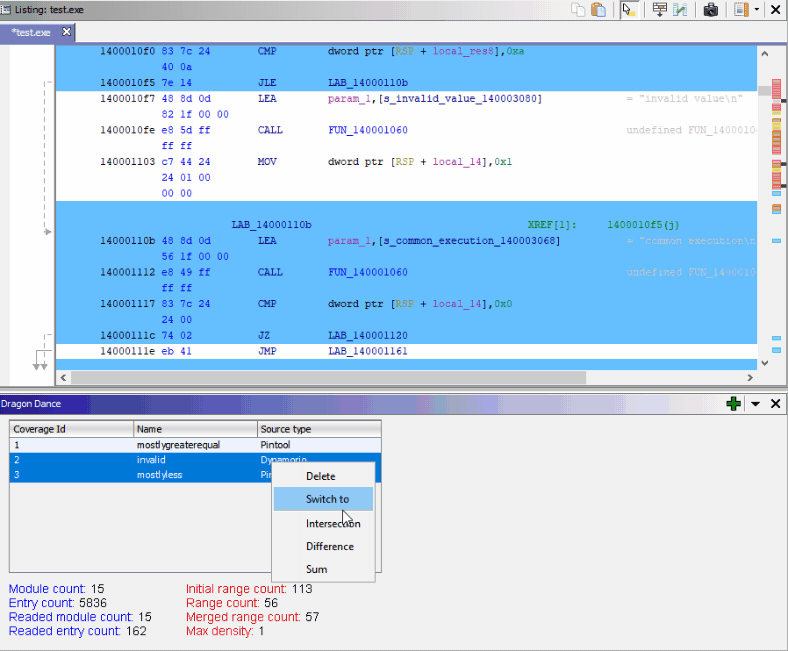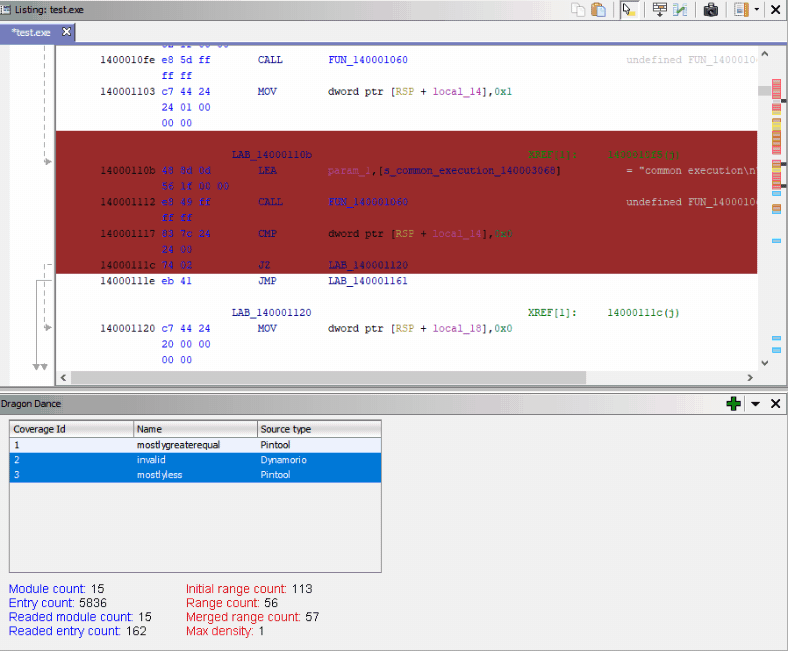
Plugin per la visualizzazione della copertura del codice binario per Ghidra
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
3005 anni fa
z80-sans preview

z80-sans

GitHubnevesnunes/z80-sans

Carattere OpenType che disassembla le istruzioni Z80
reverse-engineeringfuzzingctf+3
5062 anni fa
MemITM preview

MemITM

GitHubamossys/memitm

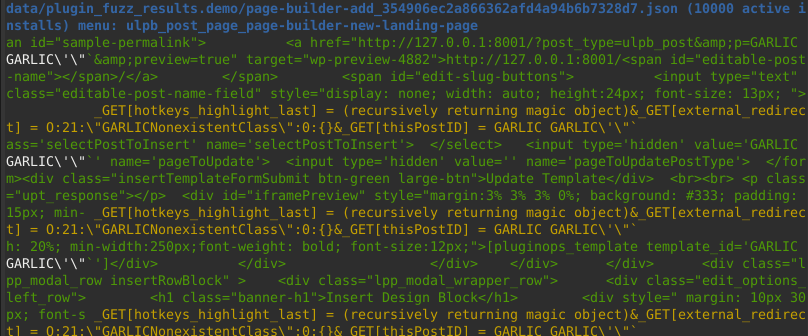
Strumento per effettuare un attacco man in the middle in memoria
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
1268 anni fa
wpgarlic preview

wpgarlic

GitHubkazet/wpgarlic

Un fuzzer proof-of-concept per plugin WordPress
vulnerability-analysisweb-securityfuzzing
2002 anni fa
ConcoLLMic preview

ConcoLLMic

GitHubconcollmic/concollmic

Motore di esecuzione concolica basato su agenti LLM che strumenta il codice sorgente, riassume i vincoli di percorso in linguaggio naturale e genera…

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
1541 mese fa
LLMMap preview

LLMMap

GitHubhellsender01/llmmap

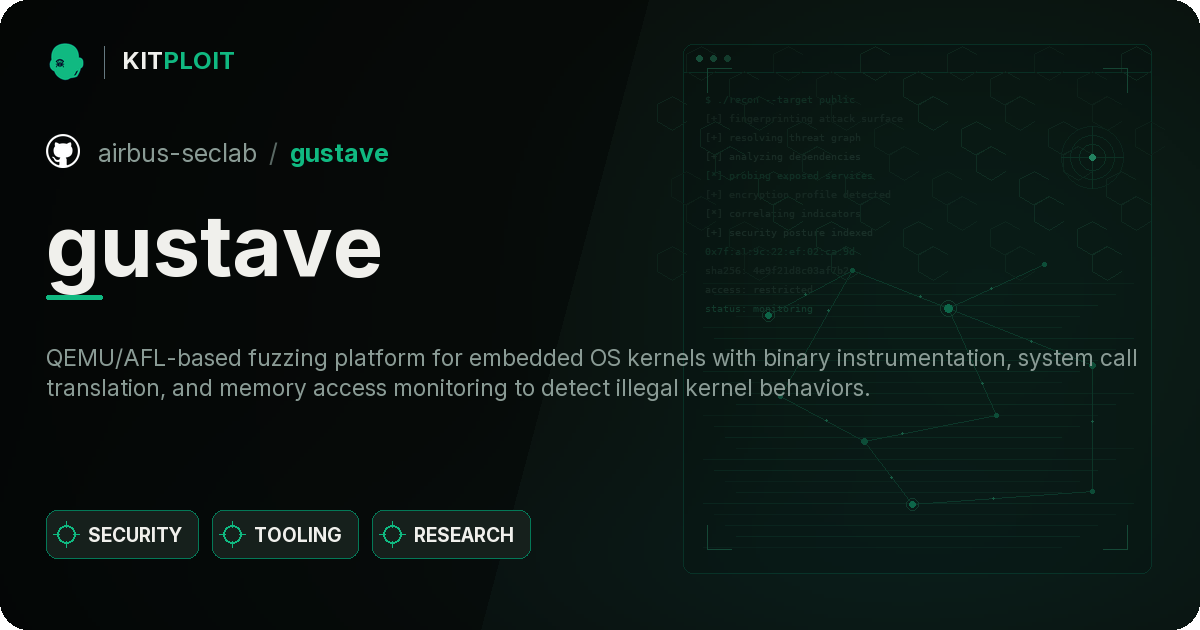
Framework automatizzato di test di iniezione di prompt per applicazioni integrate con LLM con architettura a doppio LLM.
vulnerability-scannersdynamic-analysis-sandboxingpayload-generation+6
2047 mesi fa
gustave preview

gustave

GitHubairbus-seclab/gustave

GUSTAVE è una piattaforma di fuzzing per kernel di sistemi operativi embedded. Si basa su QEMU e AFL (e tutti i suoi fork-server correlati). Consente…
embedded-systems-securityfuzzingbinary-analysis
2035 anni fa
fuzztruction preview

fuzztruction

GitHubfuzztruction/fuzztruction

Fuzzer basato su iniezione di guasti che muta programmi generatori per produrre input quasi validi per i target, consentendo il fuzzing di formati…
dynamic-analysis-sandboxingvulnerability-analysisfuzzing+1
1362 anni fa
Melkor_ELF_Fuzzer preview

Melkor_ELF_Fuzzer

GitHubioactive/melkor_elf_fuzzer

Melkor è un fuzzer per il formato di file ELF molto intuitivo e facile da usare, per trovare bug funzionali e di sicurezza nei parser ELF.
vulnerability-analysisfuzzingbinary-analysis
15411 anni fa
ultrafuzz preview

ultrafuzz

GitHubmonad-developers/ultrafuzz

Fuzzing end-to-end agentico di smart contract e threat hunting

defensive-toolsvulnerability-scannersvulnerability-analysis+5
10815h 12m fa
gori preview

gori

GitHubhahwul/gori

Un proxy di intercettazione HTTP veloce, guidato da tastiera, e un toolkit di hacking e pentesting per il terminale.
vulnerability-scannersweb-proxies-interceptionscripting-automation+8
12922h 49m fa
vUSBf preview

vUSBf

GitHubschumilo/vusbf

Un framework di fuzzing USB basato su QEMU/KVM che individua bug nei driver di dispositivo tramite esecuzione riproducibile di VM, multiprocessing e…


dynamic-analysis-sandboxingvulnerability-analysissecurity-virtualization+2
1709 anni fa
Precedente1…171819…57Successivo