
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
headerpwn — Un fuzzer per trovare anomalie e analizzare come i server rispondono a diverse intestazioni HTTP | Kitploit
Strumenti/GitHubGitHub/devanshbatham/headerpwn
Analisi delle VulnerabilitàSicurezza WebFuzzing
GitHubdevanshbatham/headerpwn

headerpwn

Un fuzzer per trovare anomalie e analizzare come i server rispondono a diverse intestazioni HTTP

Vedi Repository
35941423 anni faRevisionato da Kitploit
Condividi

headerpwn

Un fuzzer per analizzare come i server rispondono a diverse intestazioni HTTP.

🏗️ Installazione ⛏️ Utilizzo 📡 Proxy delle richieste HTTP

headerpwn

Installazione

Per installare headerpwn, esegui il seguente comando:

go install github.com/devanshbatham/[email protected]

Utilizzo

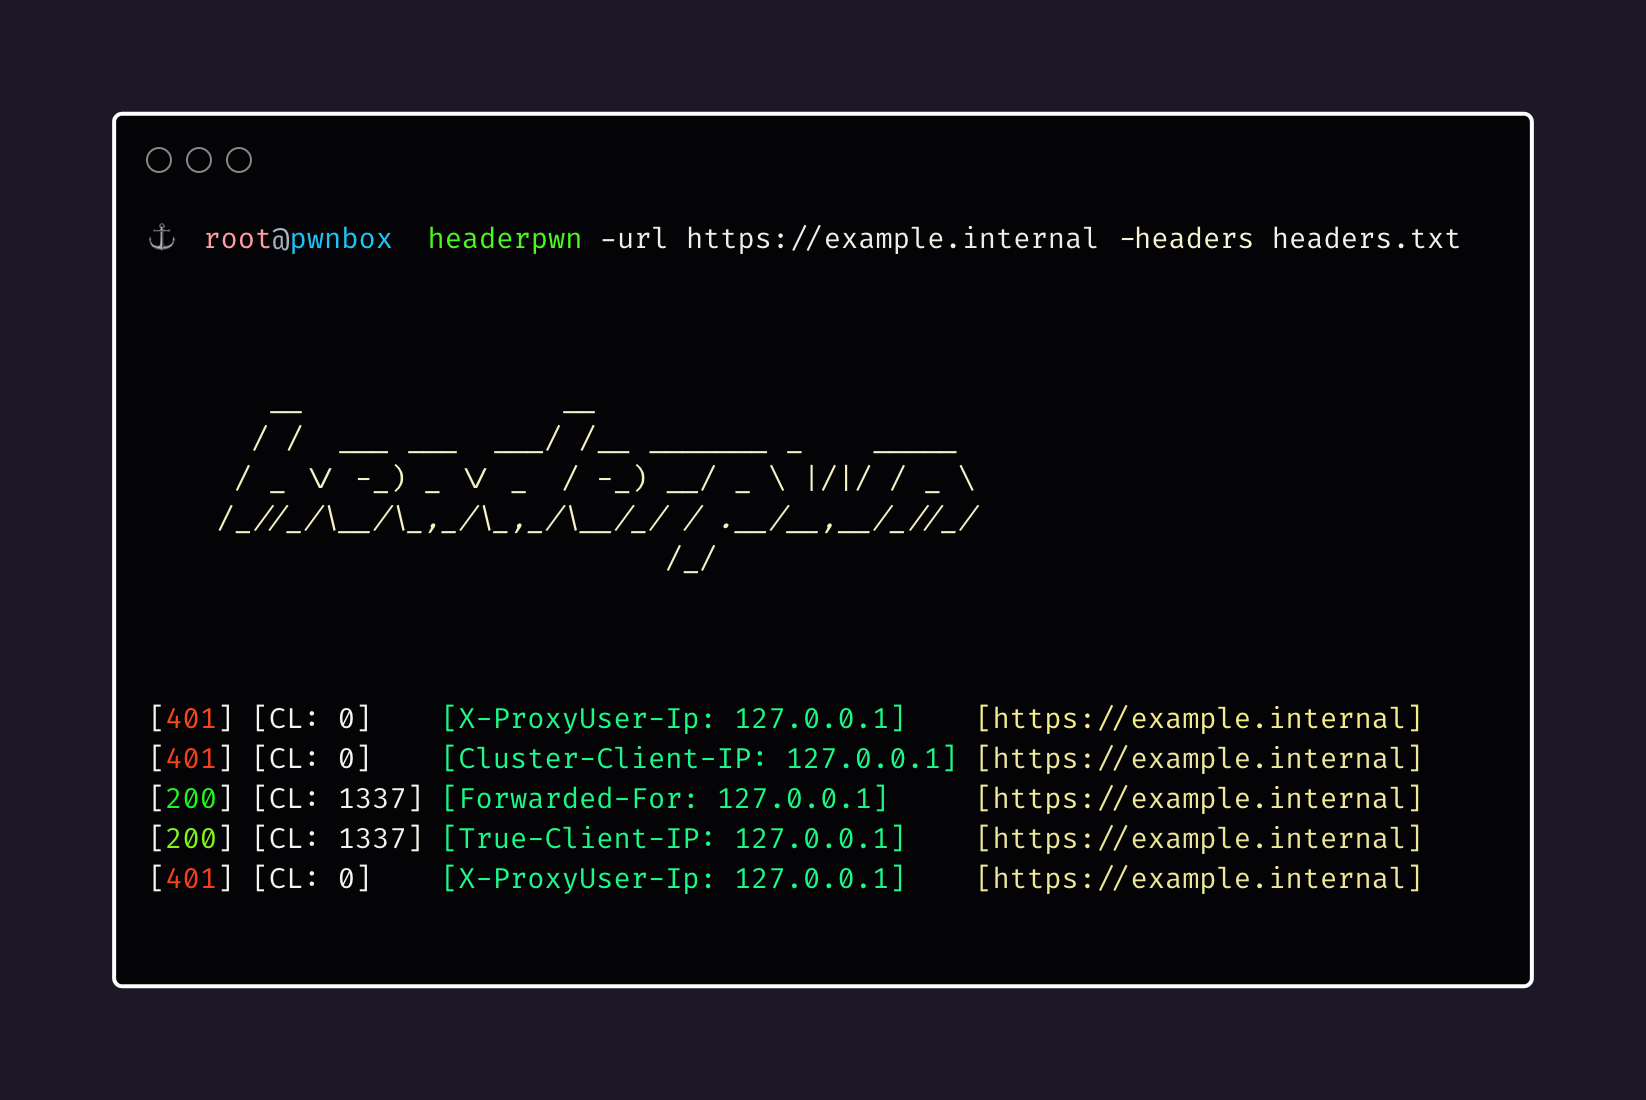
headerpwn ti consente di testare varie intestazioni su un URL target e analizzare le risposte. Ecco come utilizzare lo strumento:

  1. Fornisci l'URL target usando il flag -url.
  2. Crea un file contenente le intestazioni che vuoi testare, una per riga. Usa il flag -headers per specificare il percorso del file.

Esempio di utilizzo:

headerpwn -url https://example.com -headers my_headers.txt
  • Il formato di my_headers.txt dovrebbe essere come il seguente:
Proxy-Authenticate: foobar
Proxy-Authentication-Required: foobar
Proxy-Authorization: foobar
Proxy-Connection: foobar
Proxy-Host: foobar
Proxy-Http: foobar

Proxy delle richieste attraverso Burp Suite:

Segui i seguenti passaggi per inoltrare le richieste attraverso Burp Suite:

  • Esporta il certificato di Burp:

    • In Burp Suite, vai alla scheda "Proxy".
    • Nella sezione "Proxy Listeners", seleziona il listener configurato per 127.0.0.1:8080.
    • Fai clic sul pulsante "Import/Export CA Certificate".
    • Nella finestra del certificato, fai clic su "Export Certificate" e salva il file del certificato (es., burp.der).
  • Installa il certificato di Burp:

    • Installa il certificato esportato come certificato attendibile sul tuo sistema. Il metodo dipende dal tuo sistema operativo.
    • Su Windows, puoi fare doppio clic sul file .cer e seguire le istruzioni per installarlo nell'archivio "Autorità di certificazione radice attendibili".
    • Su macOS, puoi fare doppio clic sul file .cer e aggiungerlo all'applicazione "Accesso Portachiavi" nel portachiavi "Sistema".
    • Su Linux, potresti dover copiare il certificato in una posizione di certificati attendibili e configurare il sistema per fidarsene.

Dovresti essere pronto:

headerpwn -url https://example.com -headers my_headers.txt -proxy 127.0.0.1:8080

proxy

proxy-burp

Crediti

Il file headers.txt è compilato da varie fonti, tra cui il progetto Seclists. Queste intestazioni sono utilizzate per scopi di test e forniscono una varietà di scenari per analizzare come i server rispondono a diverse intestazioni.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




