
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit
 den4uk/andriller
📱 Andriller - è un'utility software con una raccolta di strumenti forensi per smartphone. Esegue un'acquisizione sola lettura, forense, non…
 binref/refinery
Analisi di Triage ad Alto Ottano
 zeecka/aperisolve
Piattaforma automatizzata di steganalisi che rileva dati nascosti nelle immagini utilizzando 16 analizzatori paralleli, visualizzazione a livelli di…
 thakur2309/pagasus-pro
Toolkit Python per la gestione di dispositivi Android e l'audit di sicurezza basato su ADB, con un menu interattivo per il rilevamento del root, il…
 zed-0xff/zsteg
rileva dati nascosti tramite steganografia in PNG e BMP
 pablolec/recoverpy
Trova e recupera interattivamente file cancellati o :point_right: sovrascritti :point_left: dal tuo terminale
 cecio/usbvalve
Espone l'attività USB al volo
 nightbringer21/fridump
Dumper di memoria multipiattaforma che utilizza Frida per estrarre la memoria accessibile da applicazioni iOS, Android e Windows per analisi forensi…
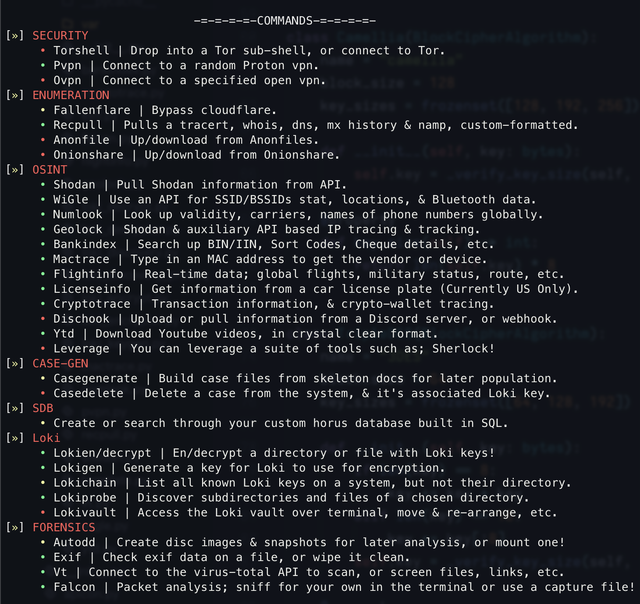 6abd/horus
Uno strumento di OSINT / digital forensics sviluppato in Python
 psypanda/hashid
Software per identificare i diversi tipi di hash -
 stanfrbd/cyberbro
Un'applicazione semplice che estrae i tuoi IoC da input spazzatura e ne verifica la reputazione utilizzando molteplici servizi CTI.
 omriher/captipper
Esploratore di traffico HTTP malevolo
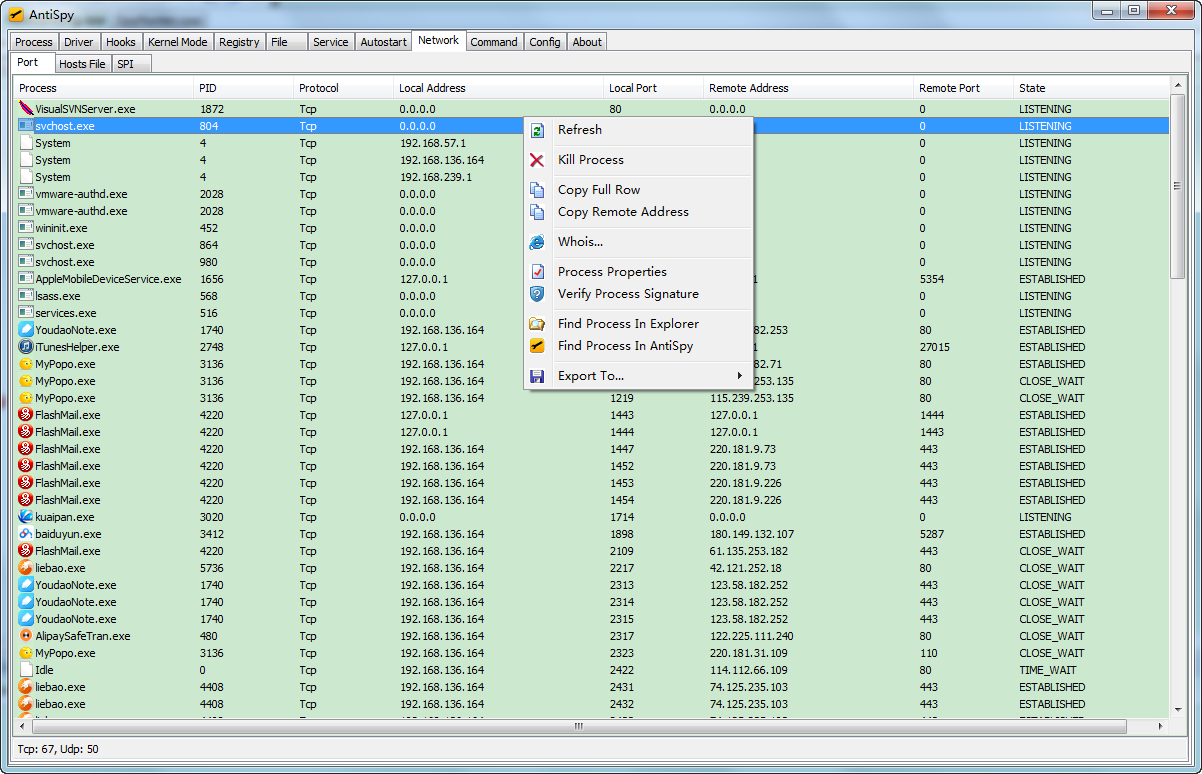 mohuihui/antispy
AntiSpy è un toolkit antivirus e anti-rootkit gratuito ma potente. Offre la possibilità, con i massimi privilegi, di rilevare, analizzare e…
 yampelo/beagle
Beagle è uno strumento di risposta agli incidenti e di digital forensics che trasforma log di sicurezza e dati in grafici.
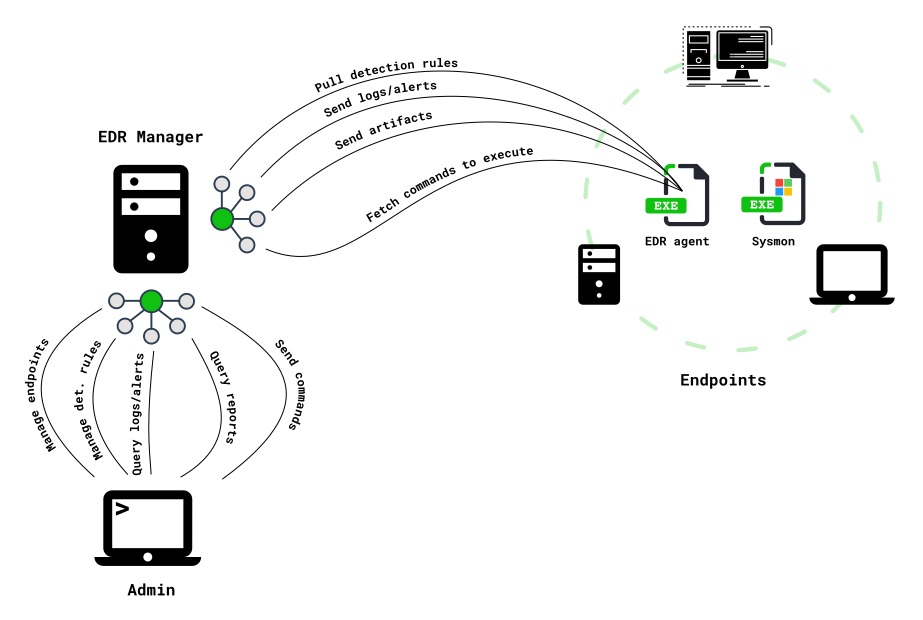 0xrawsec/whids
EDR per Windows con motore di rilevamento basato su Gene, raccolta di artefatti in tempo reale, integrazione di Sysmon e API REST per la gestione di…
 desowin/usbpcap
Cattura di pacchetti USB per Windows
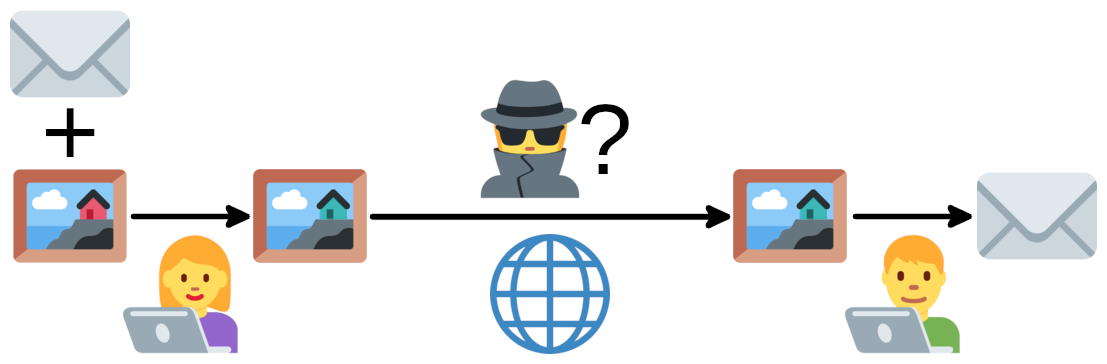 ragibson/steganography
Steganografia del bit meno significativo per immagini bitmap (.bmp e .png), file audio WAV e sequenze di byte. Semplice steganalisi LSB (estrazione…
 ddz/whatsapp-media-decrypt
Decifra file multimediali crittografati di WhatsApp (immagini, video, audio, documenti) utilizzando chiavi multimediali estratte dai database iOS…








