Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k8 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k23 giorni fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2 giorni fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k24 giorni fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k0 giorni fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k1 giorno fa
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7k6 giorni fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23015 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k12 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
947 risultati
afot preview

afot

GitHubharris21/afot

Strumento di automazione forense per Windows

osinthash-analysisscripting-automation+3
459 anni fa
memgrep preview

memgrep

GitHubnccgroup/memgrep

Utility di ricerca in memoria
memory-forensicsforensicsinformation-gathering+3
4412 anni fa
netscaler-ctx697096-checker preview

netscaler-ctx697096-checker

GitHubthomaspoppelgaard/netscaler-ctx697096-checker

Checker in sola lettura per Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica build, precondizioni CVE e rischi di aggiornamento, e…
defensive-toolsioc-managementreconnaissance+9
228 giorni fa
SessionView preview

SessionView

GitHublsecqt/sessionview

Un'utilità portatile in C# per enumerare sessioni Windows locali e remote.
reconnaissanceforensicsinformation-gathering+3
5710 mesi fa
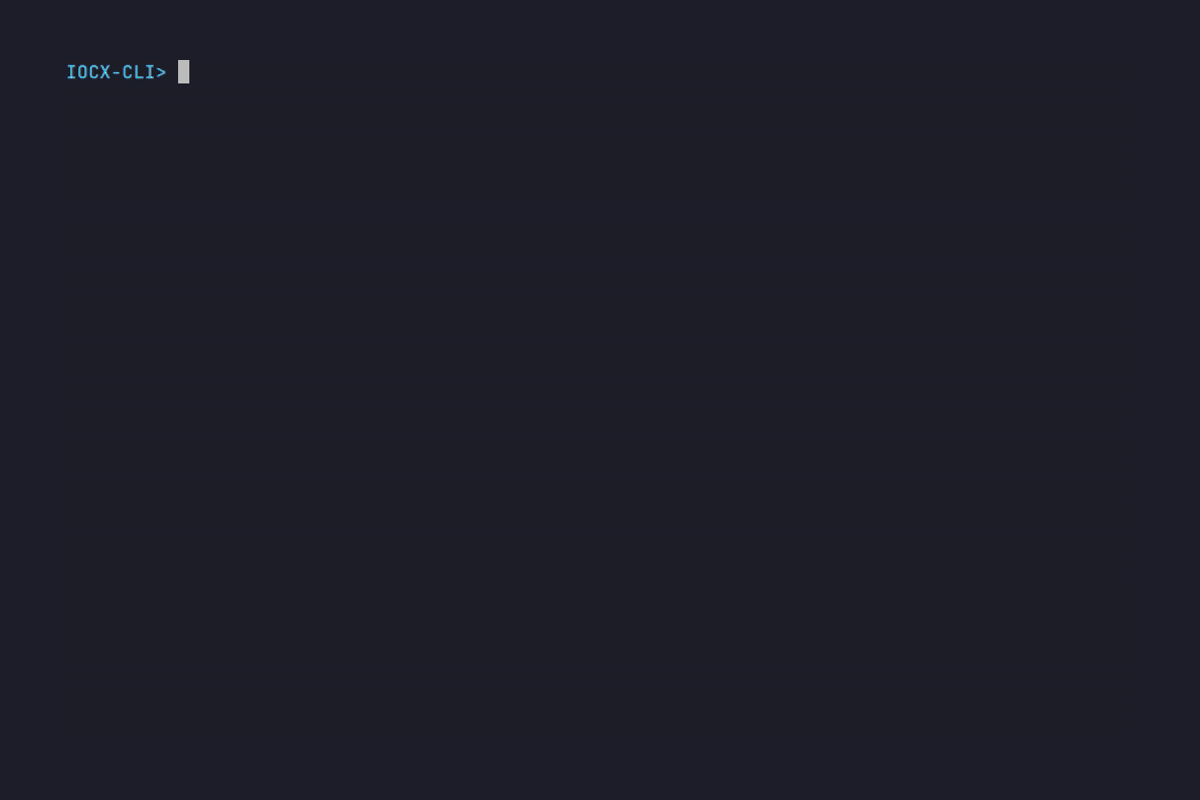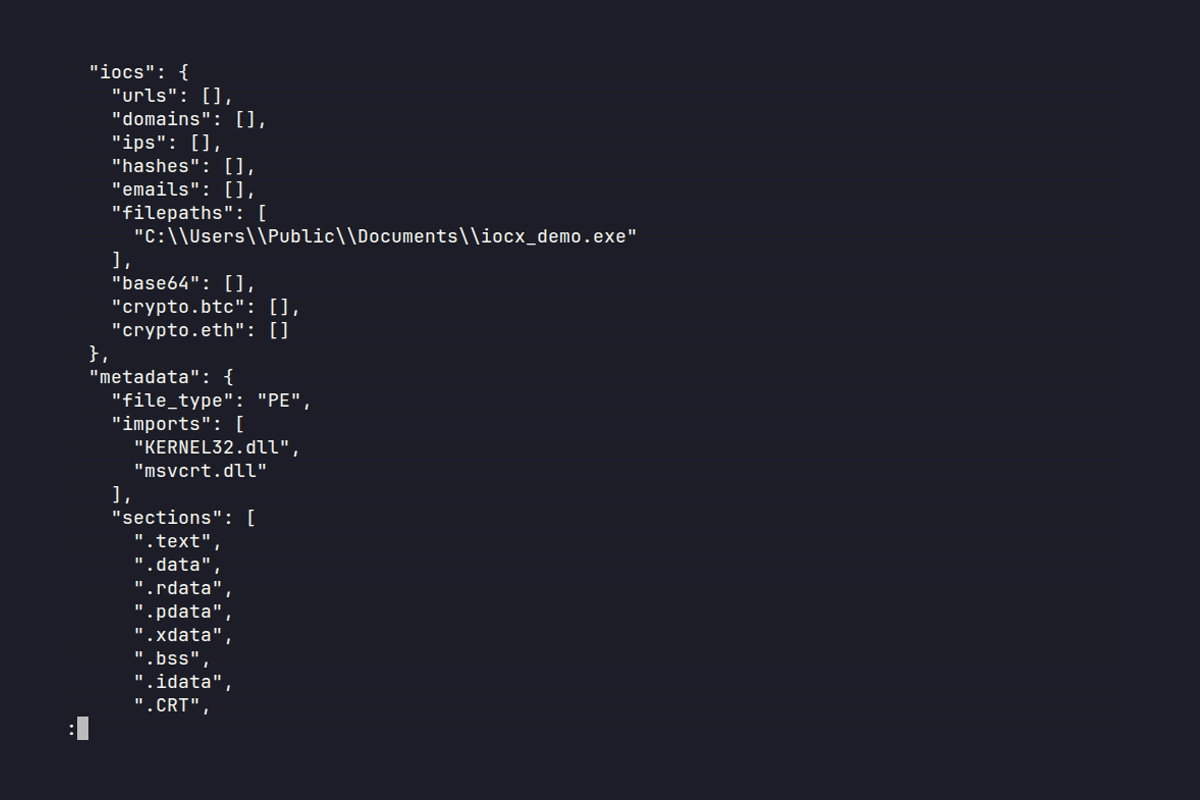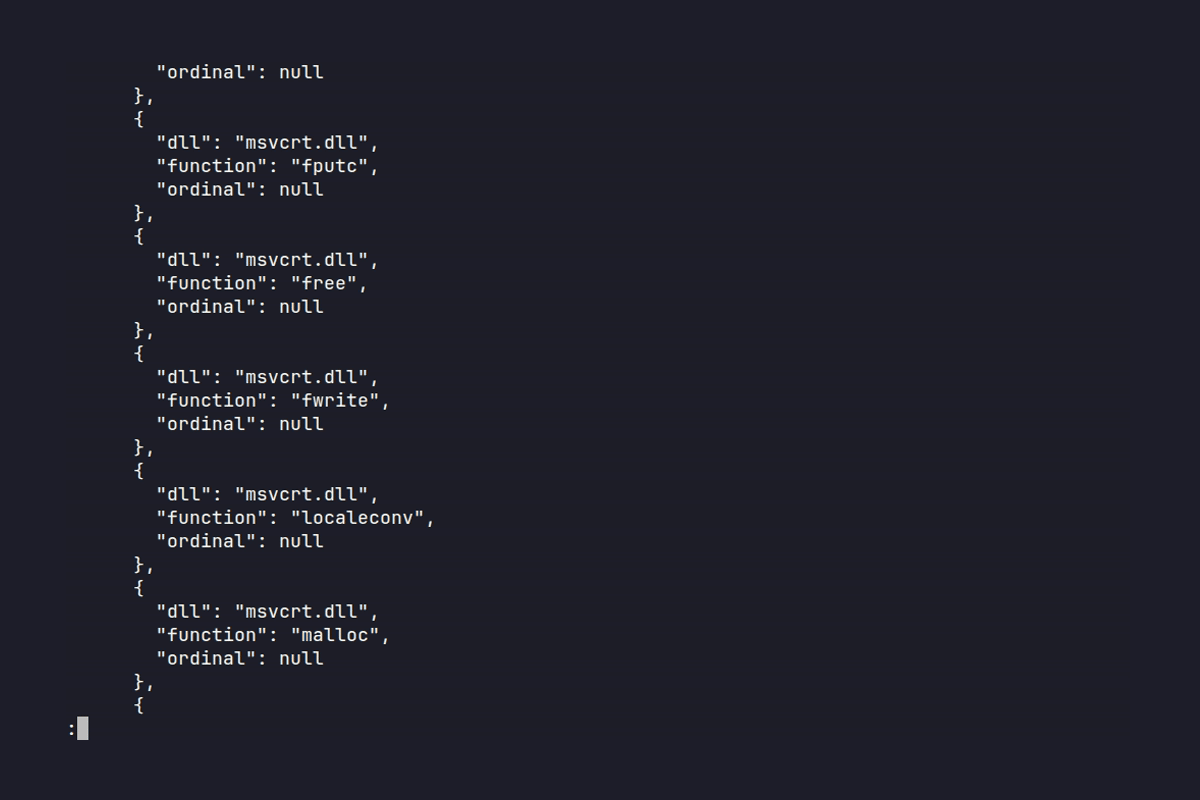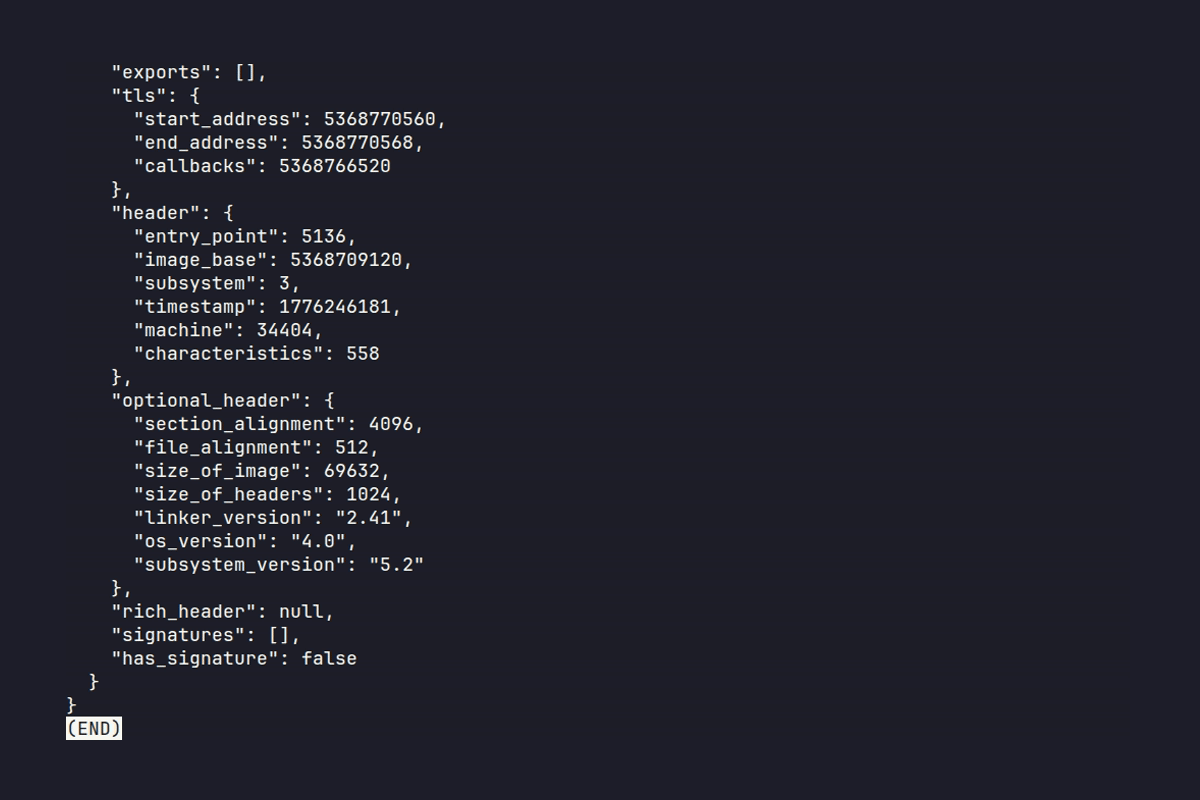
iocx preview

iocx

GitHubiocx-dev/iocx

Un motore di analisi statica estensibile e deterministico che estrae IOC ad alto segnale da binari PE e testo, progettato per l'automazione SOC e le…

ioc-managementstatic-analysisvulnerability-analysis+6
281 mese fa
wstrace preview

wstrace

GitHubgilnett/wstrace

Standalone zero-driver Windows system and API monitor in Rust
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+7
253 giorni fa
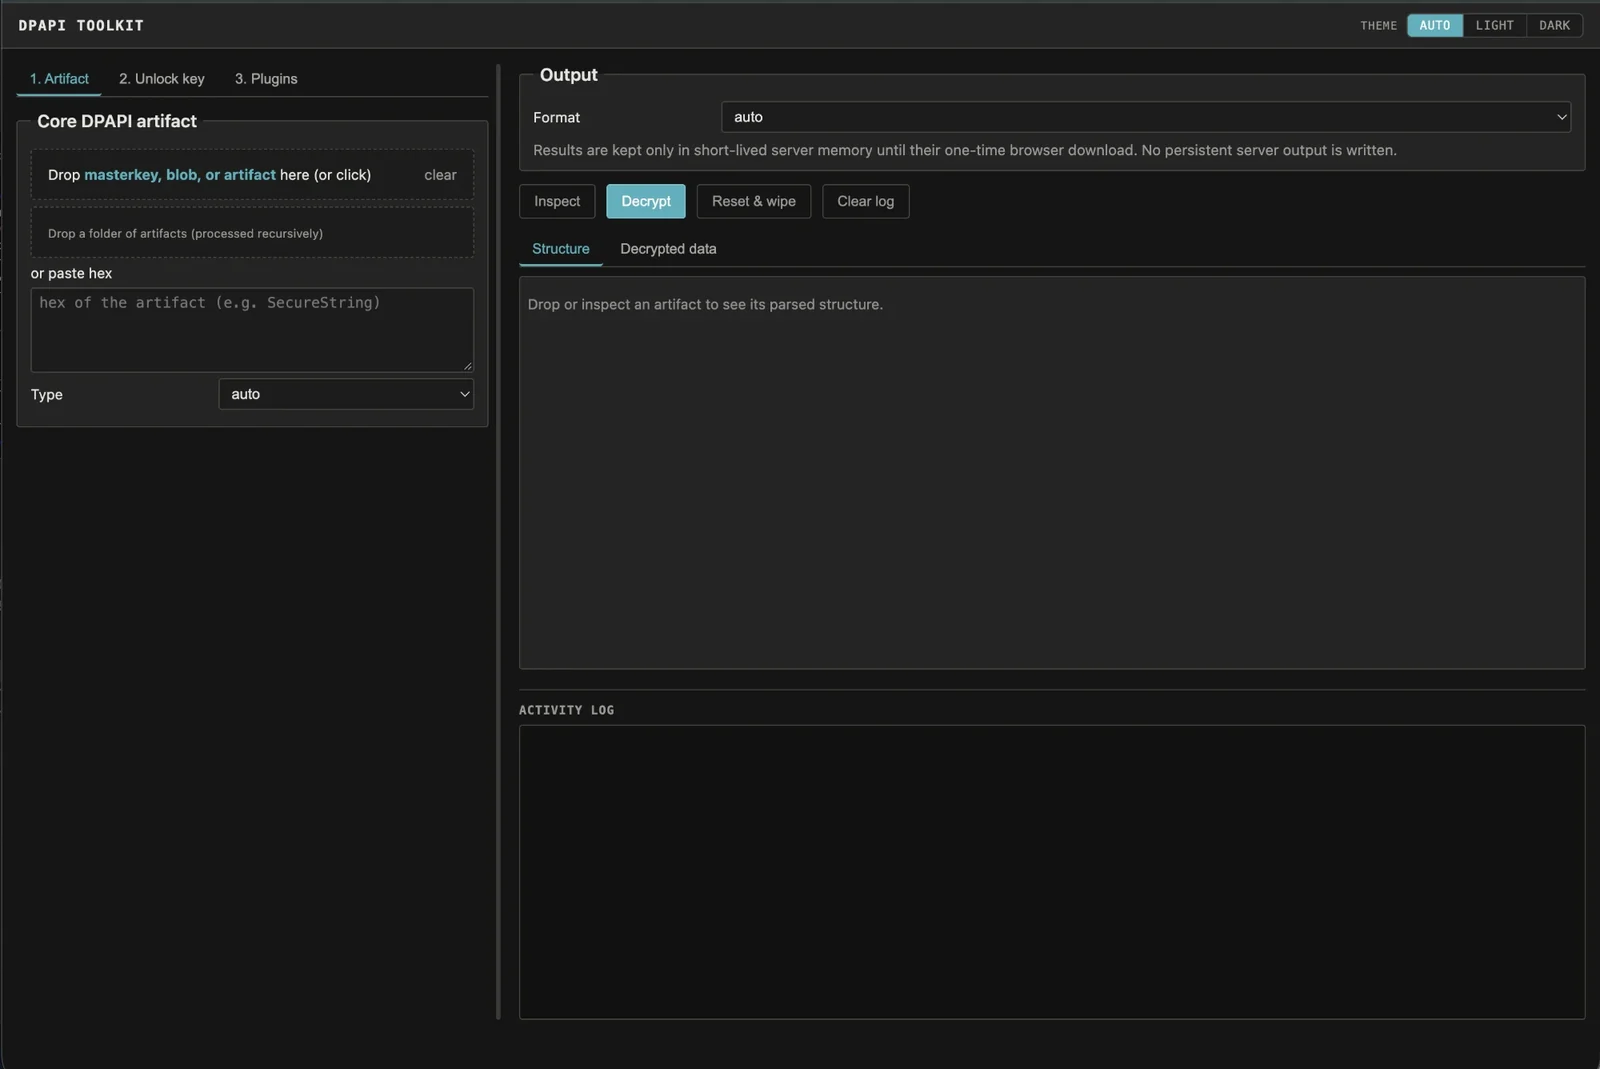
dpapi-toolkit preview

dpapi-toolkit

GitHubcrypt0p3g/dpapi-toolkit

Analizza qualsiasi artefatto DPAPI di Windows e ne identifica il formato e la chiave master esatta necessaria, quindi decifra una volta fornita la…
password-crackingencryption-decryption-toolshash-analysis+7
311 mese fa
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

Plugin Lua per estrarre dati da Wireshark e convertirli in formato MISP.

packet-sniffing-analysisnetwork-forensicsforensics+2
503 anni fa
ESLockDecryptor preview

ESLockDecryptor

GitHubpiotr-kniaz/eslockdecryptor

Strumento per il recupero e la decifratura dei file cifrati di ES File Explorer (.eslock)
android-securityencryption-decryption-toolsforensics+3
149 giorni fa
Stompy preview

Stompy

GitHubzephrfish/stompy

Timestomp Tool per appiattire i tempi MAC con un timestamp specifico
defensive-toolsforensicsred-teaming
491 anno fa
DriverSentinel preview

DriverSentinel

GitHubbi8d0/driversentinel

DriverSentinel è uno strumento di sicurezza sviluppato in Go che rileva driver dannosi e vulnerabili sui sistemi Windows confrontandoli con il…

defensive-toolsvulnerability-scannersforensics+2
363 mesi fa
CVE-2021-44228 preview

CVE-2021-44228

GitHubfireeye/cve-2021-44228

Regole OpenIOC per facilitare la caccia agli indicatori di compromissione
ioc-managementvulnerability-analysisforensics+3
374 anni fa
AMBER-ICI preview

AMBER-ICI

GitHubgs-ai/amber-ici

AMBER ICI v5: centro di comando investigativo Ollama local-first con evidenze limitate al caso, catene di agenti, retrieval ibrido, analisi in…
osintscripting-automationforensics+9
192 mesi fa
tird preview

tird

GitHubhakavlad/tird

Strumento di archiviazione steganografica e crittografia dei file
encryption-decryption-toolsforensicssteganography+3
225 mesi fa
MetadataPlus preview

MetadataPlus

GitHubnccgroup/metadataplus

Uno strumento che sfrutta posizioni inedite per estrarre metadati da documenti Office.

osintforensicsinformation-gathering+1
643 anni fa
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Scanner forense
disk-forensicsmemory-forensicsnetwork-forensics+3
4113 anni fa
unredactor preview

unredactor

GitHubkvthweatt/unredactor

Un de-redattore di PDF.

osintforensicsinformation-gathering+2
439 mesi fa
Simple-Live-Data-Collection preview

Simple-Live-Data-Collection

GitHubletsdefendio/simple-live-data-collection

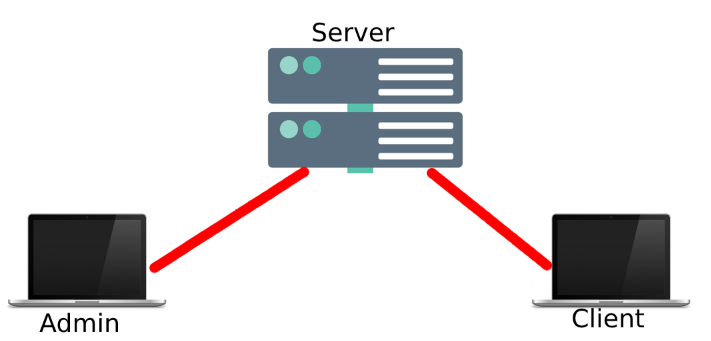
Strumento client-server per la raccolta di dati live durante la risposta agli incidenti. L'amministratore invia richieste ai client per raccogliere…


forensicsinformation-gatheringdigital-forensics+1
226 anni fa
Precedente1…303132…53Successivo