
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 owasp/decodebox
Client-side workbench that auto-detects, recursively decodes, and analyses unknown or layered data, extracting indicators and CWE-tagged security…
 arkime/arkime
Arkime è un sistema open source, su larga scala, per la cattura completa di pacchetti, l'indicizzazione e il database.
 professorquantumuniverse/veto
Open-source Android client per VirusTotal. Scansiona file, URL e app installate con oltre 70 motori antivirus. Visualizza report dettagliati con…
 kevoreilly/capev2
Configurazione del Malware ed Estrazione del Payload
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
 virustotal/yara-x
Una riscrittura di YARA in Rust.
 torvalds/linux
Albero del codice sorgente del kernel Linux
 emanuele-f/pcapdroid
Monitor di rete senza root, firewall e dumper PCAP per Android
 seladb/pcapplusplus
Libreria C++ multipiattaforma per cattura, parsing, creazione e analisi di pacchetti di rete ad alte prestazioni. Supporta libpcap, DPDK, AF_XDP,…
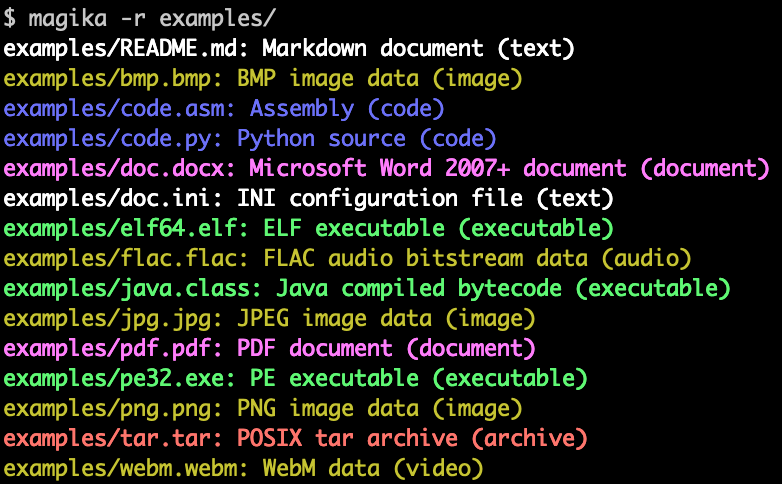 google/magika
Rilevamento rapido e accurato dei tipi di contenuto dei file tramite IA
 prowler-cloud/prowler
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…
 winsiderss/systeminformer
Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…
 mvt-project/mvt
Toolkit di raccolta e analisi forense per dispositivi Android e iOS per identificare potenziali compromissioni da spyware noti utilizzando indicatori…
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
 binref/refinery
Analisi di Triage ad Alto Ottano
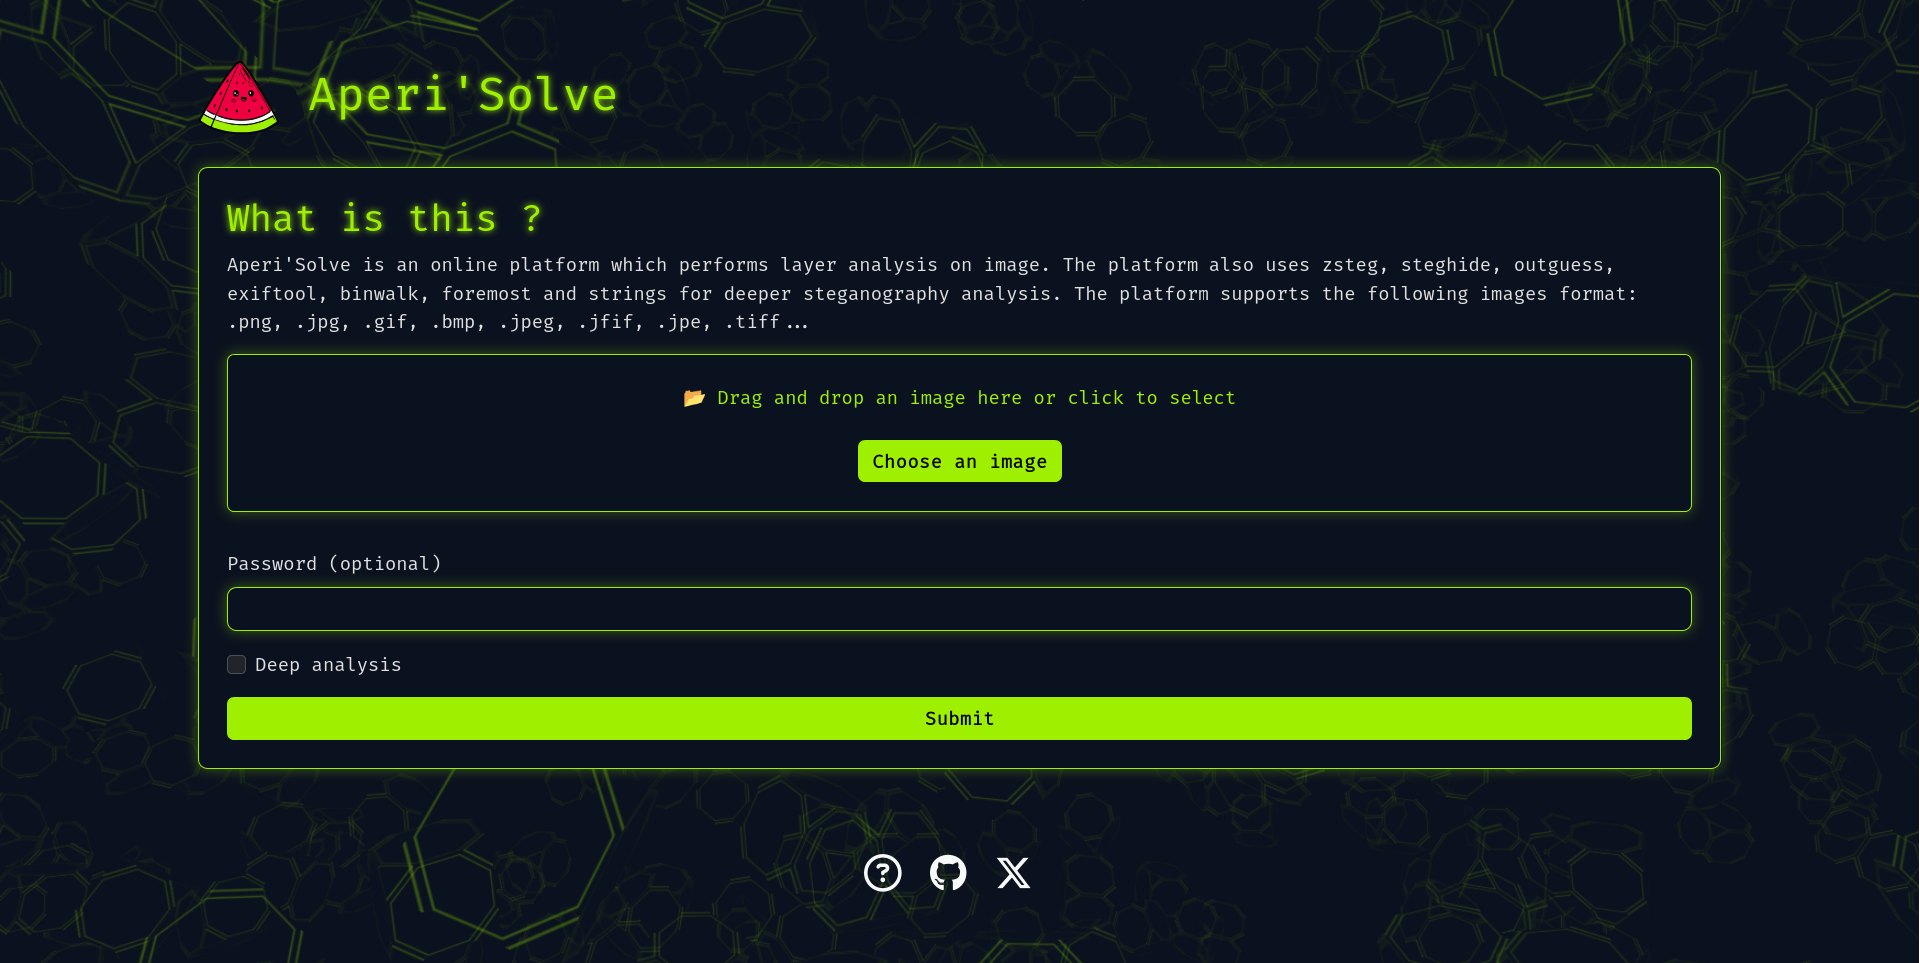 zeecka/aperisolve
Automated steganalysis platform that detects hidden data in images using 16 parallel analyzers, bit-layer visualization, and an in-app wiki for CTF…
 wireshark/wireshark
Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…

 cicd-sensor/cicd-sensor
Sensore di sicurezza runtime basato su eBPF per pipeline CI/CD. Rileva attacchi alla supply chain, registra l'ascendenza dei processi e l'accesso ai…







