
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 bkuan001/halo-record
Registri di controllo a prova di manomissione per agenti AI: Runtime Records concatenati tramite hash, senza dipendenze, verificabili da chiunque.
 onhexgroup/tabpe
Un dataset mensile di baseline di Windows PE per ricercatori di cybersicurezza.
 rhacknarok/hacksguard
Uno strumento di analisi malware TUI (interfaccia utente testuale) incredibilmente veloce e multi-thread, costruito in Rust. Include analisi…
 ljagiello/ctf-skills
Abilità dell'agente per risolvere sfide CTF - sfruttamento web, binary pwn, crittografia, reverse engineering, forensics, OSINT e altro
 maldev-academy/dumpbrowsersecrets
Estrae dati memorizzati nei browser come token di aggiornamento, cookie, credenziali salvate, carte di credito, voci di compilazione automatica,…
 smtimesiwndr/gdid-reversal
Analisi di reverse engineering dell'identificatore globale di dispositivo (GDID) di Microsoft che rivela la sua generazione come MSA Device PUID…
 adamkadaban/ctfs
Foglio dei trucchi CTF + Writeup / File per alcuni dei CTF di sicurezza che ho fatto
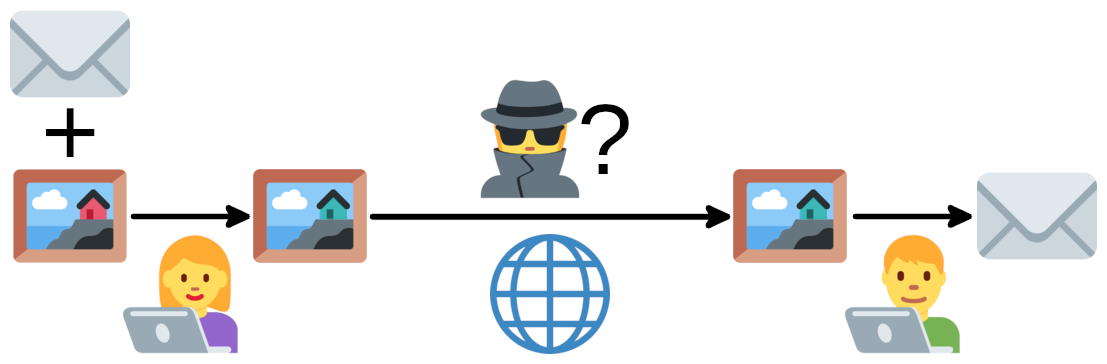 ragibson/steganography
Steganografia del bit meno significativo per immagini bitmap (.bmp e .png), file audio WAV e sequenze di byte. Semplice steganalisi LSB (estrazione…
 elder-plinius/st3gg
Suite di steganografia tutto in uno
 zeecka/aperisolve
Automated steganalysis platform that detects hidden data in images using 16 parallel analyzers, bit-layer visualization, and an in-app wiki for CTF…
 devploit/awesome-ctf-resources
Elenco curato di framework, librerie, strumenti e risorse educative per Capture The Flag (CTF) per risolvere sfide di crittografia, exploitation,…
 rawfilejson/awesome-osint-arsenal
OSINT & recon toolkit // 100+ strumenti, installer con un solo comando, SOCMINT, GEOINT, ricognizione di rete, dark web, forense e molto altro.
 dfir-dd/dfir-toolkit
Strumenti CLI per l'investigazione forense di artefatti Windows

 504ensicslabs/damm
Analisi differenziale del malware in memoria
 nowsecure/android-forensics
App e framework open source per Android Forensics
 cuckoosandbox/cuckoo
Cuckoo Sandbox è un sistema automatizzato di analisi dinamica del malware.
 deadbits/yara-rules
Raccolta di firme YARA da ricerche individuali








