

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k5 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1 mese fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2 giorni fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1 mese fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k21h 14m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k7 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k1 giorno fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23012 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
958 risultati
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunter è un'utility per scoprire moduli .NET CLR 'interessanti' in processi in esecuzione.

defensive-toolsmemory-forensicsforensics+2
1204 anni fa
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

A multi-platform GUI for bit-based analysis, processing, and visualization

reverse-engineeringforensicsdata-recovery+1
7476 giorni fa
iris-web preview

iris-web

GitHubdfir-iris/iris-web

Piattaforma collaborativa per la risposta agli incidenti

forensicsdigital-forensicsincident-response
1.5k1 mese fa
iMonitor preview

iMonitor

GitHubwecooperate/imonitor

Sistema di monitoraggio e analisi del comportamento degli endpoint per processi, file, registro e rete. Supporta script, estensioni e plugin per…

reverse-engineeringforensicsmalware-analysis+1
8331 anno fa
chlonium preview

chlonium

GitHubrxwx/chlonium

Clona e importa cookie e password di Chromium attraverso i browser con decrittografia offline della chiave di stato DPAPI, supportando database…

password-crackingphishing-toolsencryption-decryption-tools+6
3163 anni fa
KNX-Bus-Dump preview

KNX-Bus-Dump

GitHubchrism09/knx-bus-dump

Uno strumento per ascoltare su un bus KNX tramite TPUART e la suite Calimero Project e per scaricare i dati dai pacchetti in un dump esadecimale di…

packet-sniffing-analysisiot-securityforensics+3
124 anni fa
Bryobio preview

Bryobio

GitHubemrekybs/bryobio

È stato sviluppato per accelerare i processi degli Analisti SOC durante l'analisi.

packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
487 mesi fa
wholeaked preview

wholeaked

GitHubutkusen/wholeaked

uno strumento di condivisione file che ti consente di trovare la persona responsabile in caso di una fuga di dati
osintdata-exfiltrationforensics+2
1.1k4 anni fa
hindsight preview

hindsight

GitHubryandfir/hindsight

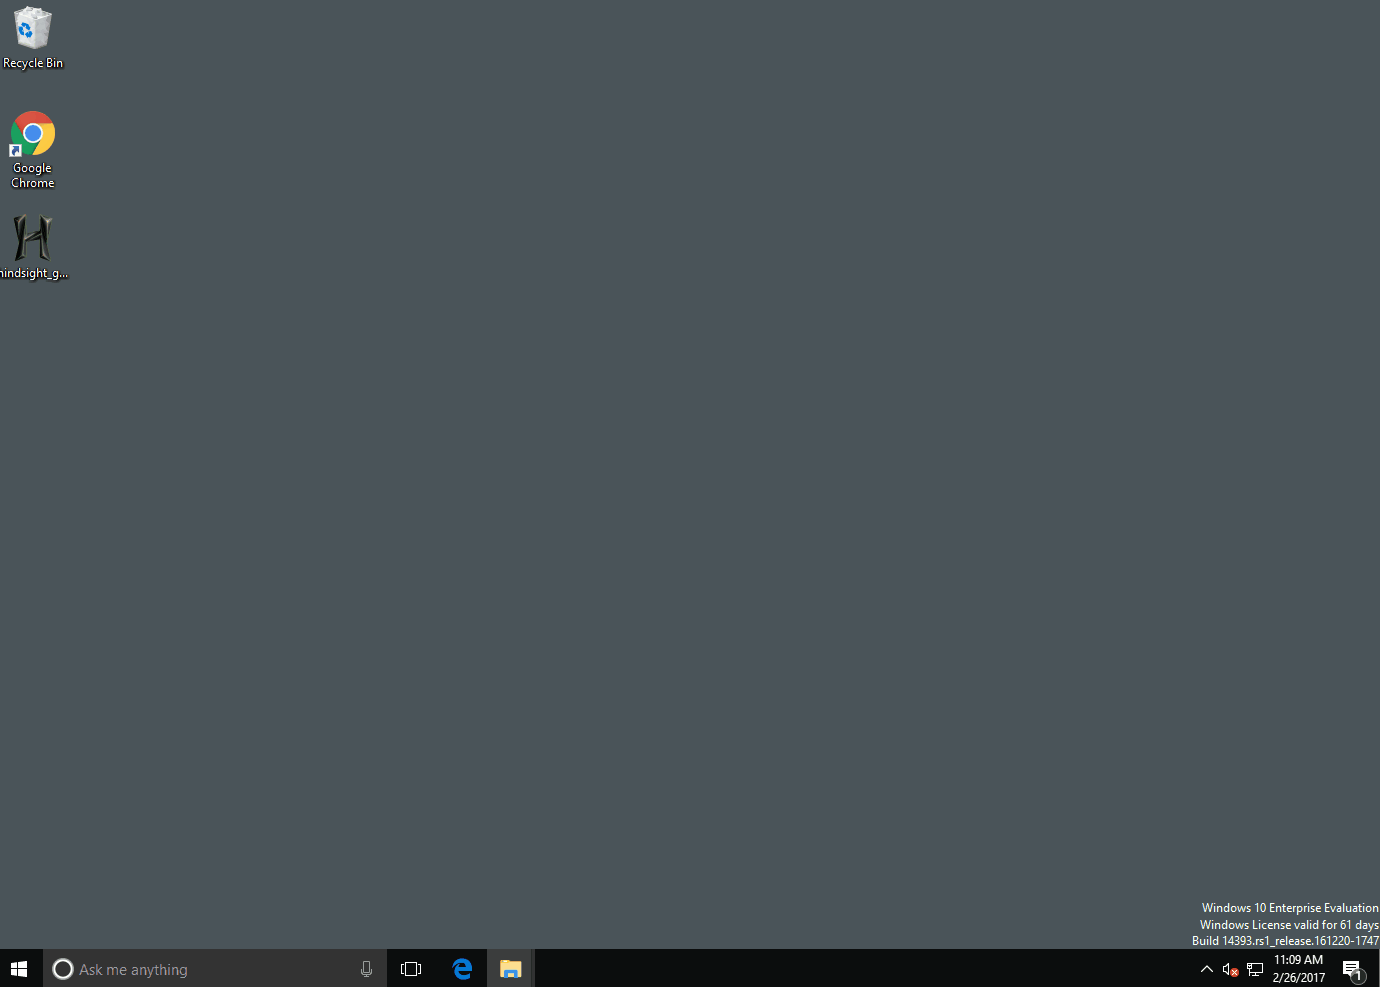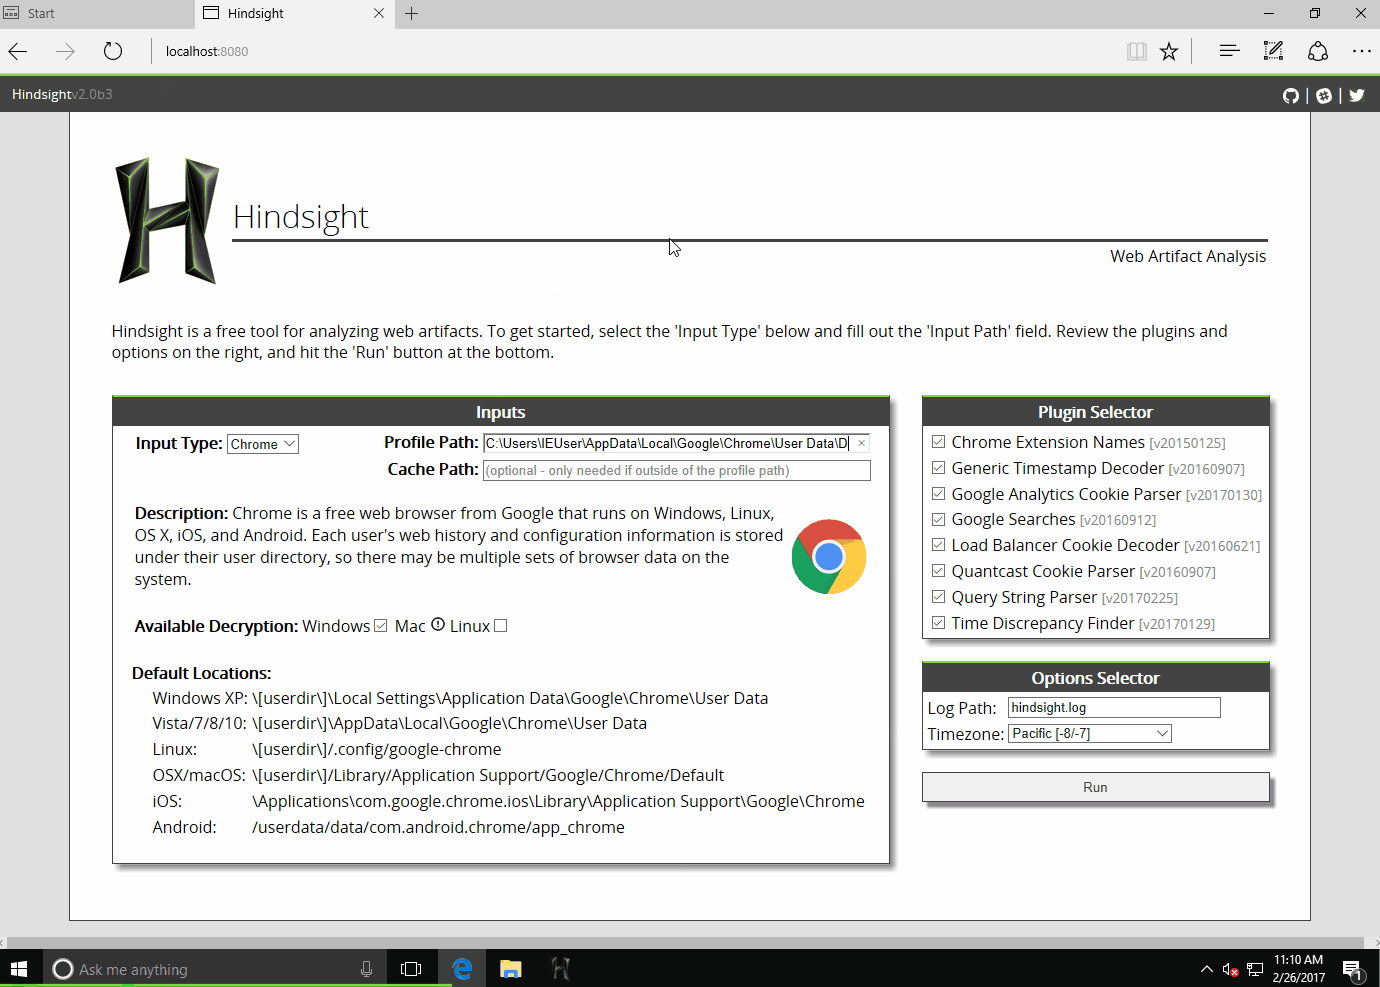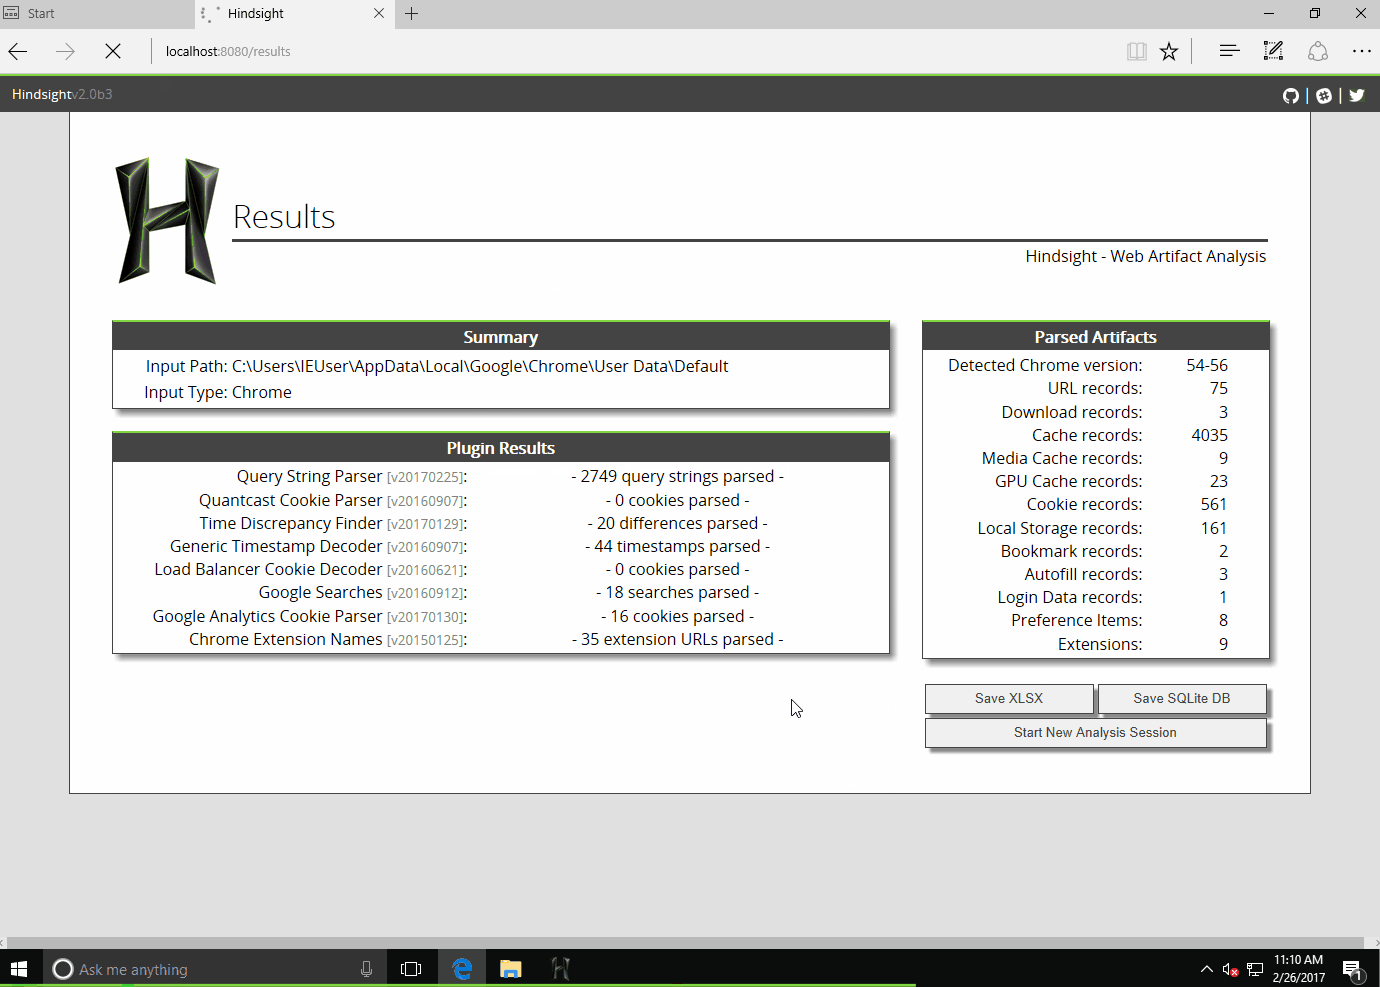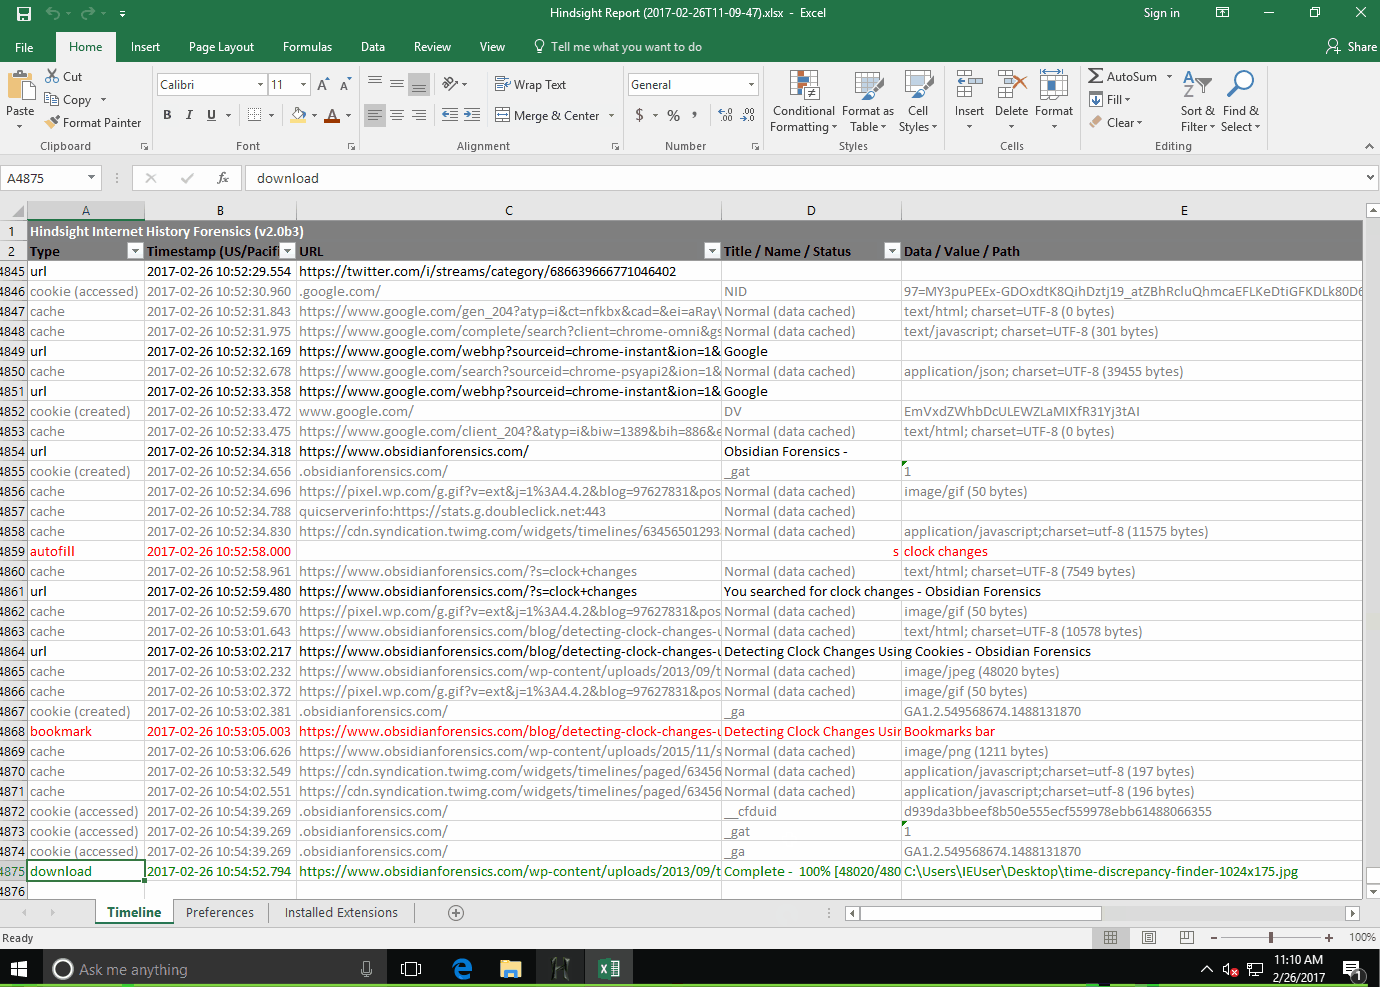
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox

osintforensicsinformation-gathering+1
1.5k22h 1m fa
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

Trova e recupera interattivamente file cancellati o :point_right: sovrascritti :point_left: dal tuo terminale

disk-forensicsforensicsdata-recovery+1
1.8k4 mesi fa
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Documentazione di Incident Response resa facile. Sviluppata da Incident Responder per Incident Responder.

forensicsinformation-gatheringdigital-forensics+3
1.1k4 anni fa
ma2tl preview

ma2tl

GitHubmnrkbys/ma2tl

Generatore di timeline forense per macOS che utilizza i DB dei risultati di analisi di mac_apt

forensicsdigital-forensics
953 anni fa
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Scansiona tutti i processi in esecuzione. Riconosce ed estrae una varietà di impianti potenzialmente malevoli (PE sostituiti/impiantati, shellcode,…

defensive-toolsmemory-forensicsforensics+2
2.4k11 giorni fa
whatfiles preview

whatfiles

GitHubspieglt/whatfiles

Registra quali file vengono acceduti da qualsiasi processo Linux

general-purpose-utilitiesforensicsdigital-forensics
9462 mesi fa
fhex preview

fhex

GitHubecho-devim/fhex

Un editor esadecimale completo compatibile con Linux/Windows/MacOS

general-purpose-utilitiesreverse-engineeringdebuggers+2
4372 anni fa
visual-forensic-steganography preview

visual-forensic-steganography

GitHubmindcrypt/visual-forensic-steganography

Strumento basato su browser per il rilevamento visivo della steganografia tramite analisi LSB su immagini digitali, che consente l'esame forense e…

forensicssteganographymalware-analysis
84 anni fa
factual-rules-generator preview

factual-rules-generator

GitHubcircl/factual-rules-generator

Genera regole YARA dal software installato su un sistema operativo in esecuzione per creare una baseline del software noto e trovare installazioni…

vulnerability-analysisforensicsinformation-gathering+1
754 anni fa
Zircolite preview

Zircolite

GitHubwagga40/zircolite

Uno strumento di rilevamento autonomo basato su SIGMA per log EVTX, Auditd e Sysmon per Linux

forensicsthreat-intelligenceincident-response+1
84117 giorni fa
Precedente1…474849…54Successivo








