
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit

 juul/xz-backdoor-scan
Cerca file contenenti la firma del backdoor `xz` (CVE-2024-3094)
 ffffffff0x/1earn
Quadro di conoscenze di sicurezza mantenuto dal team ffffffff0x, il contenuto include ma non si limita a: sicurezza web, sicurezza industriale,…
 fuzzysecurity/powershell-suite
Le mie riflessioni su PowerShell
 wecooperate/imonitor
Sistema di monitoraggio e analisi del comportamento degli endpoint per processi, file, registro e rete. Supporta script, estensioni e plugin per…
 omriher/captipper
Esploratore di traffico HTTP malevolo
 capacitorset/box-js
Uno strumento per studiare malware JavaScript.
 eua/wxhexeditor
Repository GIT ufficiale di wxHexEditor
 jpcertcc/malconfscan
Plugin Volatility per estrarre dati di configurazione di malware noti
 guibacellar/tex
Strumento di raccolta intelligence per Telegram per ricercatori e investigatori. Estrae gruppi, messaggi, media e dati utente con OCR, integrazione…
 rastrea2r/rastrea2r
Raccogliere e cacciare IOCs con gusto e stile
 pan-unit42/dotnetfile
Libreria Python per il parsing dei metadati CLR/PE negli assembly .NET, che espone stream e impronte hash per supportare l'analisi del malware e il…
 azizaltuntas/network-analysis-tools
Pcap (file di cattura) Toolkit di analisi(v.1)
 nextronsystems/evtx-baseline
Un repository che ospita log evtx di esempio di goodware contenenti installazioni di software di esempio e interazioni utente di base.
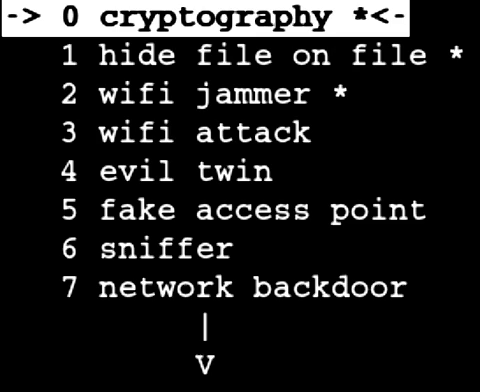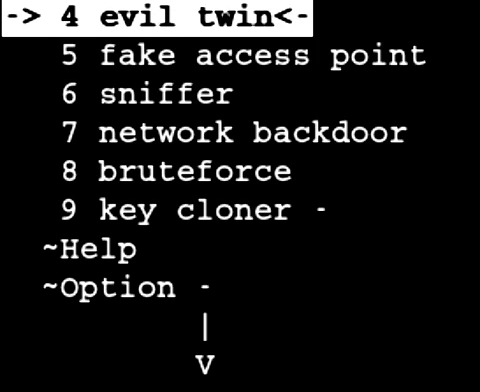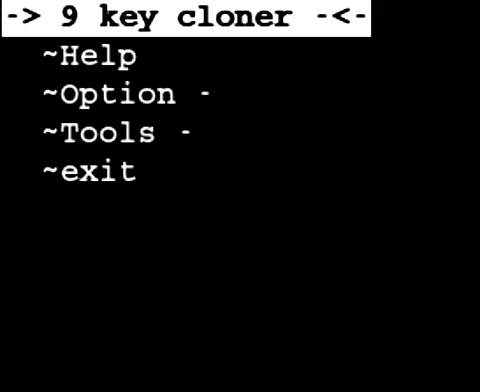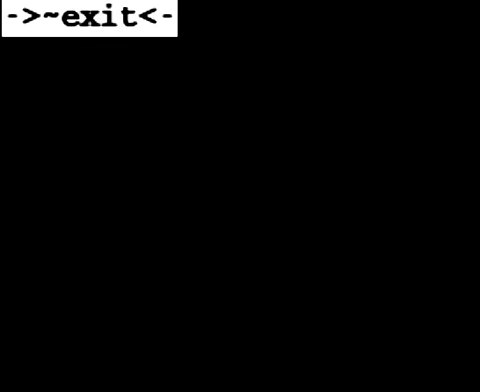 marcrowproject/bramble
Bramble è una suite open source per hacking.
 emrekybs/mrhandler
Strumento di risposta agli incidenti Linux basato su SSH che esegue comandi diagnostici per raccogliere configurazioni di rete, log, account utente e…
 libyal/libfwsi
Libreria per accedere al formato Windows Shell Item
 ishannaik/agent-sweep
Trova e oscura i segreti nelle cronologie degli agenti di codifica AI (Claude Code e altri).
 twocanoes/audit
Pannello delle preferenze di audit e lettore di log per OS X








