

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k6 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k6 giorni fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1 mese fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k3 giorni fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k1 mese fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k5h 44m fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5k7 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1k2 giorni fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
23012 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k7 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
958 risultati
ltm preview

ltm

GitHubagent-hellboy/ltm

ltm è un debugger della cronologia della macchina per Linux. Registra metadati di processi, file, rete, memoria e I/O a blocchi tramite eBPF, e poi…

disk-forensicsosintdynamic-analysis-sandboxing+7
234 mesi fa
gv_decryptor preview

gv_decryptor

GitHubcaveeroo/gv_decryptor

Strumento di recupero dump di Gallery Vault con scoperta automatica, derivazione delle chiavi e ripristino automatico dei media.

android-securityencryption-decryption-toolsreverse-engineering+5
43 mesi fa
rootkit-signal-hunter preview

rootkit-signal-hunter

GitHubbcoles/rootkit-signal-hunter

Rileva i rootkit Linux che utilizzano i segnali per elevare i privilegi dei processi.

defensive-toolsprivilege-escalationdynamic-analysis-sandboxing+3
31 anno fa
mini-shai-hulud-scanner preview

mini-shai-hulud-scanner

GitHubintrudify/mini-shai-hulud-scanner

Scanner per il worm della supply chain npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Rileva la persistenza di gh-token-monitor, gli…

ioc-managementvulnerability-scannerspersistence-mechanisms+6
26 mesi fa
LetsDefend-SOC342-CVE-2025-53770-SharePoint-ToolShell-Auth-Bypass-andRCE-EventID-320 preview

LetsDefend-SOC342-CVE-2025-53770-SharePoint-ToolShell-Auth-Bypass-andRCE-EventID-320

GitHubvictormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320

Procedura dettagliata passo passo di un lab LetsDefend SOC342 che analizza CVE-2025-53770 SharePoint ToolShell auth bypass e RCE, inclusa la catena…

vulnerability-analysisexploitationweb-application-exploitation+6
1 anno fa
Cluster-Chaos-Exploiting-CVE-2025-59359-for-Kubernetes-Takeover preview

Cluster-Chaos-Exploiting-CVE-2025-59359-for-Kubernetes-Takeover

GitHubmrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover

Una guida forense pratica di CVE-2025-59359, una critica vulnerabilità di iniezione di comandi del sistema operativo in Chaos-Mesh. Scopri come gli…

privilege-escalationcontainer-securityvulnerability-analysis+8
11 anno fa
CVE-2026-43284-dirtyfrag-detection preview

CVE-2026-43284-dirtyfrag-detection

GitHubg0thamrabb1t/cve-2026-43284-dirtyfrag-detection

Report di validazione di laboratorio e artefatti di rilevamento per CVE-2026-43284 (DirtyFrag) LPE Linux. Fornisce telemetria auditd, regole di…

privilege-escalationvulnerability-analysisforensics+7
5 mesi fa
LinuxCheck preview

LinuxCheck

GitHubal0ne/linuxcheck

Strumento di risposta alle emergenze Linux/raccolta informazioni/rilevamento vulnerabilità, supporta oltre 70 controlli in 13 categorie come…

vulnerability-scannerscontainer-securityconfiguration-auditing+5
2.1k2 anni fa
auditd preview

auditd

GitHubneo23x0/auditd

Configurazione Auditd secondo le migliori pratiche

defensive-toolsconfiguration-auditingforensics+3
1.9k6 mesi fa
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

Strumento Windows per scaricare file PE di malware dalla memoria su disco per l'analisi.

memory-forensicsreverse-engineeringforensics+2
1.9k1 mese fa
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

Una raccolta di campioni di malware catturati da diversi honeypot che gestisco

reverse-engineeringforensicsmalware-analysis+4
1.8k6 anni fa
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Modulo Python per visualizzare i file Portable Executable (PE) in una vista ad albero utilizzando pefile e PyQt5. Può anche essere utilizzato con IDA…
memory-forensicsvulnerability-analysisreverse-engineering+5
1.3k4 anni fa
whids preview

whids

GitHub0xrawsec/whids

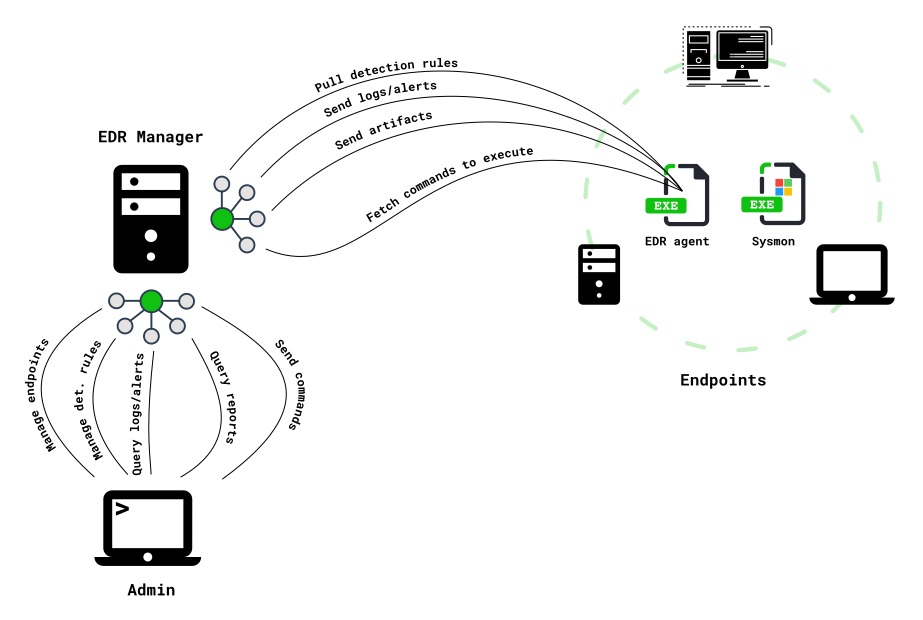
EDR per Windows con motore di rilevamento basato su Gene, raccolta di artefatti in tempo reale, integrazione di Sysmon e API REST per la gestione di…

forensicsincident-response
1.3k4 anni fa
wholeaked preview

wholeaked

GitHubutkusen/wholeaked

uno strumento di condivisione file che ti consente di trovare la persona responsabile in caso di una fuga di dati

osintdata-exfiltrationforensics+2
1.1k4 anni fa
refinery preview

refinery

GitHubbinref/refinery

Analisi di Triage ad Alto Ottano

reverse-engineeringforensicsmalware-analysis+4
8672 giorni fa
turbinia preview

turbinia

GitHubgoogle/turbinia

Automazione e Scalabilità degli Strumenti di Digital Forensics

forensicsdigital-forensicscloud-security+1
79213 giorni fa
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

analyzeMFT.py è progettato per analizzare completamente il file MFT da un filesystem NTFS e presentare i risultati nel modo più accurato possibile in…

disk-forensicsforensicsdata-recovery+1
5321 anno fa
mquery preview

mquery

GitHubcert-polska/mquery

Acceleratore di query per malware YARA (interfaccia web)

forensicsmalware-analysisthreat-intelligence+1
4409 mesi fa
Precedente1…242526…54Successivo








