
 #1
Strumenti per estrazione firmware, unpacking, emulazione, scoperta vulnerabilità e analisi binaria.
Raccomandato da Kitploit
 seemoo-lab/fitness-app
Strumento di ricerca basato su BLE per Fitbit per il replay di autenticazione, la decrittazione del dump delle attività crittografate, l'estrazione…
 nnonickreal/openqore
Scatena tutto il potenziale delle tue cuffie BES! :)
 jjensn/cve-2024-36877
Proof-of-concept exploit per CVE-2024-36877 che mira a vulnerabilità del firmware, con analisi dettagliata e tecniche di sfruttamento binario.
 blasty/sonos
Exploit e strumenti per dispositivi Sonos basati su Amlogic: estrae OTP/eFUSE tramite un exploit EL3, recupera le chiavi di decrittazione LUKS e…
 jackdoe/pico2-swd-riscv
Libreria di probe di debug SWD per core RISC-V RP2350. Fornisce halt/resume/step, accesso a registri e memoria, esecuzione di codice e tracciamento…
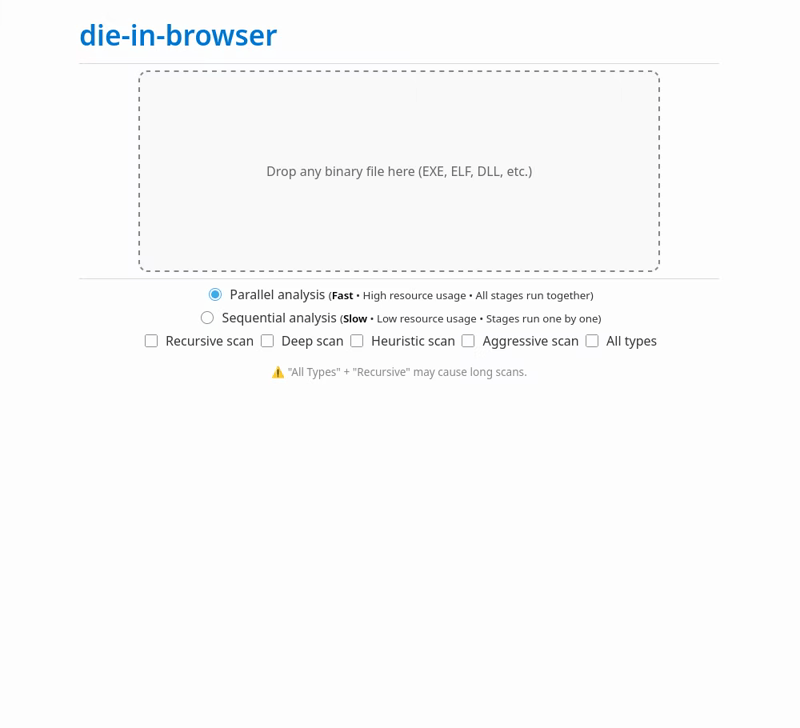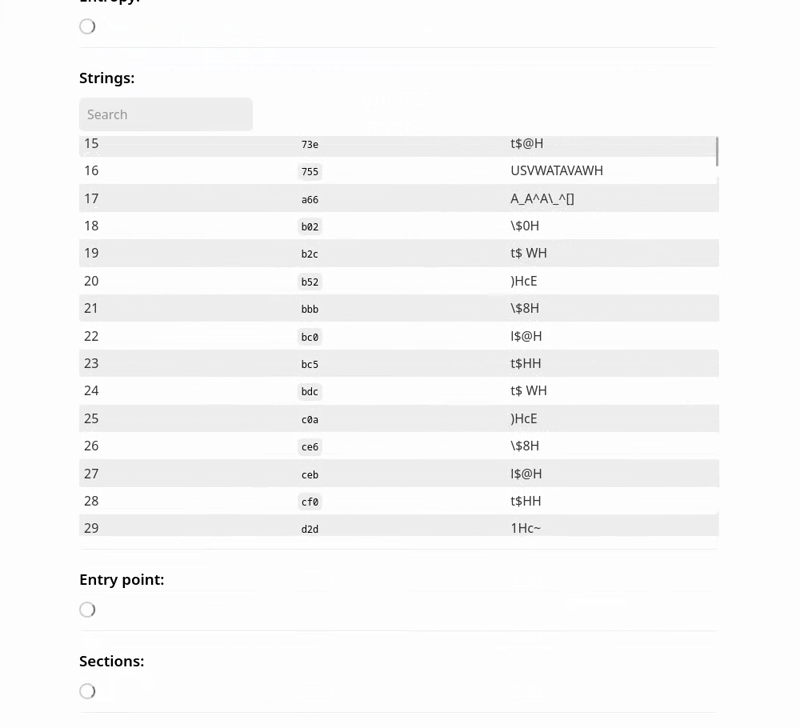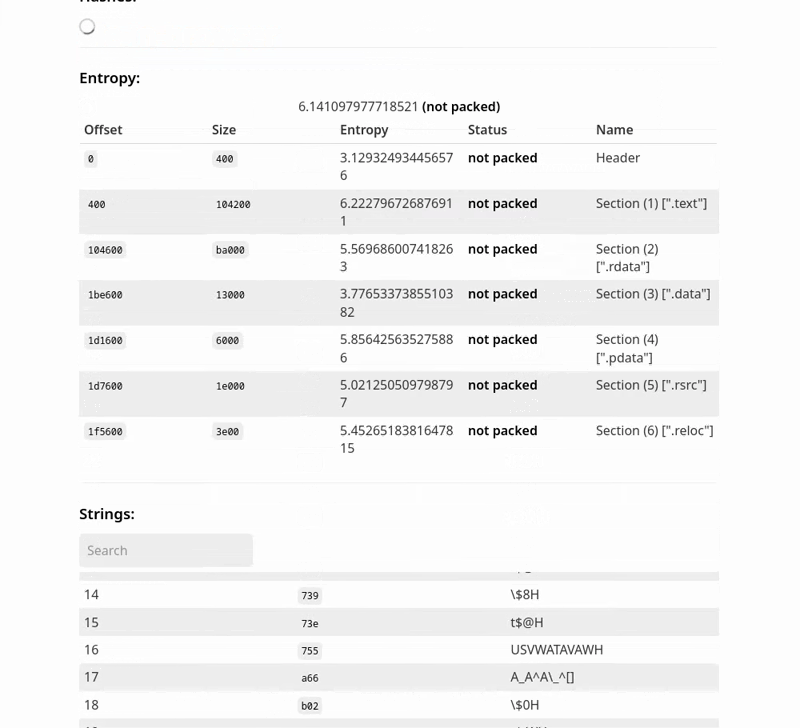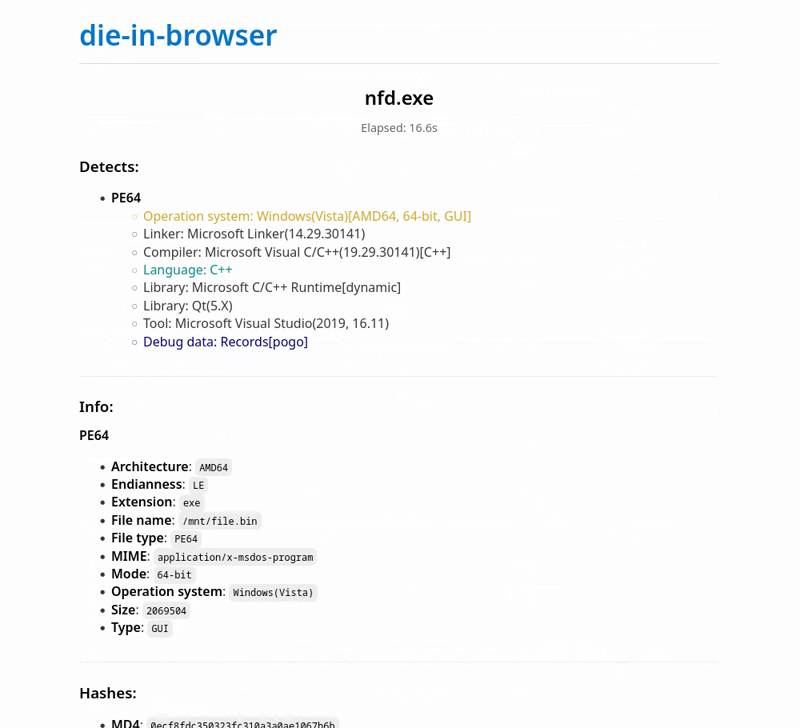 xoreaxlmbdx/die-in-browser
Analisi binaria statica con Detect It Easy — 100% nel tuo browser, nessun caricamento.
 akustikrausch/yamaha-smaf-player
Un PLAYER C++ senza dipendenze per suonerie Yamaha SMAF (.mmf): il formato di suoneria polifonica dei chip per telefoni MA-3 / MA-5 degli anni 2000,…
 sadopc/machscope
All-in-one per l'analisi binaria su macOS: parsing Mach-O, disassemblaggio ARM64, firme del codice e debugging.
 synacktiv/shannon-dbg
Debugger per la banda base Shannon
 aeromodes/8cryptdo
Reverse-engineered docs and tools for 8BitDo firmware encryption methods
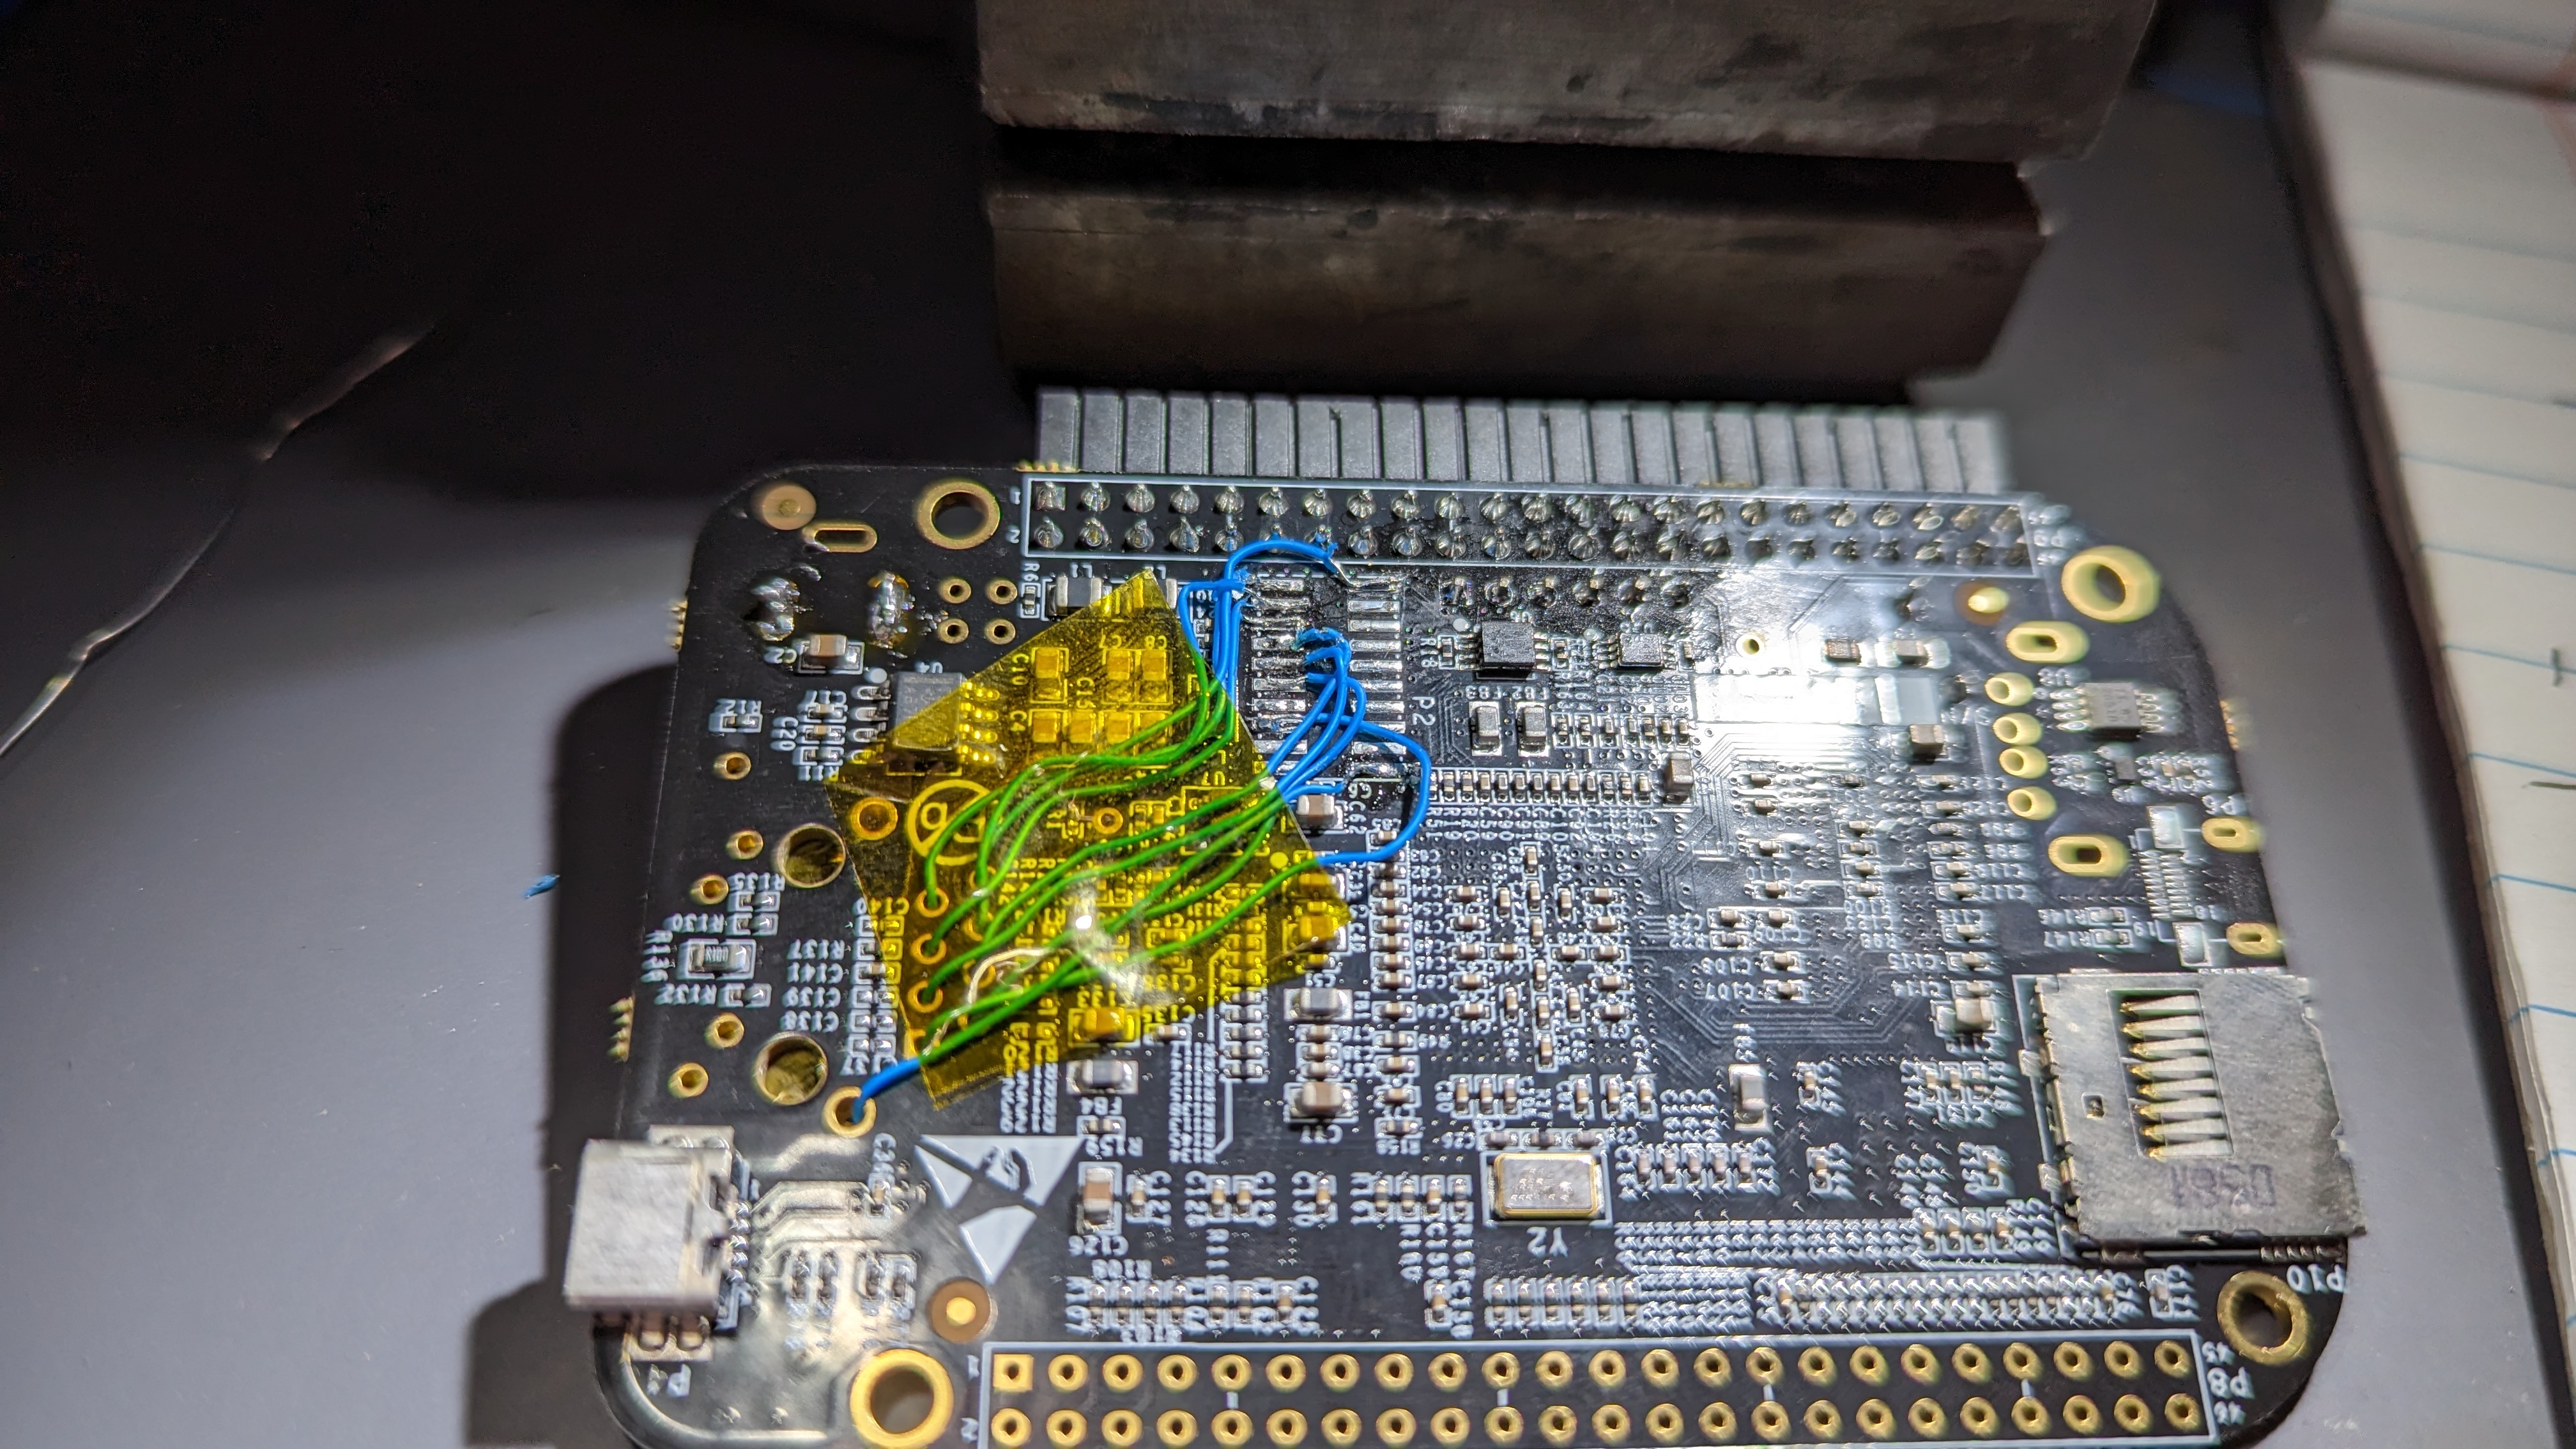 sjgallagher2/am335xbootrom
Reverse engineering della boot ROM TI AM3358
 kavan00/android-projector-c2-malware
Analisi di una c2-network di beamers cinesi - SilentSDK-Analysis
 kartoffelpflanze/odis-project-explorer
Dumper/esploratore Python per progetti MCD Runtime usati da ODIS
 euva-project/euva
Un editor esadecimale e decompilatore leggero per risolvere i tuoi problemi di analisi dei file binari.
 jas502n/010-editor-template
Repository di modelli binari per 010 Editor, che fornisce script .bt per l'analisi di eseguibili, immagini di filesystem, hive del registro e…
 splintersfury/autopiff
Motore di analisi semantica per il rilevamento di correzioni di vulnerabilità nelle patch dei driver del kernel Windows — 58 regole YAML,…
 creeeeger/cve-2024-56426
Un PoC della vulnerabilità CVE-2024-56426.
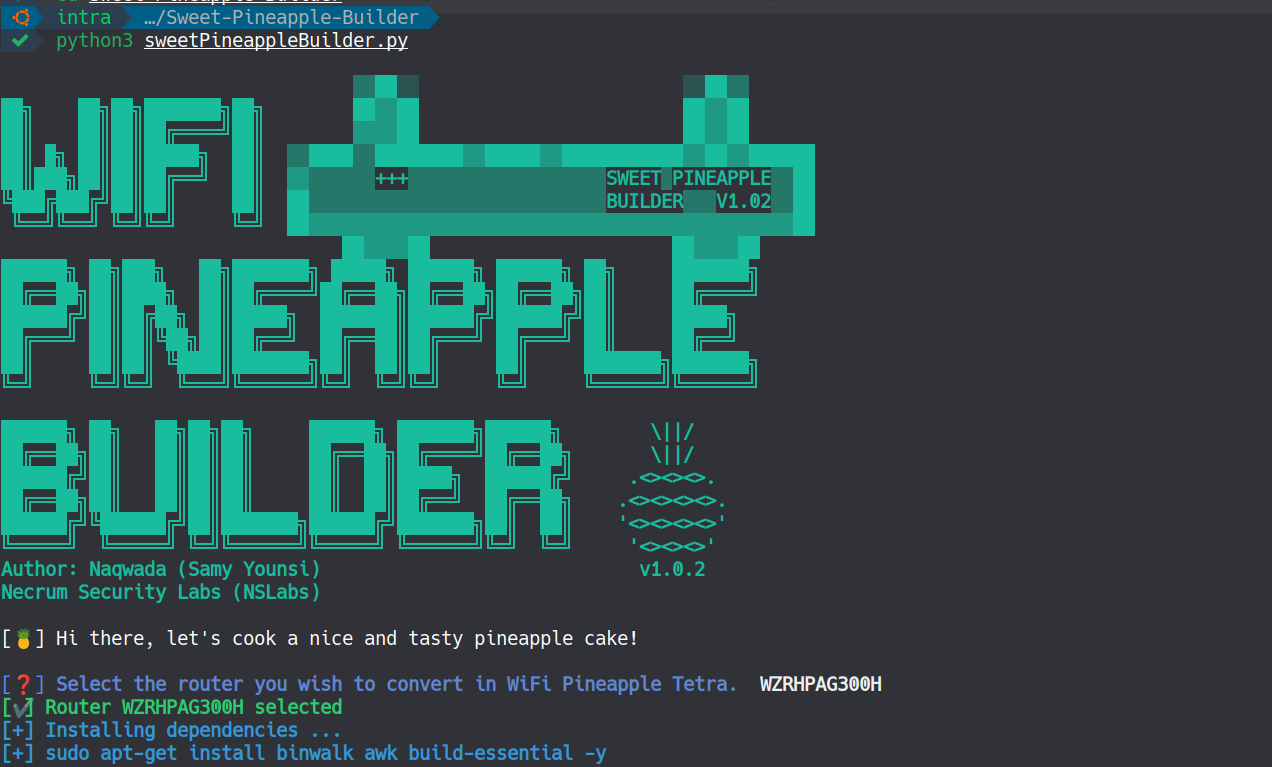
 0xsamy/sweet-pineapple-builder
Costruisci il tuo firmware personalizzato WiFi Pineapple Tetra adattato a qualsiasi router basato su architettura MIPS 24Kc. (WiFi Pineapple Tetra…








