
 #1
Strumenti per estrazione firmware, unpacking, emulazione, scoperta vulnerabilità e analisi binaria.
Raccomandato da Kitploit

 l41kaa/cve-2024-48705
Wavlink AC1200 con versioni del firmware M32A3_V1410_230602 e M32A3_V1410_240222 è vulnerabile a un'iniezione di comandi post-autenticazione durante…
 xairy/lights-out
Strumenti per il controllo del LED della webcam su ThinkPad X230
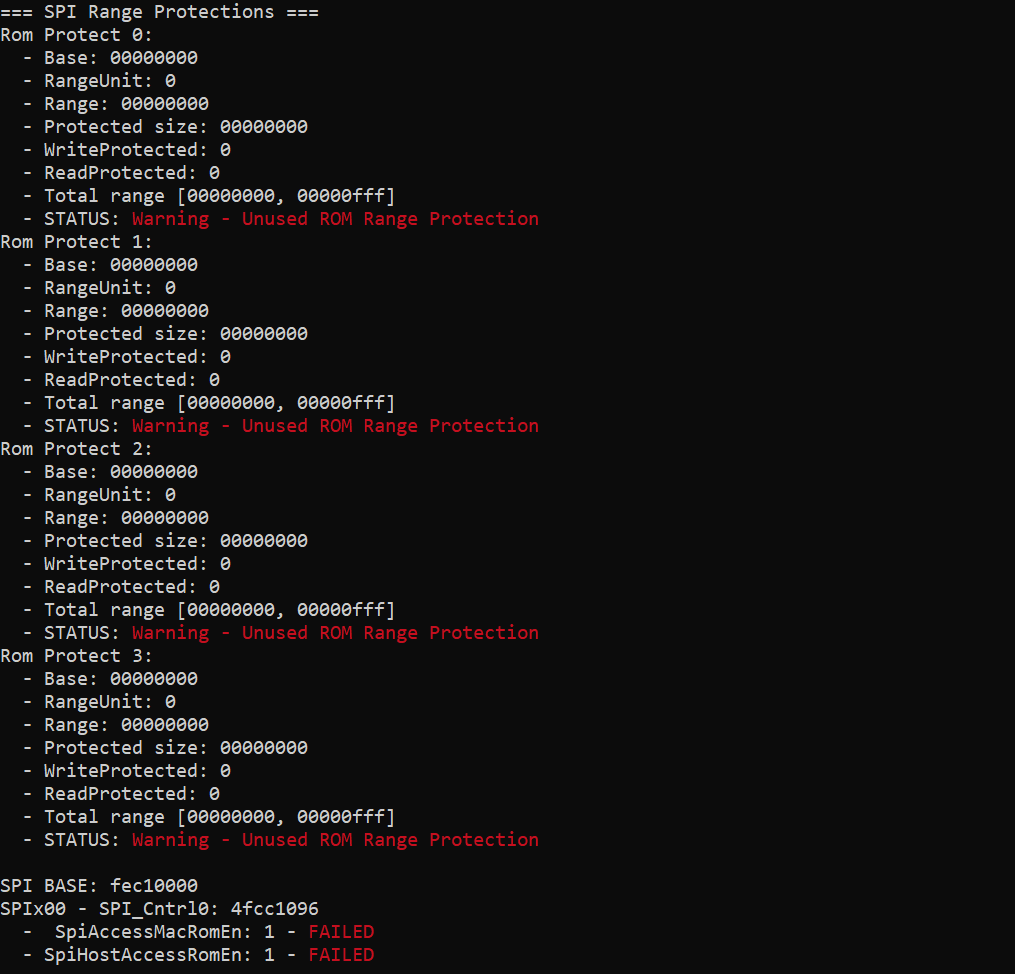 ioactive/platbox
Strumento di valutazione della sicurezza della piattaforma per scaricare e analizzare i registri UEFI/SMM, lo spazio di configurazione PCI, la…
 lukejenkins/cve-2022-24693
Documentazione e passaggi di riproduzione per CVE-2022-24693: credenziali hardcoded nel firmware Baicells Nova436Q e Neutrino 430, che consentono…
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 ospg/binwalk
Strumento di analisi del firmware
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
Implementazione leggera di Protocol Buffers in ANSI C per microcontrollori e sistemi embedded con memoria limitata, consentendo una serializzazione e…
 blasty/lexmark
Utility per decrittare il firmware delle stampanti Lexmark e un exploit 0day dimostrato (CVE-2023-23560) che impatta oltre 100 modelli di stampanti.
 softscheck/tplink-smartplug
TP-Link WiFi SmartPlug Client and Wireshark Dissector
 djsime1/awesome-flipperzero
🐬 Una raccolta di risorse fantastiche per il dispositivo Flipper Zero.
 tadash10/detect-cve-2024-0762
Rilevare vulnerabilità come CVE-2024-0762, in particolare nel firmware UEFI, è piuttosto impegnativo a causa della natura di basso livello
 vl4dr/cve-2024-42642
Exploit proof-of-concept per tre vulnerabilità nel meccanismo di aggiornamento del firmware SSD Crucial MX500, che consentono buffer overflow e…

 nccgroup/test_avb_key
Utilità Python per verificare se le immagini di avvio verificate Android (vbmeta) sono firmate con chiavi di test note pubblicamente, identificando…
 voltaireyoung/cve-2024-31719----ami-aptio-5-vulnerability
Dimostra un bypass del controllo di accesso locale nel modulo NvLock di AMI Aptio 5, consentendo la modifica delle variabili NVRAM inclusa la…
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 sjgallagher2/am335xbootrom
Reverse engineering della boot ROM TI AM3358
 seemoo-lab/internalblue
Framework di sperimentazione Bluetooth per chip Broadcom e Cypress.








