
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### Questo modulo richiede Metasploit: https://metasploit.com/download# Sorgente attuale: https://github.com/rapid7/metasploit-framework##class…
 dinosn/cve-2026-34197
CVE-2026-34197 activemq PoC
 david-honisch/cve-2022-21882
CVE-2022-21882
 guestzz/cve-2022-21661
Exploit per CVE-2022-21661 che colpisce il plugin Elementor per WordPress, consentendo l'escalation dei privilegi e l'estrazione dei dati tramite SQL…
 ejpir/cve-2025-55184
Exploit proof-of-concept per CVE-2025-55184, che dimostra la vulnerabilità e il suo impatto per la ricerca e i test di sicurezza.
 j4ck3lsyn-gen2/cve-2026-63030-wp2r00t
Una variante completamente armata per red-team (sicurezza offensiva) di wp2shell, costruita per test di penetrazione autorizzati e scopi educativi.
 flojboj/cve-2022-0944
SQLPad - Iniezione di template (POC exploit per SQLPad RCE [CVE-2022-0944])
 conan-sudo/cve-2019-14974-bypass
Exploit per CVE-2019-14974, che fornisce un bypass proof-of-concept per una vulnerabilità specifica. Inteso per test di sicurezza e validazione di…
 cchopin/cve-arsenal-lab
TomcatScanner è uno strumento di sicurezza completo progettato per rilevare e sfruttare la vulnerabilità CVE-2025-24813 nei server Apache Tomcat.
 ari034/cve-2020-9758
Invio del modulo per una vulnerabilità in livezilla
 tam-k592/cve-2024-52317
CVE-2024-52317 - Vulnerabilità di fuga di dati in Apache Tomcat HTTP/2
 1337skid/cve-2025-65271
PoC per CVE-2025-65271 | Trovato da me
 jmbowes/nextsecurescan
Scanner di vulnerabilità Next.js CVE-2025-29927
 bugch3ck/imposter
Prova di concetto per CVE-2015-0006. Corretto in MS15-005 https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2015/ms15-005 .
 randomrobbiebf/cve-2024-9935
PDF Generator Addon per Elementor Page Builder <= 1.7.5 - Download di file arbitrario non autenticato
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。
 spbavarva/cve-2025-46203
PoC di CVE-2025-46203
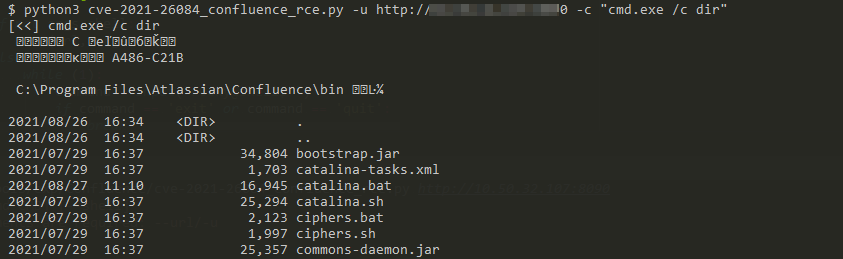 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - Confluence Pre-Auth RCE iniezione OGNL con echo








