
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 designativedave/androrat
Strumento di amministrazione remota per dispositivi Android
 census/choronzon
Un fuzzer evolutivo basato sulla conoscenza
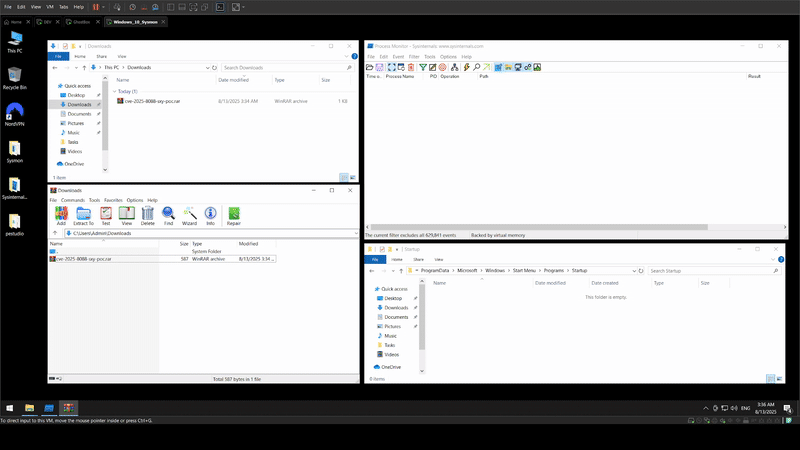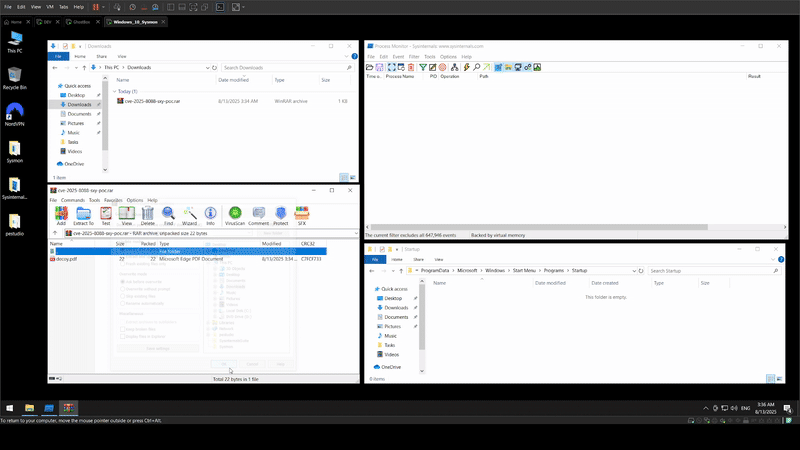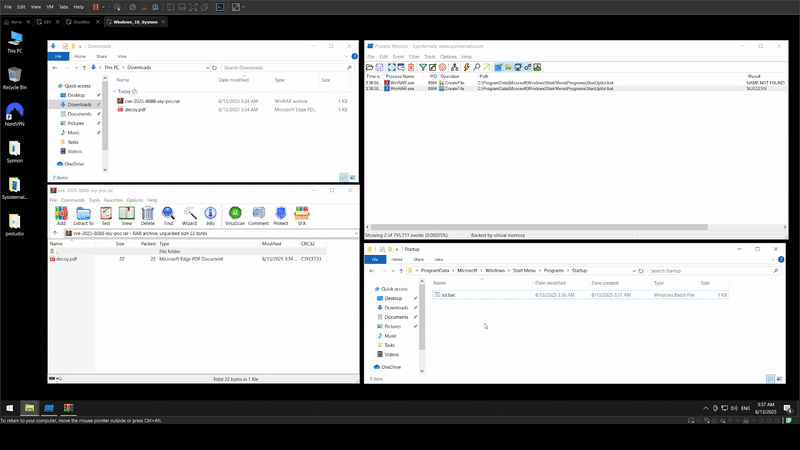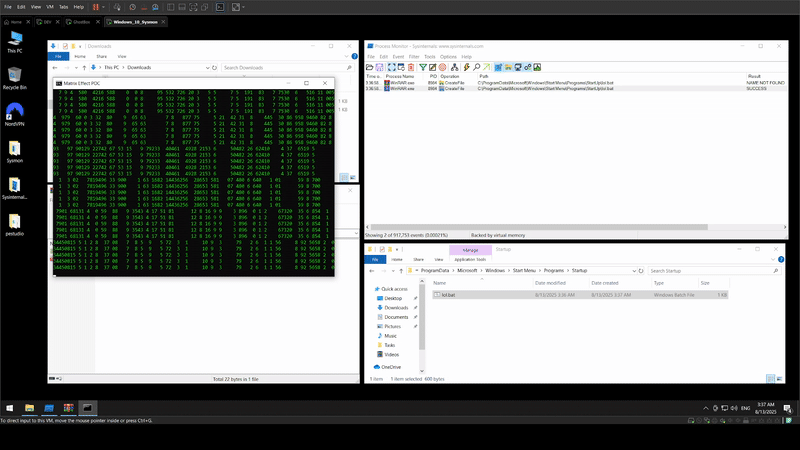 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Prova di concetto (PoC-Exploit)
 tr3ee/cve-2021-4204
CVE-2021-4204: Escalation dei privilegi locali eBPF del kernel Linux
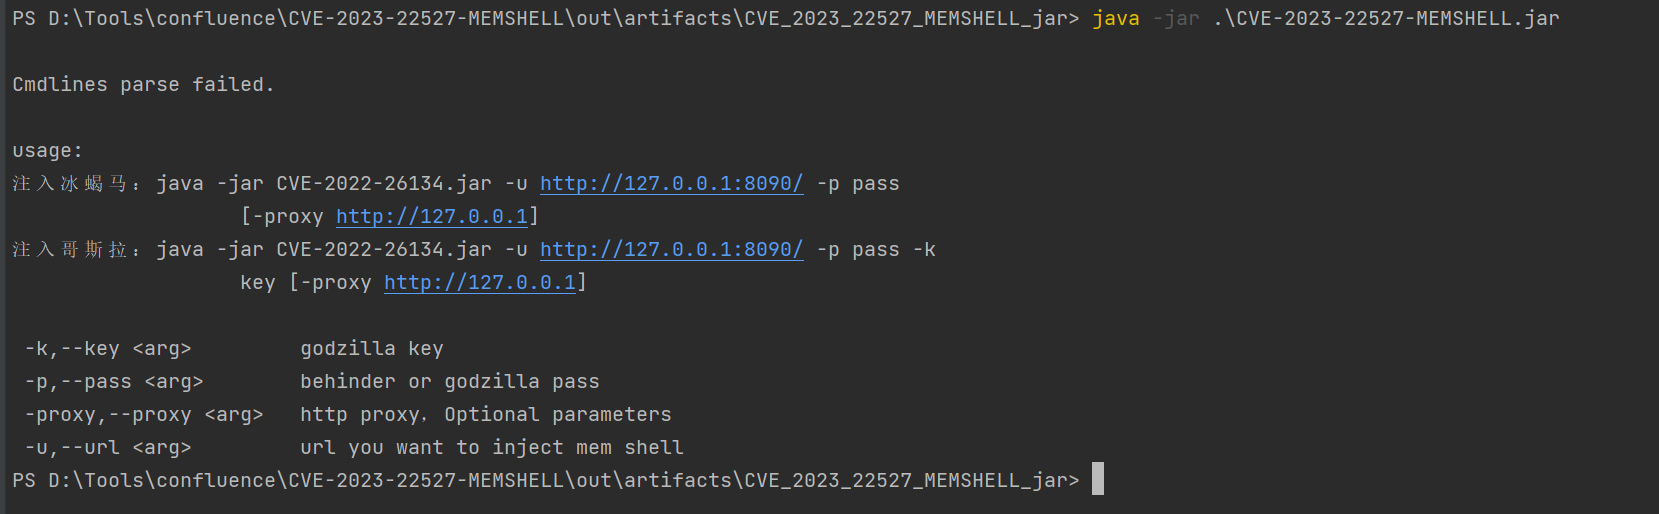 m0untainshley/cve-2023-22527-memshell
confluence CVE-2023-22527 strumento di exploit, supporta iniezione di memory horse 冰蝎/哥斯拉, supporta impostazione proxy http
 bluefrostsecurity/cve-2023-2008
Codice proof of concept per CVE-2023-2008
 jthuraisamy/cve-2019-9730
Proof-of-concept exploit per CVE-2019-9730, una vulnerabilità di escalation dei privilegi locale nel Synaptics Audio Driver che consente a utenti con…
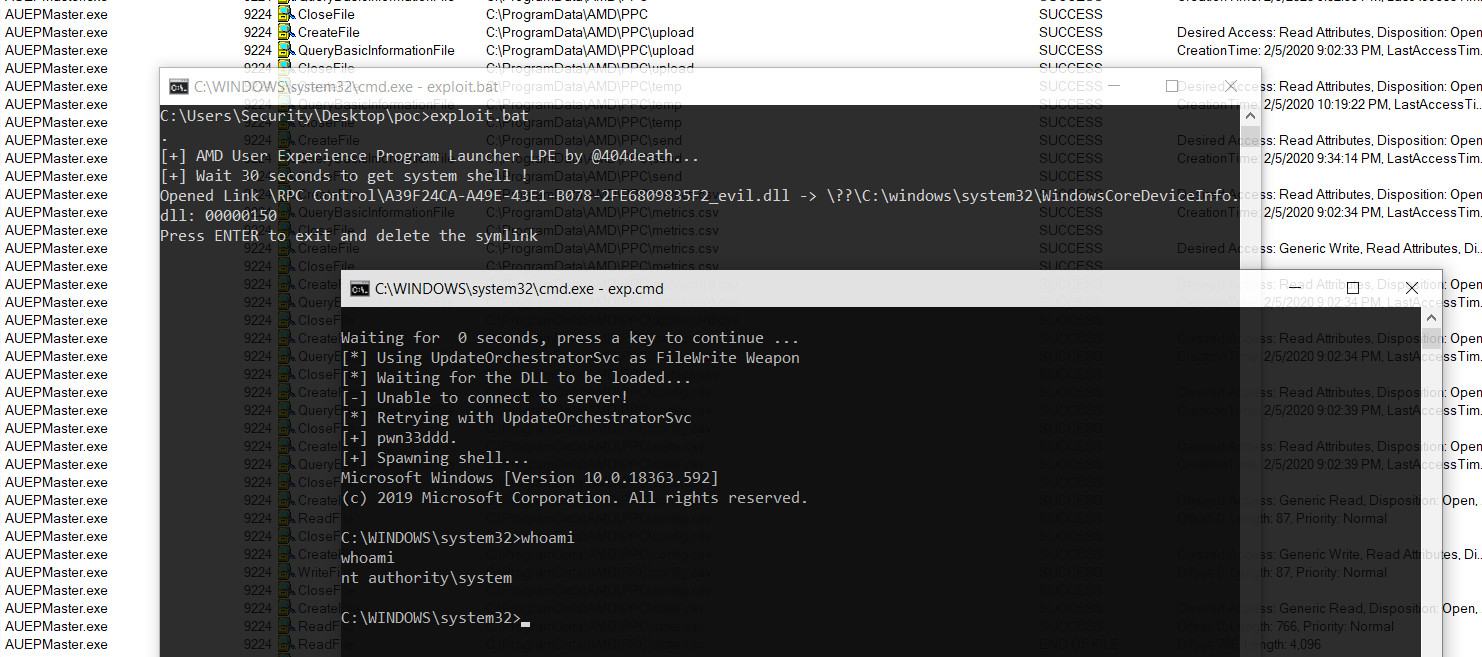 sailay1996/amd_eop_poc
CVE-2020-8950 AMD User Experience Program Launcher di Radeon Software - Escalation dei privilegi (FileWrite eop)
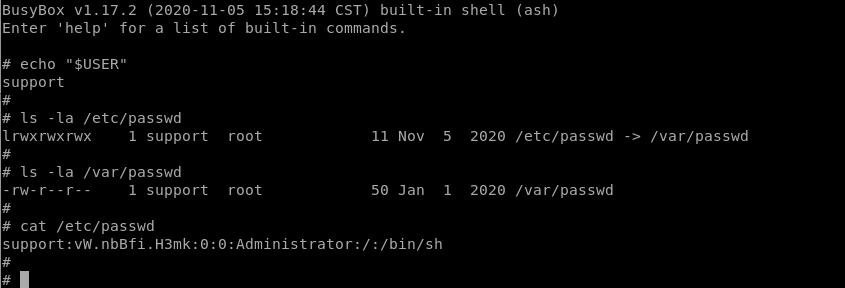 leoservalli/privilege-escalation-mitrastar
Vulnerabilità di escalation dei privilegi sui router MitraStar
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
Ambiente docker per la ricorrenza della vulnerabilità CVE-2022-44268
 dinosn/cve-2026-34197
CVE-2026-34197 activemq PoC
 h3st4k3r/cve-2025-30065
Banco di ricerca basato su Java per lo studio di CVE-2025-30065, una vulnerabilità RCE in Apache Parquet tramite deserializzazione dello schema Avro,…
 starseed12345/queststack
Sblocca il bootloader del Meta Quest 1 e ottieni l'accesso root utilizzando GhostLock + CVE-2021-1931.
 jimidk/better-cve-2022-29464
Exploit proof-of-concept per CVE-2022-29464 che consente il caricamento illimitato di file e l'esecuzione remota di codice su prodotti WSO2…
 thestingr/cve-2025-25257
PoC pubblico per CVE-2025-25257: FortiWeb pre-auth SQLi to RCE
 cirqueiradev/massexploit-cve-2025-55182
CVE-2025-55182 RCE - POC di scanner massiccio
 qurbat/cve-2022-0236
Prova di concetto per la divulgazione di dati sensibili senza autenticazione che interessa il plugin WordPress wp-import-export (CVE-2022-0236)
 tam-k592/cve-2024-52317
CVE-2024-52317 - Vulnerabilità di fuga di dati in Apache Tomcat HTTP/2








