
 #1
Framework completi per lo sviluppo, il test e l'esecuzione degli exploit.
Raccomandato da Kitploit
 nishantiyer/cve-2020-15215-discord-poc
Harness di validazione proof-of-concept per il rafforzamento dei confini di Electron, modellizzazione dell’isolamento renderer/processo principale,…
 fenalik/cve-2021-1732
Exploit di escalation locale dei privilegi CVE-2021-1732 per Windows 10, con ricerca e codice proof-of-concept che mira a vulnerabilità in modalità…
 m-cetin/cve-2023-29336
Exploit proof-of-concept per CVE-2023-29336, una vulnerabilità di elevazione dei privilegi in Win32k che consente l'accesso a livello SYSTEM sui…
 broskigx/oihk-pentesting
Motore autonomo di penetration testing basato su AI multi-agente: un sandbox di strumenti governato, un gate immutabile di evidenza e validazione, e…
 rickgeex/msf-module-cve-2019-0708
Modulo Metasploit per CVE-2019-0708 (BlueKeep) - https://github.com/rapid7/metasploit-framework/tree/5a0119b04309c8e61b44763ac08811cd3ecbbf8d/modules/…
 poliva/root-zte-open
exploit per CVE-2012-4220 funzionante su zte-open
 smarttfoxx/copyfail
CVE-2026-31431 (Copy Fail) PoC - Corruzione della page cache del kernel Linux tramite authencesn AF_ALG + splice()
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 port per Galaxy Z Fold 8 (h8q)
 ma4the/omae-wa-cheese-da
CVE-2025-21479 PoC per ZFlip5 con Knox di mezzo!(˶˃ ᵕ ˂˶)
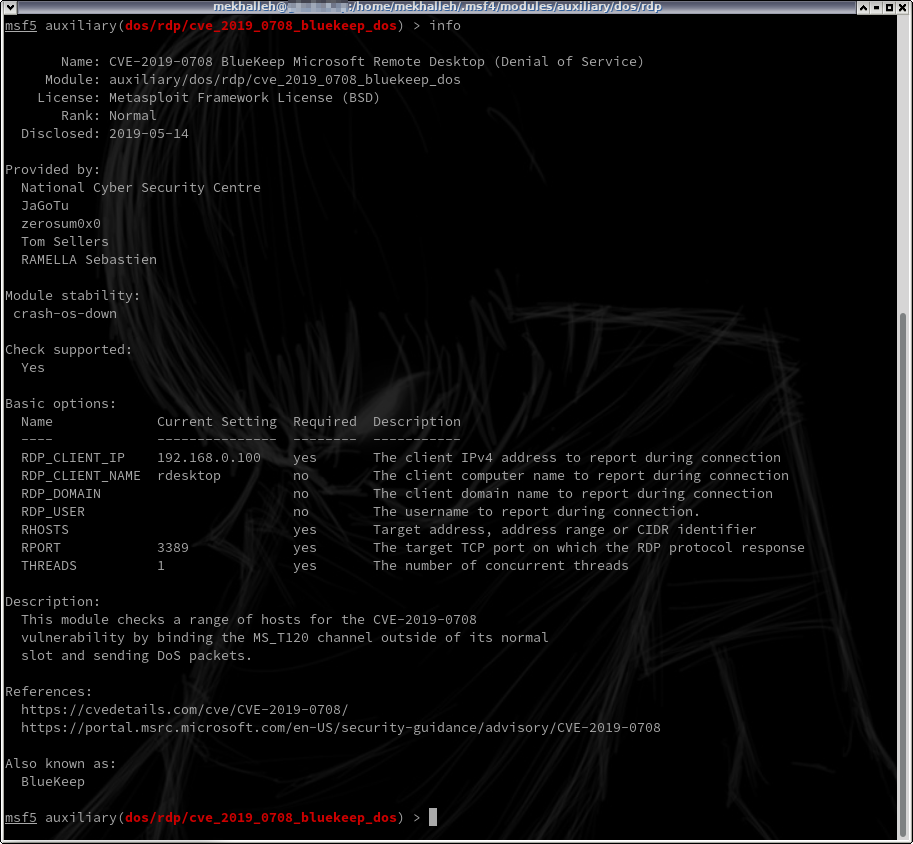 mekhalleh/cve-2019-0708
Modulo Metasploit per un massivo Denial of Service utilizzando il vettore #Bluekeep.
 crackercat/cve-2024-35250
PoC per la dereferenziazione di un puntatore non attendibile nel driver ks.sys
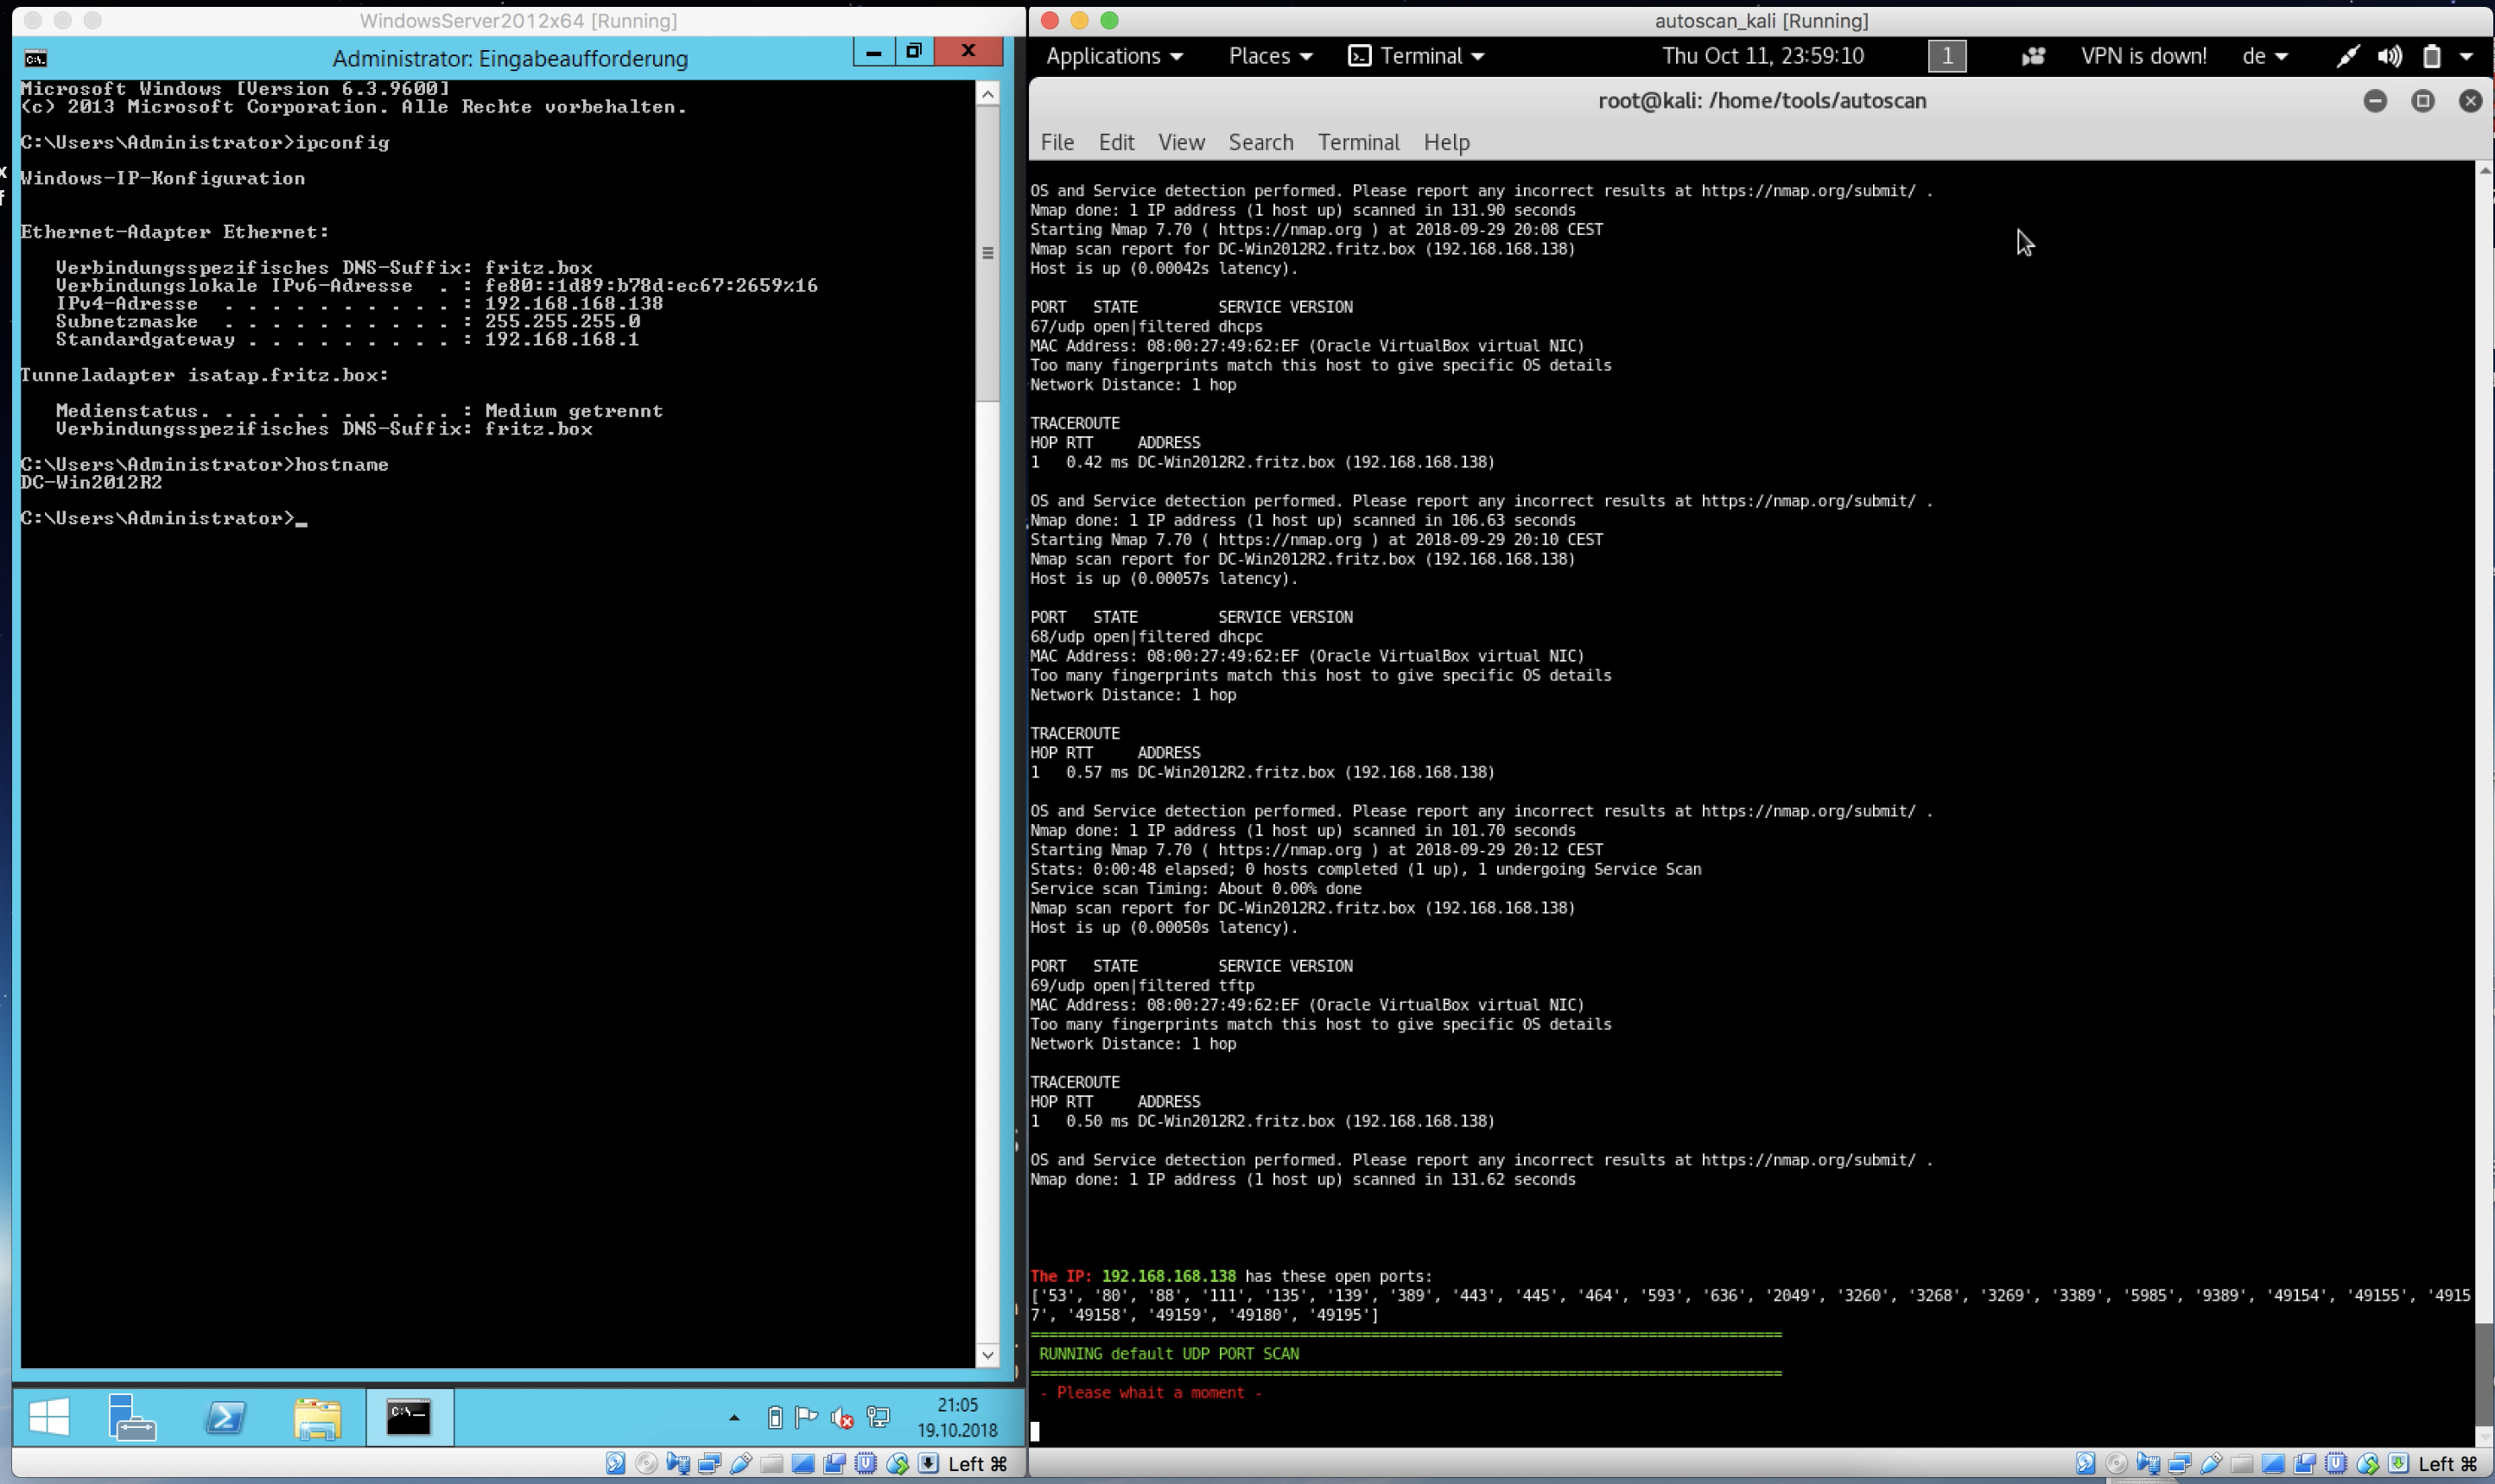 darksh3llgr/autoscan
Scansione automatizzata, Pentesting, Sfruttamento di vulnerabilità e Report
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 versione Zhuzhu - rimozione dei backdoor nascosti, rimozione delle firme di traffico, beacon che imita servizi API reali, patch per…
 doyensec/ksmbd-cve-2025-37947
Exploit per CVE-2025-37947 in ksmbd, un server SMB del kernel Linux, che causa una scrittura fuori dai limiti. Include tracer BPF, configurazione…
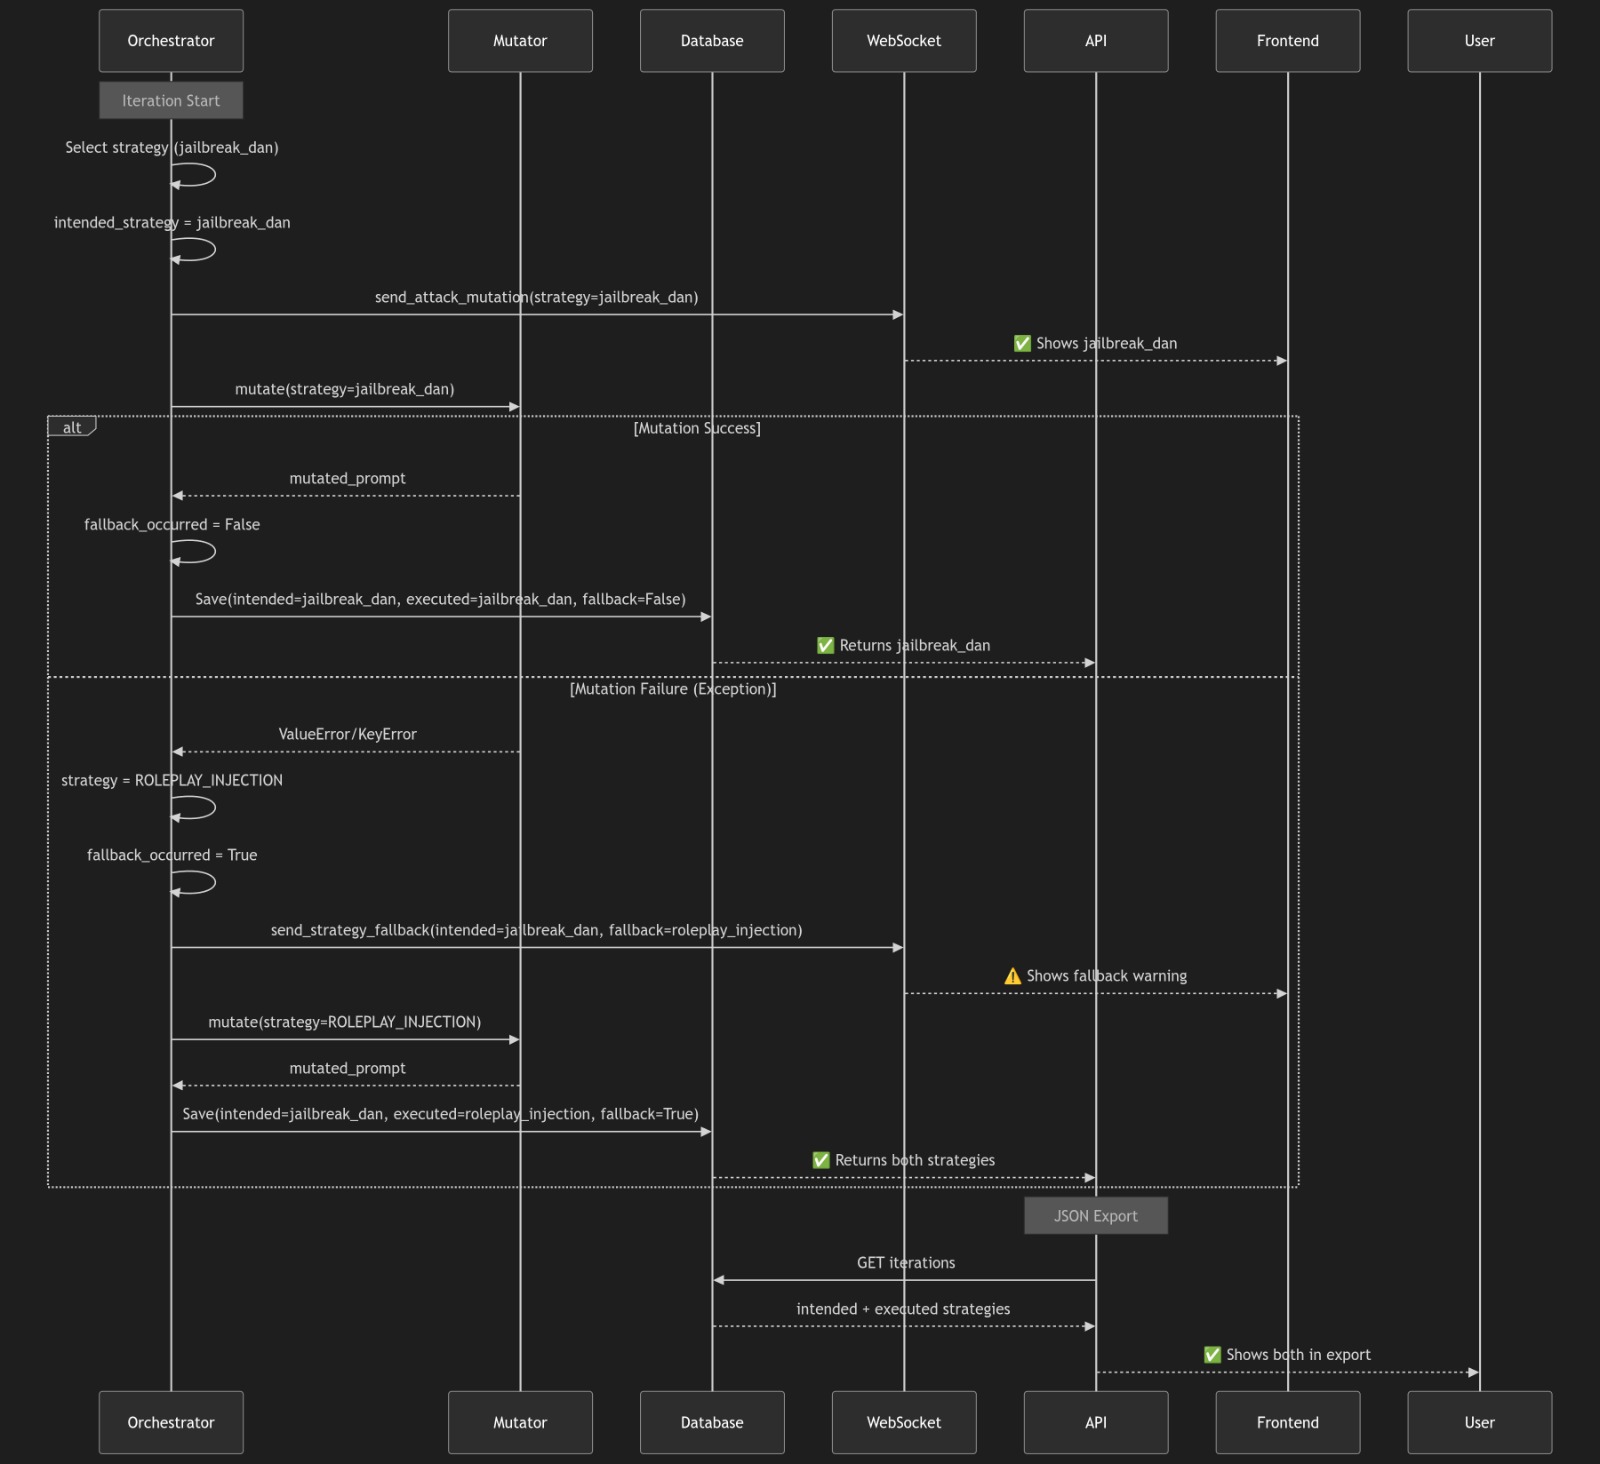 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Piattaforma Avanzata di Ricerca Red Team per LLM con Algoritmo PAIR e Valutazione LLM-as-a-Judge
 expliot-framework/expliot
Mirror di sola lettura - Nessuna pull request
 nishitvp/better_opts_attacks
Framework di attacco per superare le difese contro il prompt injection basate sul fine-tuning (SecAlign, SecAlign++, StruQ) utilizzando attacchi…
 taroballzchen/cve-2021-21972
CVE-2021-21972 RCE non autorizzata in VMware vCenter script di exploit metasploit








